


25% компаний уже столкнулись с атаками на ИИ: выводы с Swordfish PRO

25% компаний уже столкнулись с атаками на ИИ: выводы с Swordfish PRO

25% компаний уже столкнулись с атаками на ИИ: выводы с Swordfish PRO

Про искусственный интеллект сегодня не говорит только ленивый. Но стоит начать обсуждать безопасность — и тут же начинается путаница: какие атаки действительно грозят ML-моделям, как на них реагировать и что вообще такое MLCops? Мы съездили на Swordfish PRO DevSecOps Conf и узнали главное.

Собрали самые популярные стереотипы о применении ИИ в разработке — и попросили экспертов разнести их в пух и прах. Сперва — гостей конференции, потом — тех, кто уже работает с ИИ-секьюрити по полной.

«Атаки реальны — и происходят прямо сейчас»

Генеральный директор Swordfish Security Александр Пинаев сразу расставил точки над «i»:

«Эти атаки абсолютно реальны. Системы с большими языковыми моделями, выставленные в публичный доступ, уже сегодня атакуются самыми разными способами».

Управляющий партнёр ГК Swordfish Security Юрий Сергеев привёл свежую статистику:

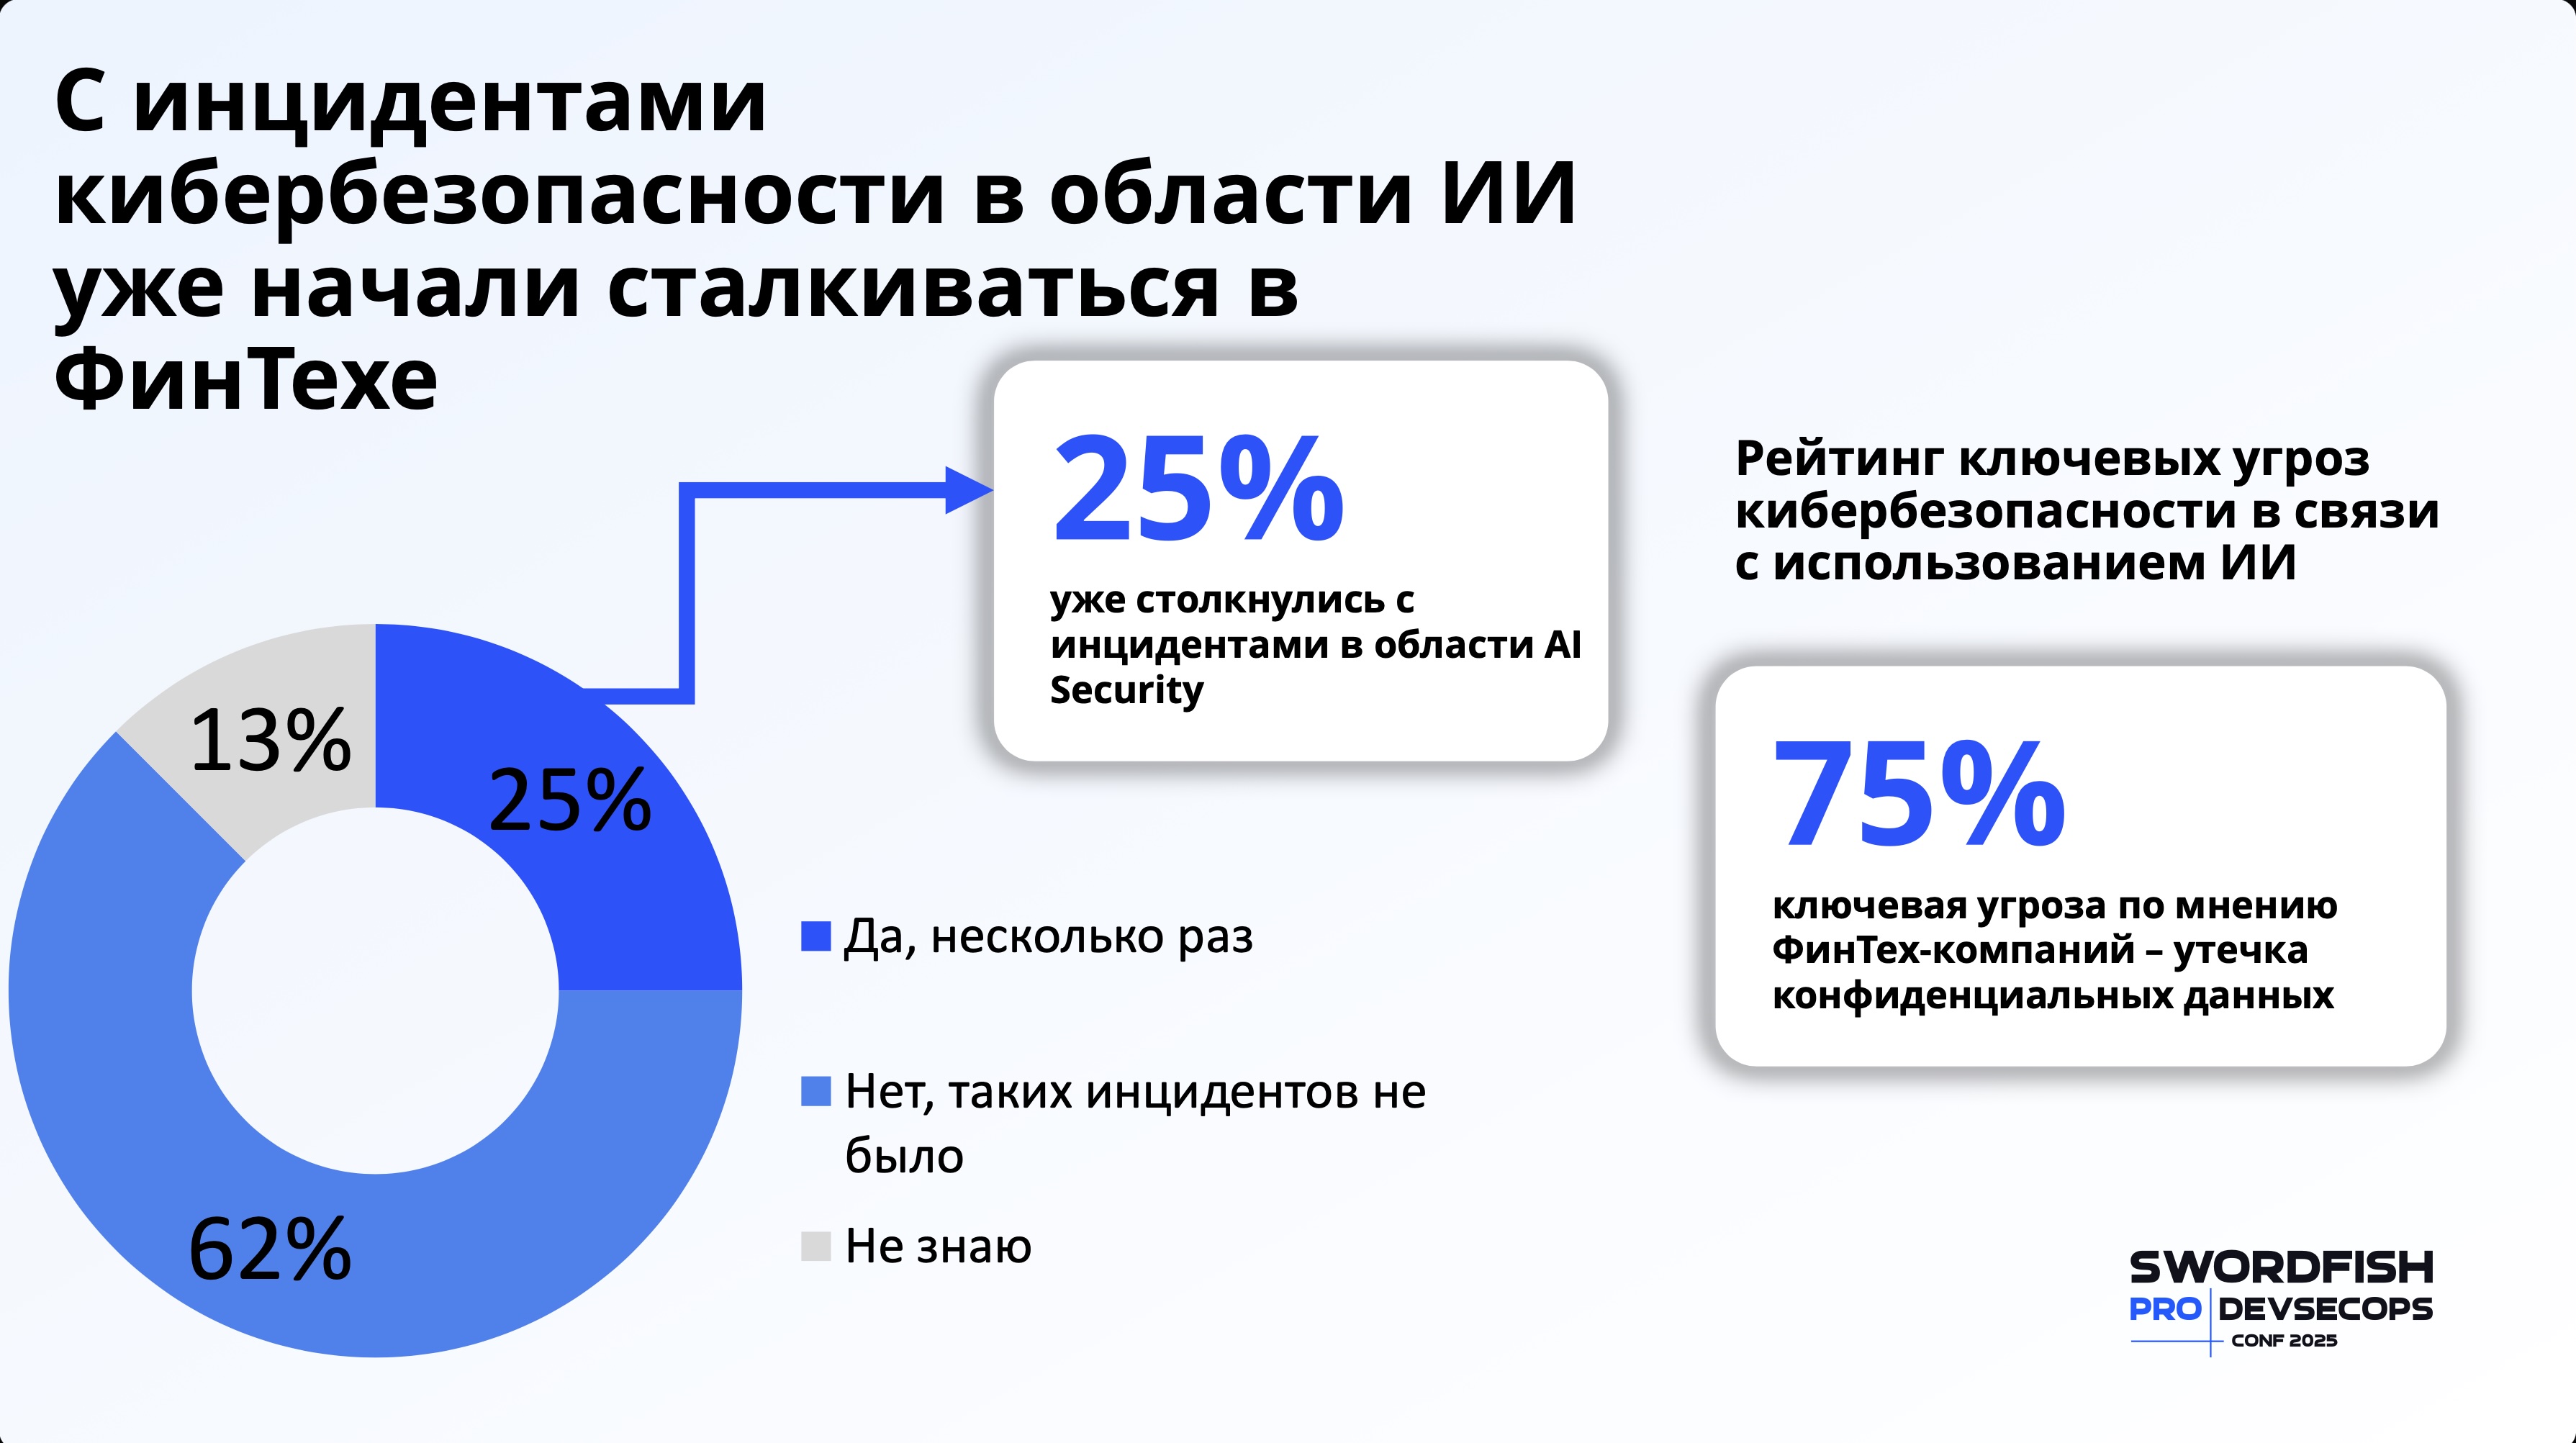
«По нашему исследованию с Ассоциацией Финтех, четверть компаний в финсекторе уже столкнулась с атаками на ИИ-системы. Тренд лавинообразный — и это только начало».


Директор по развитию технологий ИИ в ГК Swordfish Security Юрий Шабалин добавил важную деталь: многие атаки остаются незамеченными.

«25% — это только те, кто понял, что их атаковали. На деле объектом атаки становится практически любая большая модель. Потому что инструмент взлома здесь — язык. Перефразируешь запрос чуть иначе — и модель выдаст то, что раньше “не могла”».


Когда атакует сам контент

Антон Башарин, управляющий директор AppSec Solutions, рассказал, как в компании обучали сканер OPSEC GENI:

«Мы тренировали его на доступных больших генеративных моделях. Отравление данных, подмена, дрифт — все эти атаки работают. ML-модели тоже подвержены эффекту “окна Овертона”: шаг за шагом нормализуешь отклонение — и поведение меняется».

Так что же делать бизнесу?

Мы задали экспертам один и тот же вопрос: какой главный совет они бы дали компаниям, которые уже сейчас хотят защититься в новой ИИ-реальности?

Вот что прозвучало:

Юрий Шабалин:

«Подходите к ИИ-нововведениям осознанно. Это не только возможности, но и риски».

Александр Пинаев:

«Начните с фреймворков. Наш, OWASP — любой. Посмотрите на классификацию угроз, на реальные примеры атак. Первый шаг — признать, что проблема существует. А дальше — просто разобраться, как именно вас могут атаковать».

Смотрите полный репортаж на любой удобной вам площадке: YouTube, VK, RuTube.

Подпишитесь на новости

Сдайся и получи награду: что адвокат Бух предлагал мнимому главе LockBit

«Известия» опубликовали расследование о переговорах американского адвоката Аркадия Буха с человеком, выдававшим себя за предполагаемого руководителя LockBit Дмитрия Хорошева. По версии издания, юрист предлагал собеседнику сдаться властям США и разделить награду за его поимку. Бух это отрицает.

В материале «Известий» говорится, что анонимный источник передал редакции видеозаписи разговоров. Сам источник утверждает, что назвался Хорошевым, чтобы получить ответы адвоката.

За информацию, позволяющую установить местонахождение Хорошева или добиться его задержания, американские власти предлагают до $10 млн. По интерпретации опубликованных записей, Бух обсуждал вариант, при котором две трети награды достались бы собеседнику, а треть — адвокату.

Издание также описывает предложения встретиться на нейтральной территории или организовать разговор с ФБР через Zoom.

Опрошенный «Известиями» американский адвокат поставил под сомнение правовую основу выплаты разыскиваемому награды за собственную явку и указал на возможный конфликт интересов.

Бух заявил редакции, что не подталкивает доверителей к сделкам: он обязан объяснять доступные стратегии, а решение принимает клиент. Предложение делить награду он отверг, назвав такую практику недопустимой.

В итоге перед нами спор о содержании переговоров с человеком под вымышленной личностью. Громкий сюжет есть; подтвержденного вывода, что адвокат продает клиентов ФБР, опубликованный материал сам по себе не устанавливает.

RSS: Новости на портале Anti-Malware.ru