


25% компаний уже столкнулись с атаками на ИИ: выводы с Swordfish PRO

25% компаний уже столкнулись с атаками на ИИ: выводы с Swordfish PRO

25% компаний уже столкнулись с атаками на ИИ: выводы с Swordfish PRO

Про искусственный интеллект сегодня не говорит только ленивый. Но стоит начать обсуждать безопасность — и тут же начинается путаница: какие атаки действительно грозят ML-моделям, как на них реагировать и что вообще такое MLCops? Мы съездили на Swordfish PRO DevSecOps Conf и узнали главное.

Собрали самые популярные стереотипы о применении ИИ в разработке — и попросили экспертов разнести их в пух и прах. Сперва — гостей конференции, потом — тех, кто уже работает с ИИ-секьюрити по полной.

«Атаки реальны — и происходят прямо сейчас»

Генеральный директор Swordfish Security Александр Пинаев сразу расставил точки над «i»:

«Эти атаки абсолютно реальны. Системы с большими языковыми моделями, выставленные в публичный доступ, уже сегодня атакуются самыми разными способами».

Управляющий партнёр ГК Swordfish Security Юрий Сергеев привёл свежую статистику:

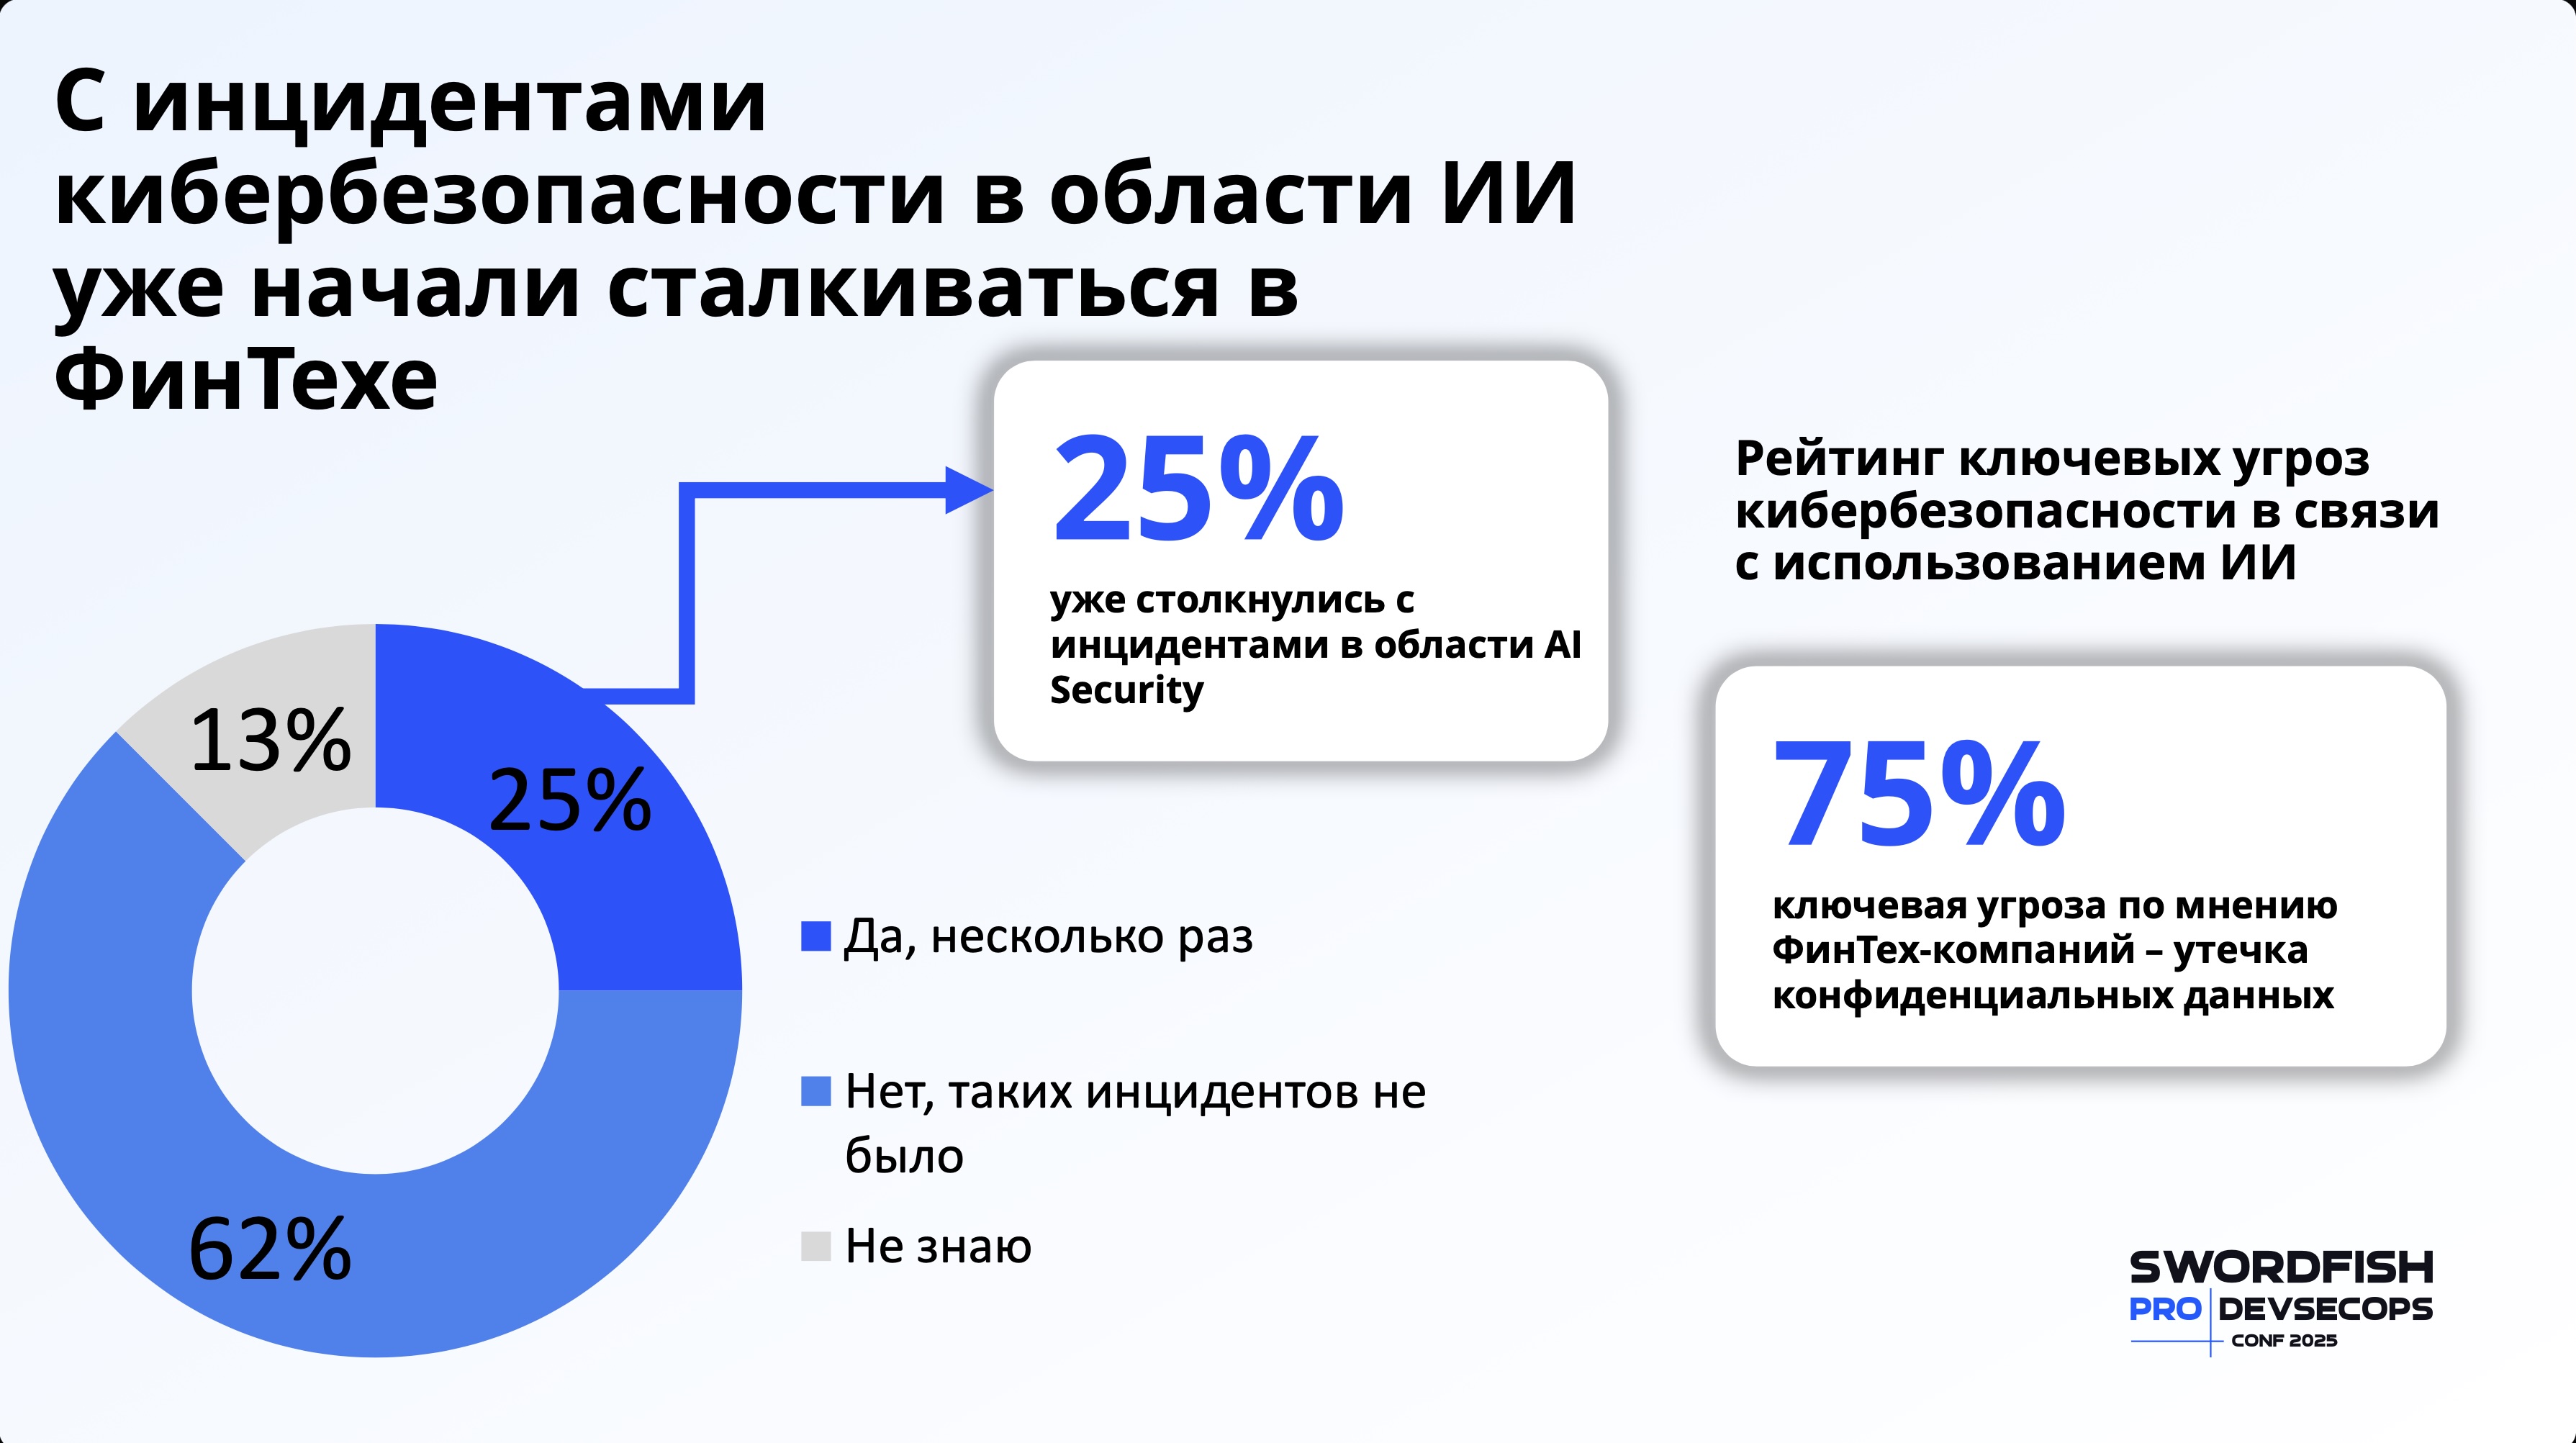
«По нашему исследованию с Ассоциацией Финтех, четверть компаний в финсекторе уже столкнулась с атаками на ИИ-системы. Тренд лавинообразный — и это только начало».


Директор по развитию технологий ИИ в ГК Swordfish Security Юрий Шабалин добавил важную деталь: многие атаки остаются незамеченными.

«25% — это только те, кто понял, что их атаковали. На деле объектом атаки становится практически любая большая модель. Потому что инструмент взлома здесь — язык. Перефразируешь запрос чуть иначе — и модель выдаст то, что раньше “не могла”».


Когда атакует сам контент

Антон Башарин, управляющий директор AppSec Solutions, рассказал, как в компании обучали сканер OPSEC GENI:

«Мы тренировали его на доступных больших генеративных моделях. Отравление данных, подмена, дрифт — все эти атаки работают. ML-модели тоже подвержены эффекту “окна Овертона”: шаг за шагом нормализуешь отклонение — и поведение меняется».

Так что же делать бизнесу?

Мы задали экспертам один и тот же вопрос: какой главный совет они бы дали компаниям, которые уже сейчас хотят защититься в новой ИИ-реальности?

Вот что прозвучало:

Юрий Шабалин:

«Подходите к ИИ-нововведениям осознанно. Это не только возможности, но и риски».

Александр Пинаев:

«Начните с фреймворков. Наш, OWASP — любой. Посмотрите на классификацию угроз, на реальные примеры атак. Первый шаг — признать, что проблема существует. А дальше — просто разобраться, как именно вас могут атаковать».

Смотрите полный репортаж на любой удобной вам площадке: YouTube, VK, RuTube.

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru