


Троянские Zoom и Teams используют AppleScript для обхода macOS Gatekeeper

Троянские Zoom и Teams используют AppleScript для обхода macOS Gatekeeper

Троянские Zoom и Teams используют AppleScript для обхода macOS Gatekeeper

Распространители macOS-зловредов активно осваивают обход системной защиты с помощью AppleScript. За последние месяцы число вредоносных .scpt, выдаваемых за деловые документы либо апдейты Zoom и Microsoft Teams, заметно умножилось.

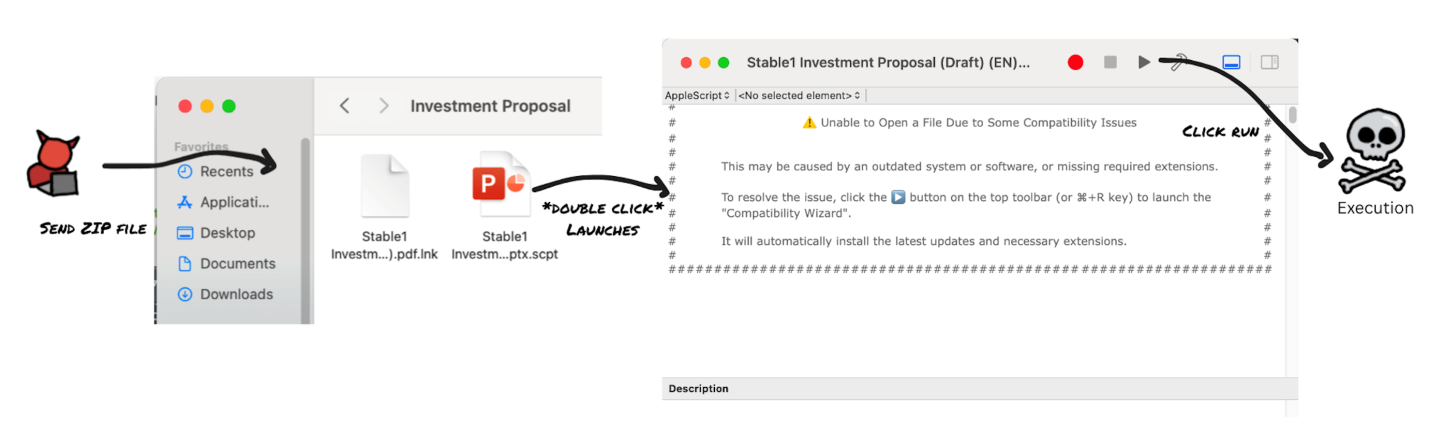
По умолчанию файлы в таком формате открываются в Script Editor двойным щелчком. Злоумышленники скрывают встроенные команды за большим количеством пустых строк и используют социальную инженерию, чтобы вынудить жертву нажать Run или Command+R для запуска скрипта — даже из карантина Gatekeeper.

Вредоносные .scpt раздаются с сайтов в заархивированном виде — как ZIP либо DMG. При их извлечении пользователю для пущей убедительности отображается поддельный документ (предложение сотрудничества, выгодного вложения и т. п.) или кастомная иконка приложения.


Когда Apple закрыла возможность запуска неподписанного софта в macOS с согласия юзера (клик правой кнопкой мыши > «открыть»), авторам атак пришлось искать альтернативные пути обхода Gatekeeper.

Применять с этой целью AppleScript первыми начали APT-группы, в частности, BlueNoroff. Новая тактика оказалась эффективной, и ее вязли на вооружение распространители коммерческих зловредов.

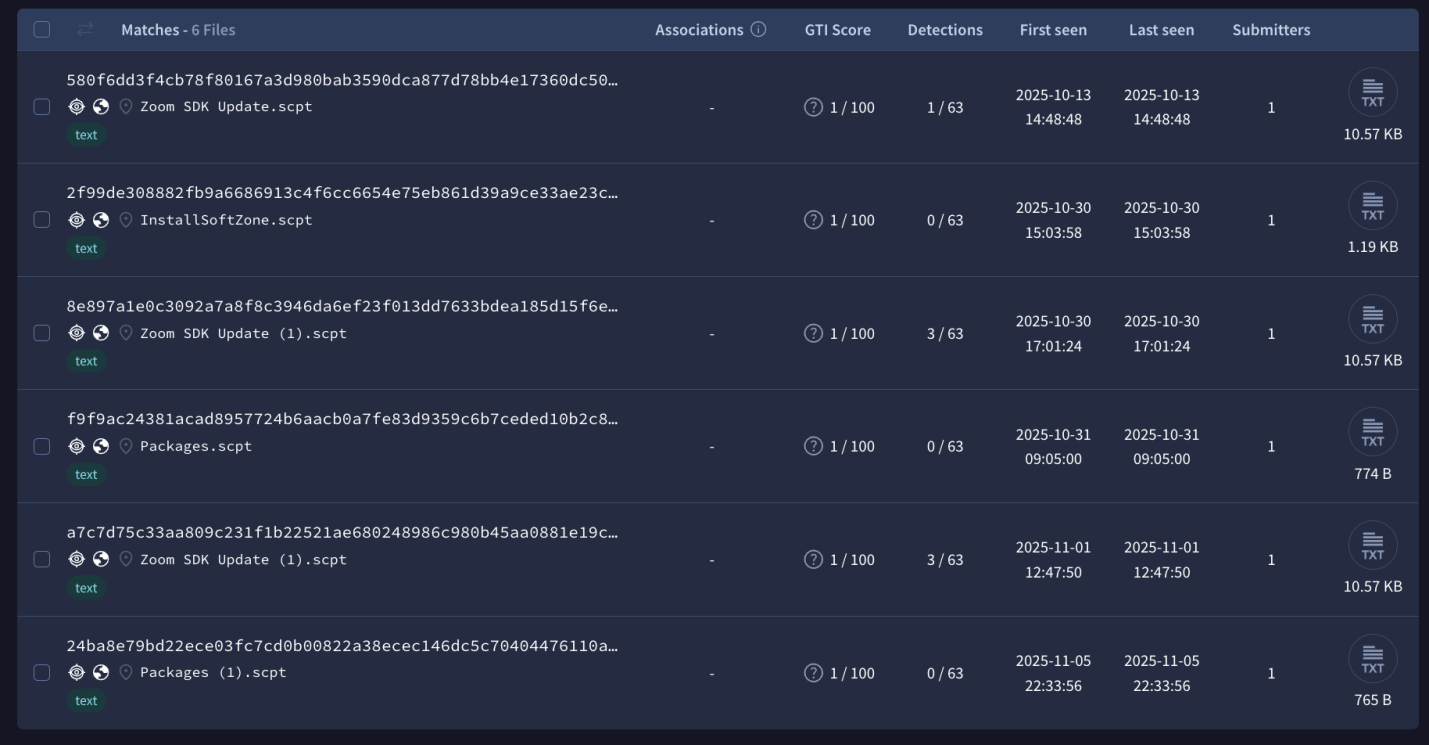
Так, в настоящее время этот вектор используют стилеры — Odyssey и MacSync. Фейки Zoom, Teams и других популярных программ пока плохо детектятся на VirusTotal.

Подпишитесь на новости

ГК Солар и F6 научили веб-шлюз кормить песочницу подозрительными файлами

ГК «Солар» и F6 подтвердили совместимость системы управления веб-доступом Solar webProxy с платформой динамического анализа файлов F6 Malware Detonation Platform. Интеграция должна быстрее выявлять неизвестные угрозы и не забивать песочницу безопасными шрифтами, иконками и прочим веб-мусором.

Как сообщили компании, Solar webProxy предварительно фильтрует поступающие через веб-канал объекты и по протоколу ICAP отправляет подозрительные файлы в F6 MDP.

Там их проверяют по репутации, статическим правилам и при необходимости запускают в изолированной виртуальной среде для анализа поведения.

Администраторы смогут сами выбрать степень паранойи: отправлять в песочницу больше файлов либо настроить точный предварительный отбор. Во втором случае вычислительные ресурсы не тратятся на заведомо служебные объекты, а очередь из действительно опасных файлов разбирается быстрее.

Проблема не теоретическая. По данным команды Solar webProxy, в 2025 году на архивы пришлось в среднем 37% веб-угроз. Вредоносную нагрузку удобно прятать внутри ZIP, RAR и 7Z, маскируя под документы, установщики и другие вполне приличные на вид файлы.

F6 Malware Detonation Platform умеет принудительно вскрывать и проверять файлы и ссылки в виртуальной среде, выявляя стилеры, кейлоггеры, шифровальщики и другую малварь.

Solar webProxy, в свою очередь, контролирует веб-трафик и решает, какие объекты действительно заслужили поездку в эту цифровую камеру допросов.

Интеграция ориентирована прежде всего на средние и крупные организации из финансового сектора, промышленности и госсектора, где через веб-шлюзы ежедневно проходят внушительные объёмы данных.

RSS: Новости на портале Anti-Malware.ru