


Троянские Zoom и Teams используют AppleScript для обхода macOS Gatekeeper

Троянские Zoom и Teams используют AppleScript для обхода macOS Gatekeeper

Троянские Zoom и Teams используют AppleScript для обхода macOS Gatekeeper

Распространители macOS-зловредов активно осваивают обход системной защиты с помощью AppleScript. За последние месяцы число вредоносных .scpt, выдаваемых за деловые документы либо апдейты Zoom и Microsoft Teams, заметно умножилось.

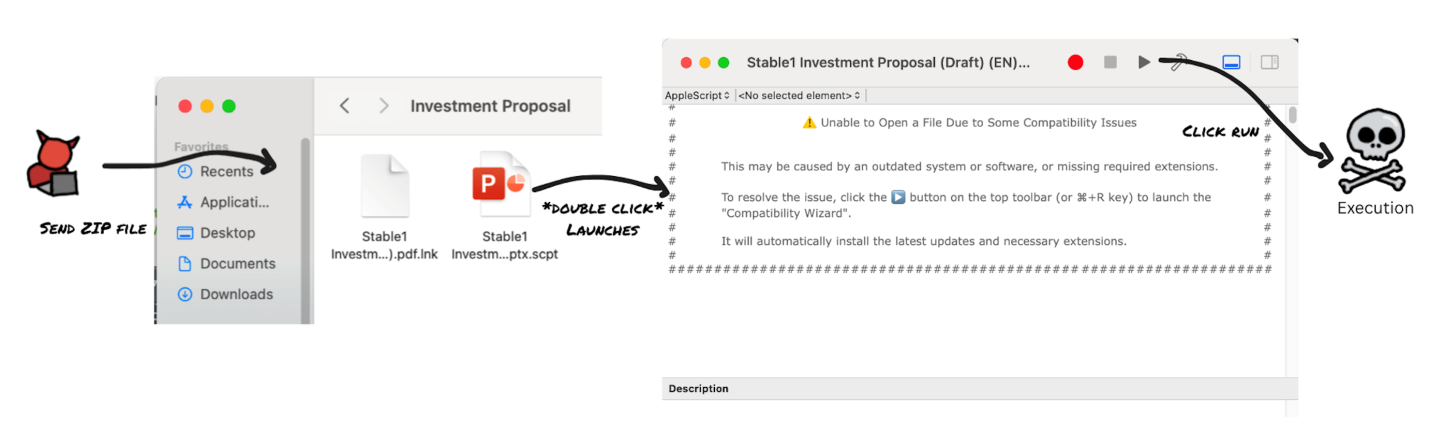
По умолчанию файлы в таком формате открываются в Script Editor двойным щелчком. Злоумышленники скрывают встроенные команды за большим количеством пустых строк и используют социальную инженерию, чтобы вынудить жертву нажать Run или Command+R для запуска скрипта — даже из карантина Gatekeeper.

Вредоносные .scpt раздаются с сайтов в заархивированном виде — как ZIP либо DMG. При их извлечении пользователю для пущей убедительности отображается поддельный документ (предложение сотрудничества, выгодного вложения и т. п.) или кастомная иконка приложения.


Когда Apple закрыла возможность запуска неподписанного софта в macOS с согласия юзера (клик правой кнопкой мыши > «открыть»), авторам атак пришлось искать альтернативные пути обхода Gatekeeper.

Применять с этой целью AppleScript первыми начали APT-группы, в частности, BlueNoroff. Новая тактика оказалась эффективной, и ее вязли на вооружение распространители коммерческих зловредов.

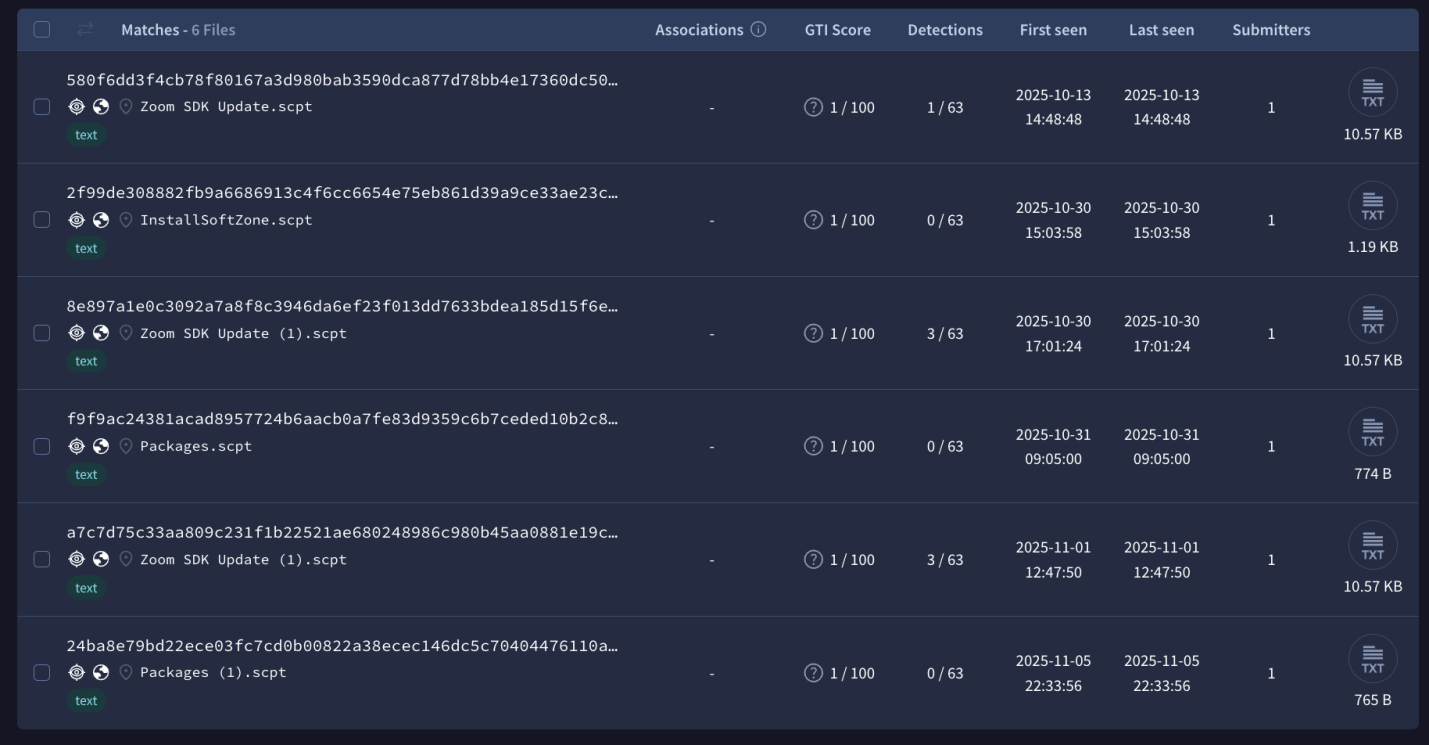
Так, в настоящее время этот вектор используют стилеры — Odyssey и MacSync. Фейки Zoom, Teams и других популярных программ пока плохо детектятся на VirusTotal.

Подпишитесь на новости

71% россиян удаляют приложение, но оставляют сервису свои данные

Смахнуть приложение со смартфона — ещё не значит стереть аккаунт и переданные сервису данные. Однако каждый четвёртый россиянин уверен именно в этом, показал опрос «АльфаСтрахования». После отказа от цифрового сервиса 71% пользователей просто удаляют его приложение.

До самой учётной записи добираются только 18%, в компанию с требованием стереть информацию обращались 7%, а согласие на обработку персональных данных отзывали жалкие 4%. Остальные, видимо, рассчитывают, что иконка унесла всё с собой.

У 64% респондентов сохранились аккаунты в сервисах, которыми они не пользовались больше года. Почти треть накопила более десяти таких цифровых призраков, а 41% уже не могут вспомнить все сайты и приложения, где когда-либо регистрировались.

Забыть есть что. Номер телефона и электронную почту передавали сервисам более 90% участников исследования, домашний адрес — 78%, реквизиты банковских карт — 72%, дату рождения — 69%. Каждый третий оставлял паспортные данные, 21% — сведения о здоровье, а 18% — документы или информацию о детях.

При этом политику конфиденциальности внимательно читают всего 2% россиян. Ещё 13% просматривают отдельные пункты, а большинство нажимает «Согласен», не тратя время на юридический эпос. Более половины объясняют это объёмом документов, а 48% резонно замечают: без согласия сервис всё равно не пустит дальше.

Больше всего пользователей пугает утечка паспортных и банковских данных, об этом заявили 76% и 73% опрошенных соответственно. В исследовании участвовали 2,5 тыс. экономически активных россиян из разных регионов страны.

RSS: Новости на портале Anti-Malware.ru