


Шифровальщик LockBit все еще жив и обрел загрузчик, позволяющий обойти EDR

Шифровальщик LockBit все еще жив и обрел загрузчик, позволяющий обойти EDR

Шифровальщик LockBit все еще жив и обрел загрузчик, позволяющий обойти EDR

Проведенный в Flashpoint анализ LockBit 5.0 подтвердил, что новая версия зловреда построена на базе v4.0. Шифровальщик также стал еще более скрытным из-за использования кастомного загрузчика и обрел деструктивные функции.

С выпуском LockBit 5.0 его развертывание стало осуществляться в два этапа: вначале загружается самостоятельный лоадер, обеспечивающий обход EDR, а затем — основной пейлоад, не утративший прежних функций.

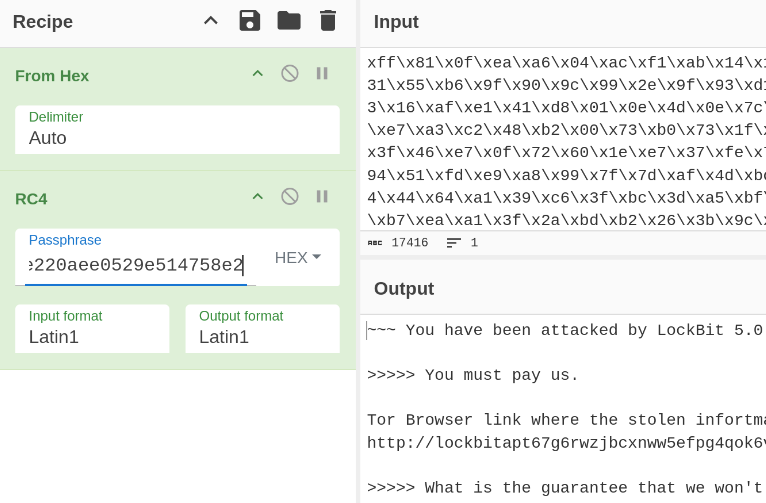
Шифровальщик по-прежнему откатывает исполнение на машинах жителей стран СНГ, но стал обходить стороной также Филиппины. Записка с требованием выкупа (ReadMeForDecrypt.txt) содержит привычный текст, сохранилась даже опечатка в англоязычном слове «информация» — «inforTmation».


Для обхода EDR новый загрузчик LockBit использует технику process hollowing (для внедрения вредоноса в экземпляр defrag.exe), отвязку библиотек (повторно загружает с диска чистые NTDLL и Kernel32, перезаписывая в памяти хуки защитных решений), патчинг трассировки событий Windows, а также скрывает расширения файлов.

Изолированный от основного пейлоада зловред умеет распознавать вызовы API по хешам, перенаправлять поток исполнения на разрешенные вызовы API, динамически рассчитывать адреса перехода для обфускации потока управления.

Обновленный LockBit научился обрабатывать данные на локальных и сетевых дисках, в папках по выбору оператора, а также работать в многопоточном режиме с использованием XChaCha20.

Опциональные деструктивные функции позволяют зловреду шифровать файлы незаметно для жертвы — не меняя расширений и без вывода записки с требованием выкупа.

Результаты анализа показали, что грозный шифровальщик все еще актуален как угроза и даже продолжает развиваться — невзирая на попытки ликвидации инфраструктуры LockBit, взлом сайта RaaS (Ransomware-as-a-Service, вымогательский софт как услуга) и слив переписки в рамках LockBit-партнерки.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru