


Fantasy Hub: в Telegram продают Android-троян по подписке для россиян

Fantasy Hub: в Telegram продают Android-троян по подписке для россиян

Fantasy Hub: в Telegram продают Android-троян по подписке для россиян

Исследователи из Zimperium zLabs сообщили о появлении нового продвинутого Android-трояна Fantasy Hub, который активно распространяется через каналы в Telegram по схеме Malware-as-a-Service — «вредонос по подписке». Этот инструмент открывает злоумышленникам доступ к смартфонам обычных пользователей и сотрудников банков.

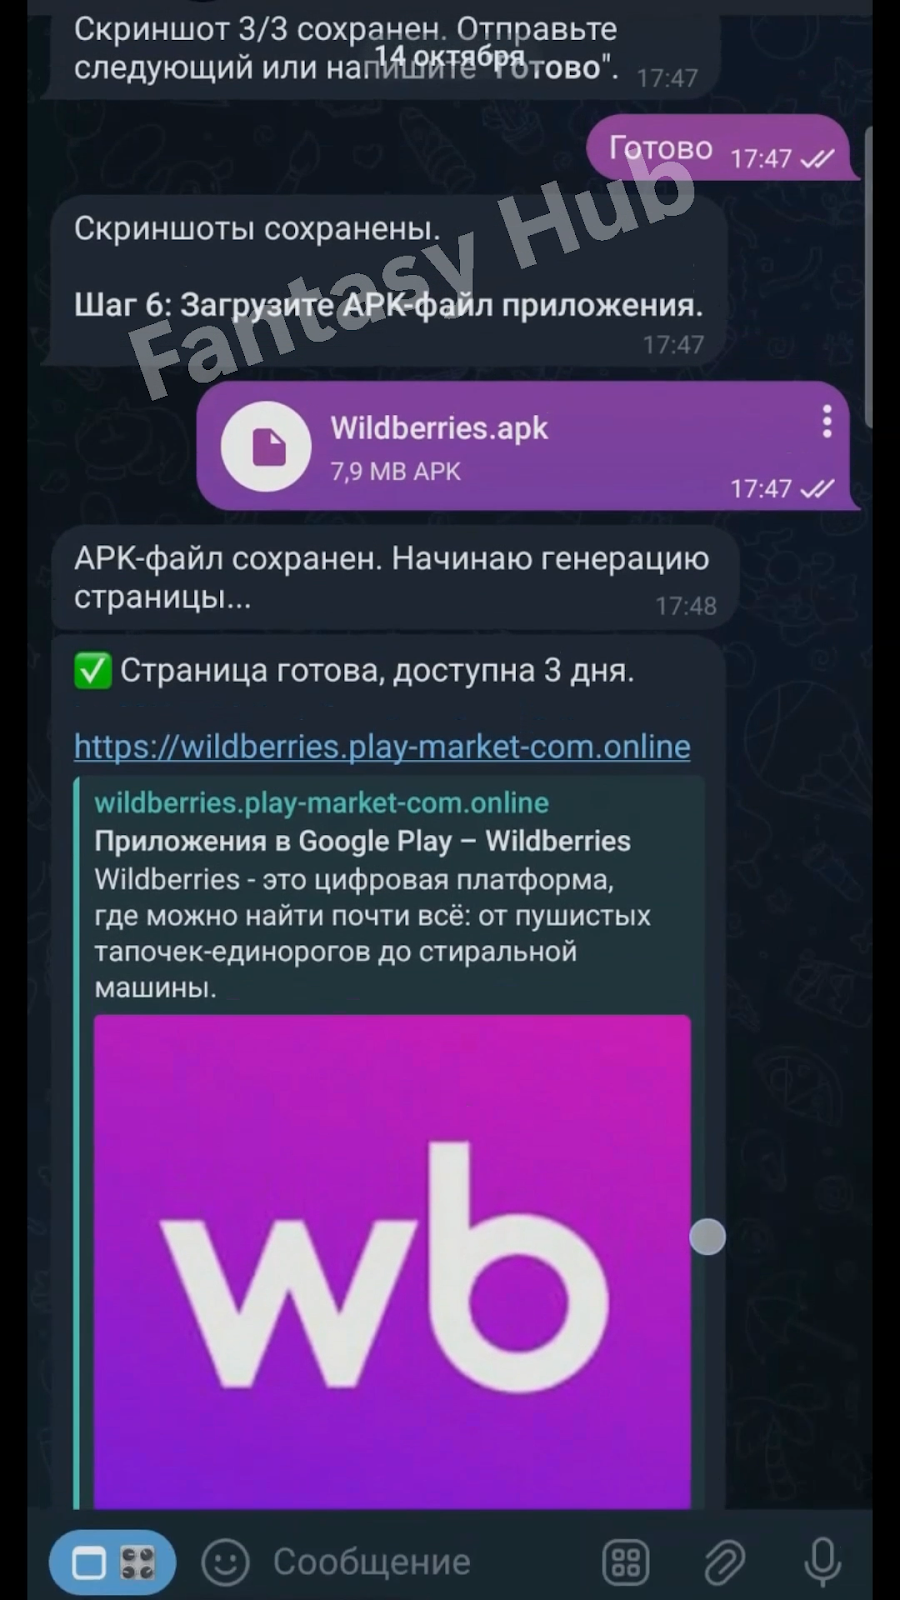
Fantasy Hub — не просто очередной троян, а целая платформа. Разработчики предлагают покупателям выбрать иконку, название и интерфейс поддельного приложения, а телеграм-бот автоматически собирает APK с уже встроенным вредоносом.

Подписчики могут оплачивать разные тарифы: чем выше уровень — тем больше функций, включая доступ к панели управления, сбор данных и дистанционное управление устройствами.


Сервис снабжён документацией, видеоинструкциями и даже «службой поддержки». Вдобавок злоумышленникам объясняют, как подделывать страницы Google Play, обходить защиту Android и публиковать фальшивые отзывы, чтобы придать приложению видимость легальности.

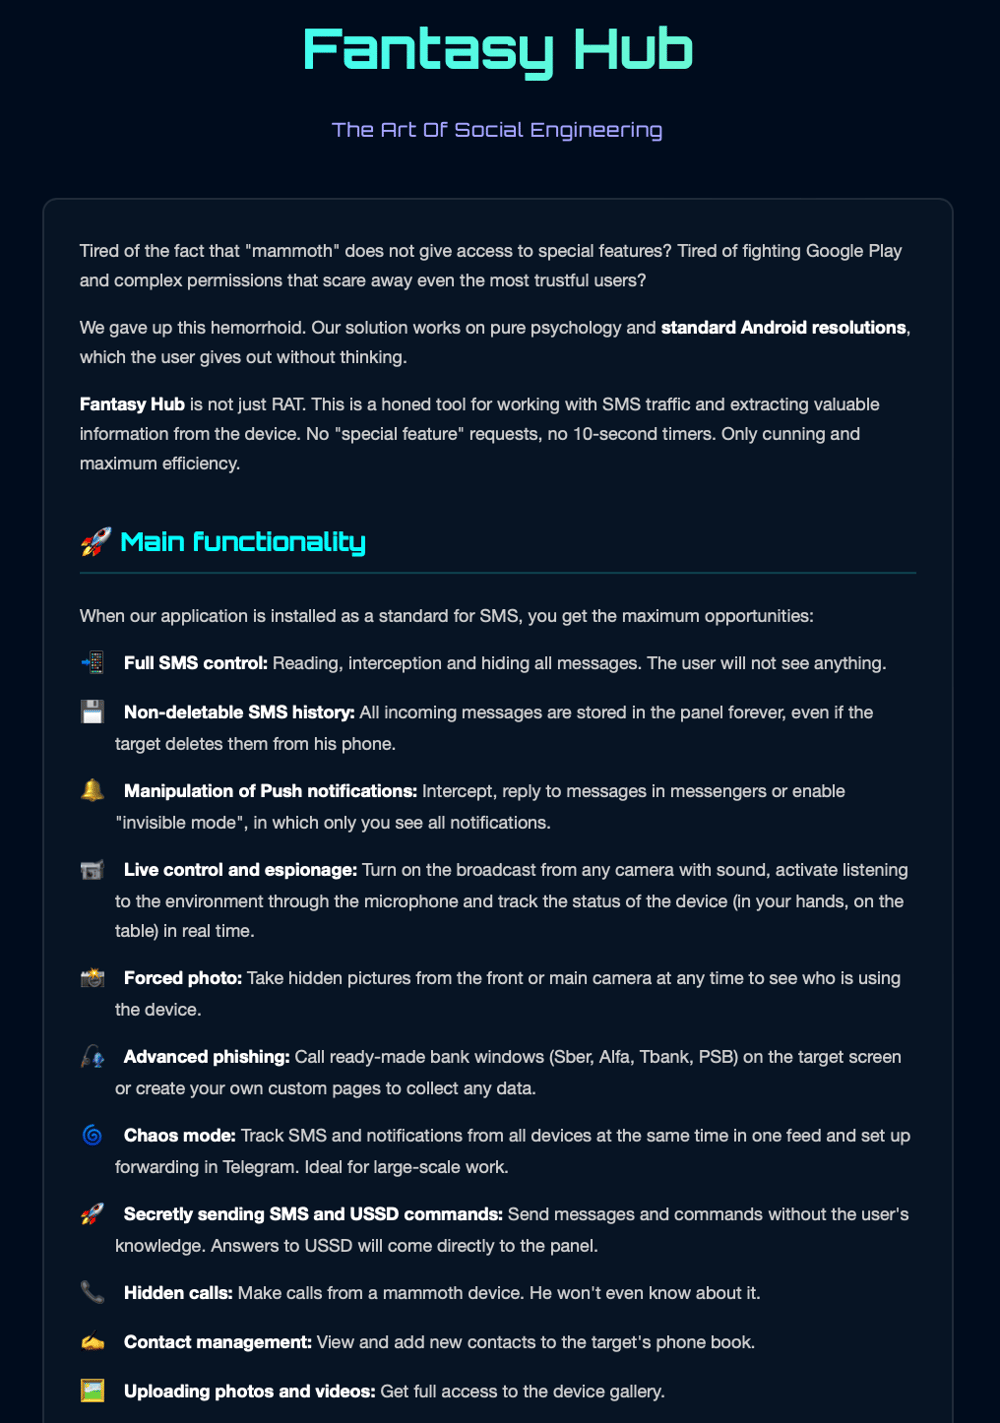
Этот троян способен:

  • красть СМС, контакты, фотографии, видео и журналы звонков;
  • перехватывать и подменять уведомления;
  • получать полный контроль над устройством через роль СМС-обработчика (даёт доступ к камере, файлам и контактам без дополнительных разрешений);
  • вести аудио- и видеострим в реальном времени с заражённого телефона через WebRTC.


Fantasy Hub маскируется под системное обновление Google Play, включает проверку на root и песочницу, чтобы не попасть в руки аналитиков. При запуске троян показывает краткое сообщение «Live stream active», чтобы устройство не перешло в спящий режим, а затем тихо отключает микрофон и камеру.

Исследователи отмечают, что киберпреступники, использующие Fantasy Hub, прицельно атакуют финансовые организации — среди целей названы Альфа-Банк, ПСБ, Т-Банк и Сбер.

Для каждой жертвы создаются фишинговые окна, копирующие интерфейсы мобильных банков. Пользователь вводит логин, ПИН-код или данные карты — и вся информация тут же уходит на сервер злоумышленников.

Fantasy Hub показывает, насколько далеко зашла коммерциализация киберпреступности:

«Теперь запустить масштабную атаку на Android можно буквально в пару кликов — достаточно купить подписку в Telegram», — отмечают эксперты Zimperium.

Эта тенденция особенно тревожна для компаний, где сотрудники используют личные смартфоны для работы. Эксперты призывают бизнес активнее внедрять решения класса Mobile Threat Defense и ограничивать доступ корпоративных данных с незащищённых устройств.

Подпишитесь на новости

ИИ получил доступ, но кто его контролирует? Итоги Айдентити Конф 2026

Корпоративными учетками пользуются уже не только сотрудники и администраторы. ИИ-агенты обращаются к системам, запускают субагентов и совершают реальные действия, иногда с необратимыми последствиями. Как управлять этим доступом, обсудили на Айдентити Конф 2026, которая прошла 7 октября в Москве.

Конференция, организованная при поддержке «Индид», собрала более 500 участников и свыше 30 спикеров. Среди них — представители Сбера, Яндекса, Билайна, Ламоды Тех, Банка ДОМ.РФ и других компаний.

На площадке представили исследование «Индид», основанное на опросе 200 компаний и интервью участников рынка. По его оценке, российский рынок Identity Security в 2025 году вырос более чем на 20%, до 17 млрд рублей.

МФА используют около 70% респондентов, а IdM внедрена лишь в каждой четвертой организации. Около 90% опрошенных сталкивались с угрозами, связанными с айдентити.

Один из главных вопросов — ИИ-агент как новый субъект доступа. Легитимные учетные данные не гарантируют, что агент выполнит именно порученную задачу.

Участники предложили учитывать контекст его действий, выдавать временные привилегии и ограничивать самостоятельность.

Обсудили и практику автоматизации. В Ламоде Тех IdM формирует рекомендации по назначению прав без ИИ. Сначала предложений оказалось слишком много; после ограничения до 20 в рабочий день доля одобренных превысила 70%. В Билайне система выявляет права, назначенные в обход IdM с нарушением модели, отзывает их и сообщает в SOC.

Отдельная дискуссия касалась МФА: второй фактор при входе не закрывает вопрос безопасности всей сессии. Среди направлений развития — устойчивые к фишингу методы, адаптивная аутентификация и отзыв токенов при обнаружении угроз.

RSS: Новости на портале Anti-Malware.ru