


Fantasy Hub: в Telegram продают Android-троян по подписке для россиян

Fantasy Hub: в Telegram продают Android-троян по подписке для россиян

Fantasy Hub: в Telegram продают Android-троян по подписке для россиян

Исследователи из Zimperium zLabs сообщили о появлении нового продвинутого Android-трояна Fantasy Hub, который активно распространяется через каналы в Telegram по схеме Malware-as-a-Service — «вредонос по подписке». Этот инструмент открывает злоумышленникам доступ к смартфонам обычных пользователей и сотрудников банков.

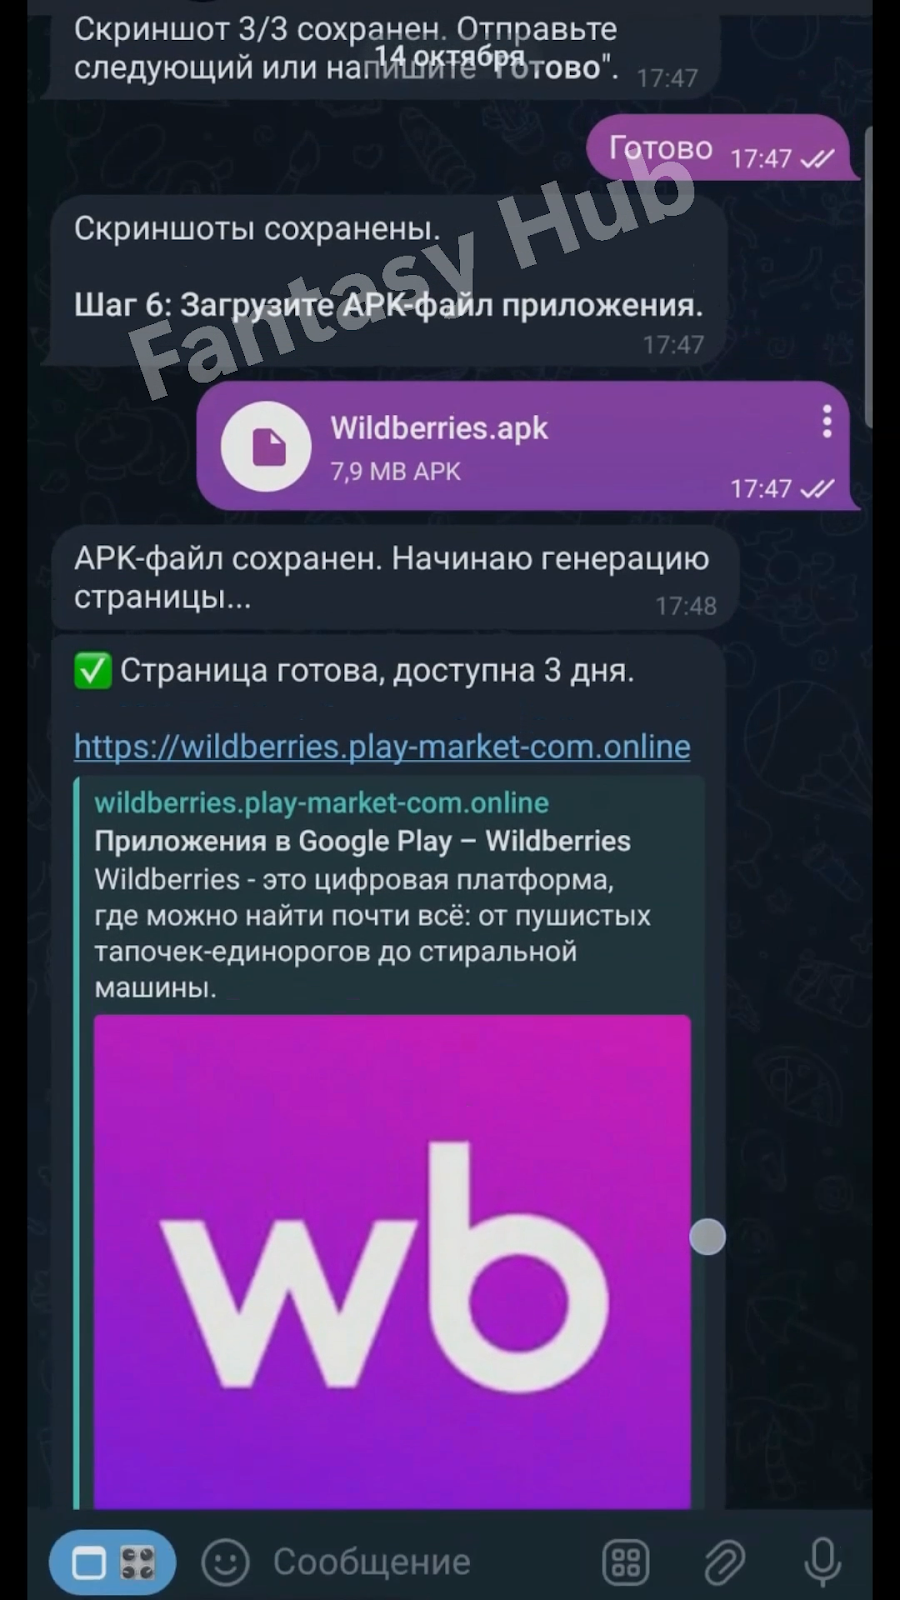
Fantasy Hub — не просто очередной троян, а целая платформа. Разработчики предлагают покупателям выбрать иконку, название и интерфейс поддельного приложения, а телеграм-бот автоматически собирает APK с уже встроенным вредоносом.

Подписчики могут оплачивать разные тарифы: чем выше уровень — тем больше функций, включая доступ к панели управления, сбор данных и дистанционное управление устройствами.


Сервис снабжён документацией, видеоинструкциями и даже «службой поддержки». Вдобавок злоумышленникам объясняют, как подделывать страницы Google Play, обходить защиту Android и публиковать фальшивые отзывы, чтобы придать приложению видимость легальности.

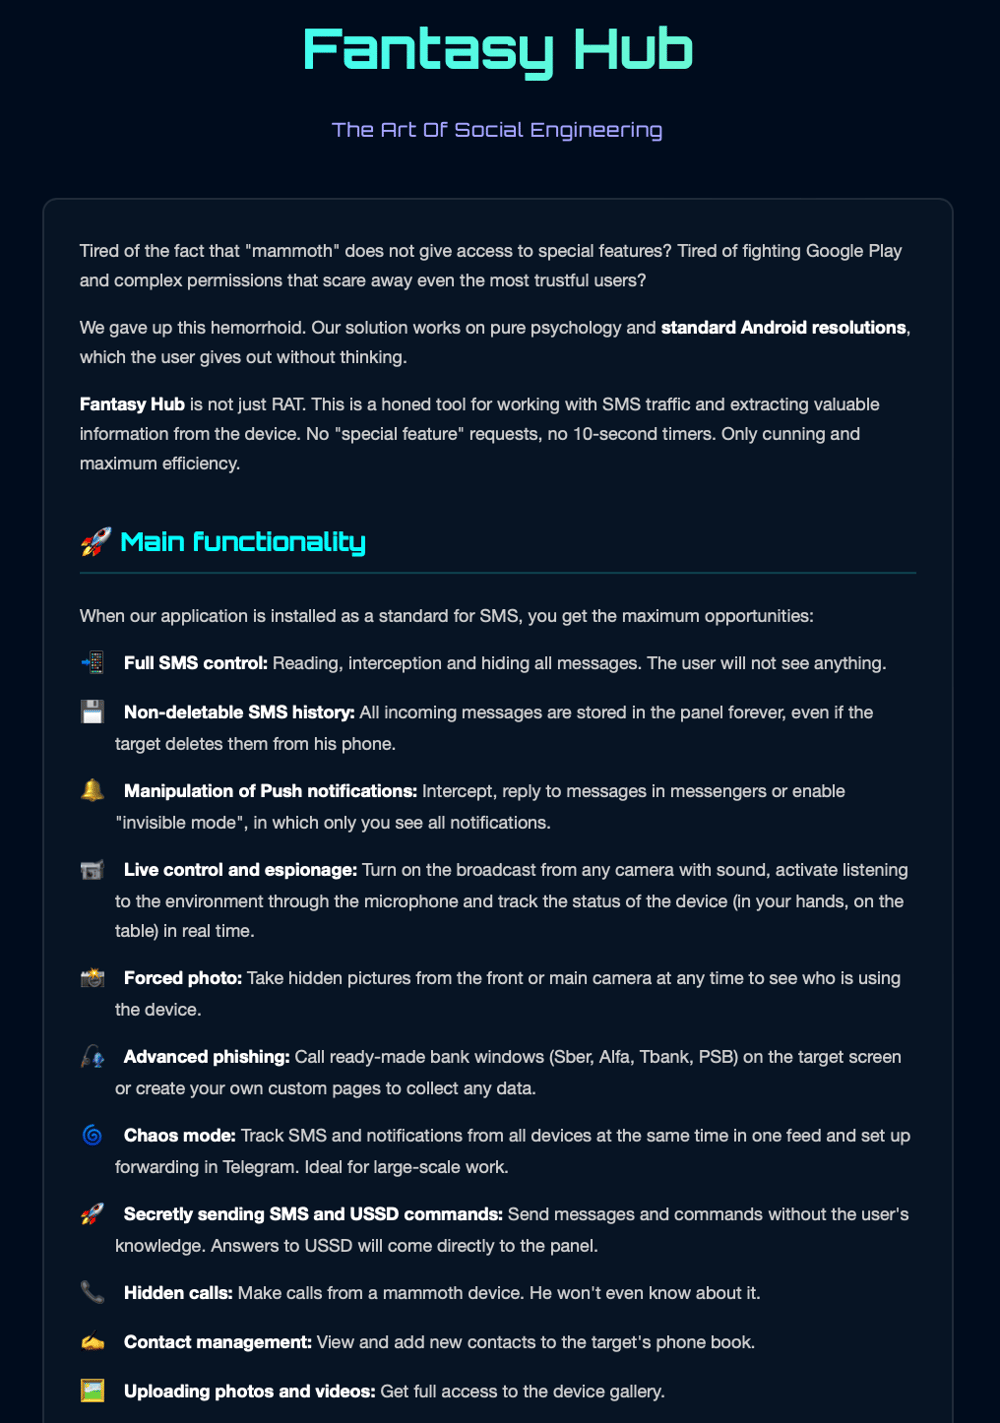
Этот троян способен:

  • красть СМС, контакты, фотографии, видео и журналы звонков;
  • перехватывать и подменять уведомления;
  • получать полный контроль над устройством через роль СМС-обработчика (даёт доступ к камере, файлам и контактам без дополнительных разрешений);
  • вести аудио- и видеострим в реальном времени с заражённого телефона через WebRTC.


Fantasy Hub маскируется под системное обновление Google Play, включает проверку на root и песочницу, чтобы не попасть в руки аналитиков. При запуске троян показывает краткое сообщение «Live stream active», чтобы устройство не перешло в спящий режим, а затем тихо отключает микрофон и камеру.

Исследователи отмечают, что киберпреступники, использующие Fantasy Hub, прицельно атакуют финансовые организации — среди целей названы Альфа-Банк, ПСБ, Т-Банк и Сбер.

Для каждой жертвы создаются фишинговые окна, копирующие интерфейсы мобильных банков. Пользователь вводит логин, ПИН-код или данные карты — и вся информация тут же уходит на сервер злоумышленников.

Fantasy Hub показывает, насколько далеко зашла коммерциализация киберпреступности:

«Теперь запустить масштабную атаку на Android можно буквально в пару кликов — достаточно купить подписку в Telegram», — отмечают эксперты Zimperium.

Эта тенденция особенно тревожна для компаний, где сотрудники используют личные смартфоны для работы. Эксперты призывают бизнес активнее внедрять решения класса Mobile Threat Defense и ограничивать доступ корпоративных данных с незащищённых устройств.

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru