


Kaspersky добавила в OpenTIP карту покрытия MITRE ATT&CK

Kaspersky добавила в OpenTIP карту покрытия MITRE ATT&CK

Kaspersky добавила в OpenTIP карту покрытия MITRE ATT&CK

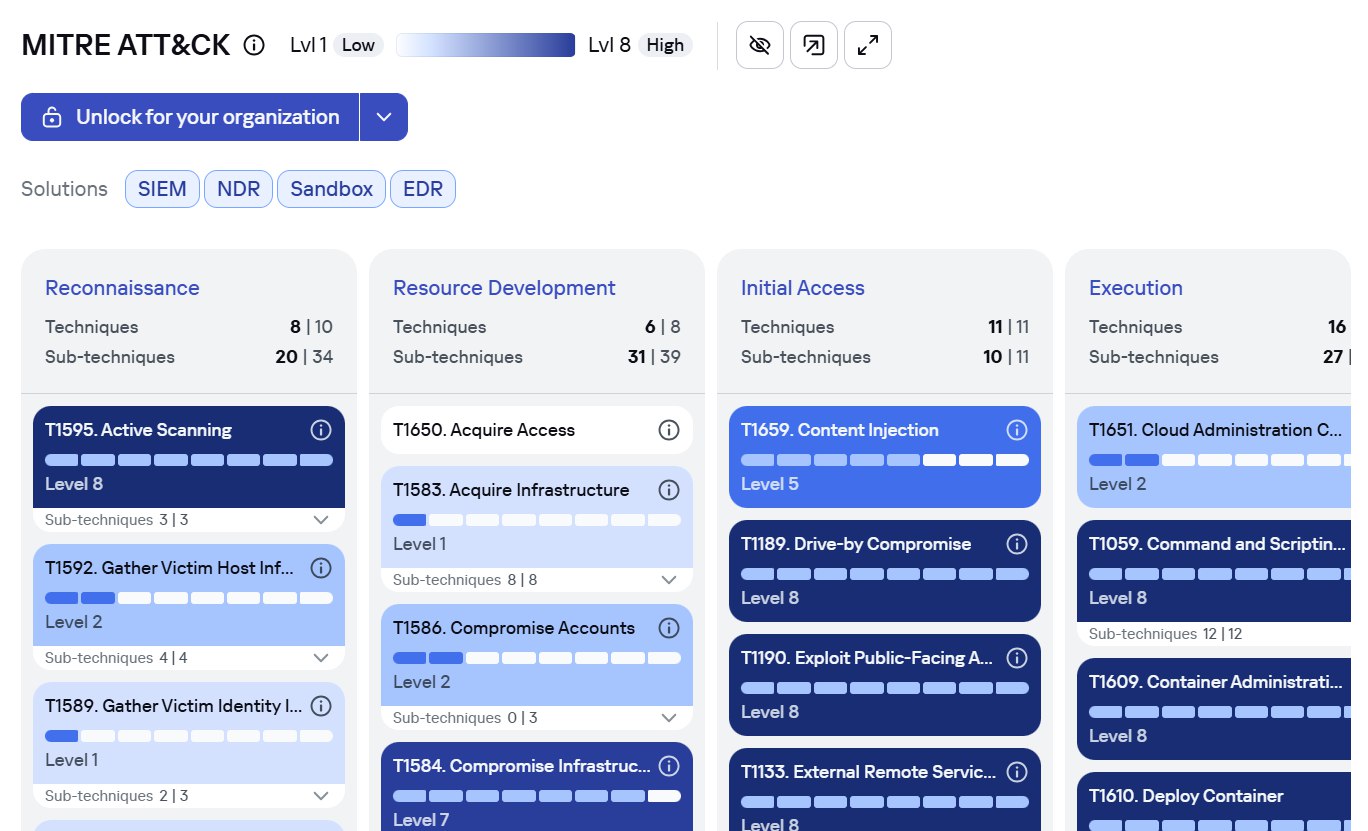
«Лаборатория Касперского» обновила бесплатную версию портала Kaspersky Threat Intelligence Portal (OpenTIP), добавив в него новый инструмент — карту покрытия MITRE ATT&CK. Она показывает, как продукты компании защищают организации от реальных киберугроз и какие техники атак они способны обнаруживать.

Карта построена по собственной методологии «Лаборатории Касперского» и учитывает не только количество техник, которые детектирует продукт (ширину покрытия), но и качество обнаружения (глубину).

Оценка ведётся по 8-ступенчатой шкале, что позволяет наглядно понять, насколько эффективно решения компании работают на разных этапах атаки.

В методологию включены такие продукты, как Kaspersky Endpoint Detection and Response, Kaspersky Anti Targeted Attack с модулем NDR, Sandbox и Kaspersky Unified Monitoring and Analysis Platform (UMAP).


По словам компании, новая визуализация поможет специалистам по кибербезопасности лучше понять, как разные решения дополняют друг друга и где могут быть «дыры» в защите. Это позволит заранее определить, какие продукты нужны для комплексного закрытия конкретных сценариев атак.

В сочетании с инструментом Threat Landscape, который уже доступен в Kaspersky TIP, карта покрытия поможет организациям анализировать, какие техники атак наиболее актуальны для их отрасли и региона, и какие продукты помогут от них защититься.

«Мы хотим, чтобы ИБ-специалисты могли принимать решения на основе точных данных, — объяснил Никита Назаров, руководитель отдела расширенного исследования угроз в „Лаборатории Касперского“. — Карта покрытия MITRE ATT&CK делает процесс оценки прозрачным и показывает, где система защиты действительно сильна, а где стоит усилить меры до того, как этим воспользуются злоумышленники».

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru