


Kaspersky добавила в OpenTIP карту покрытия MITRE ATT&CK

Kaspersky добавила в OpenTIP карту покрытия MITRE ATT&CK

Kaspersky добавила в OpenTIP карту покрытия MITRE ATT&CK

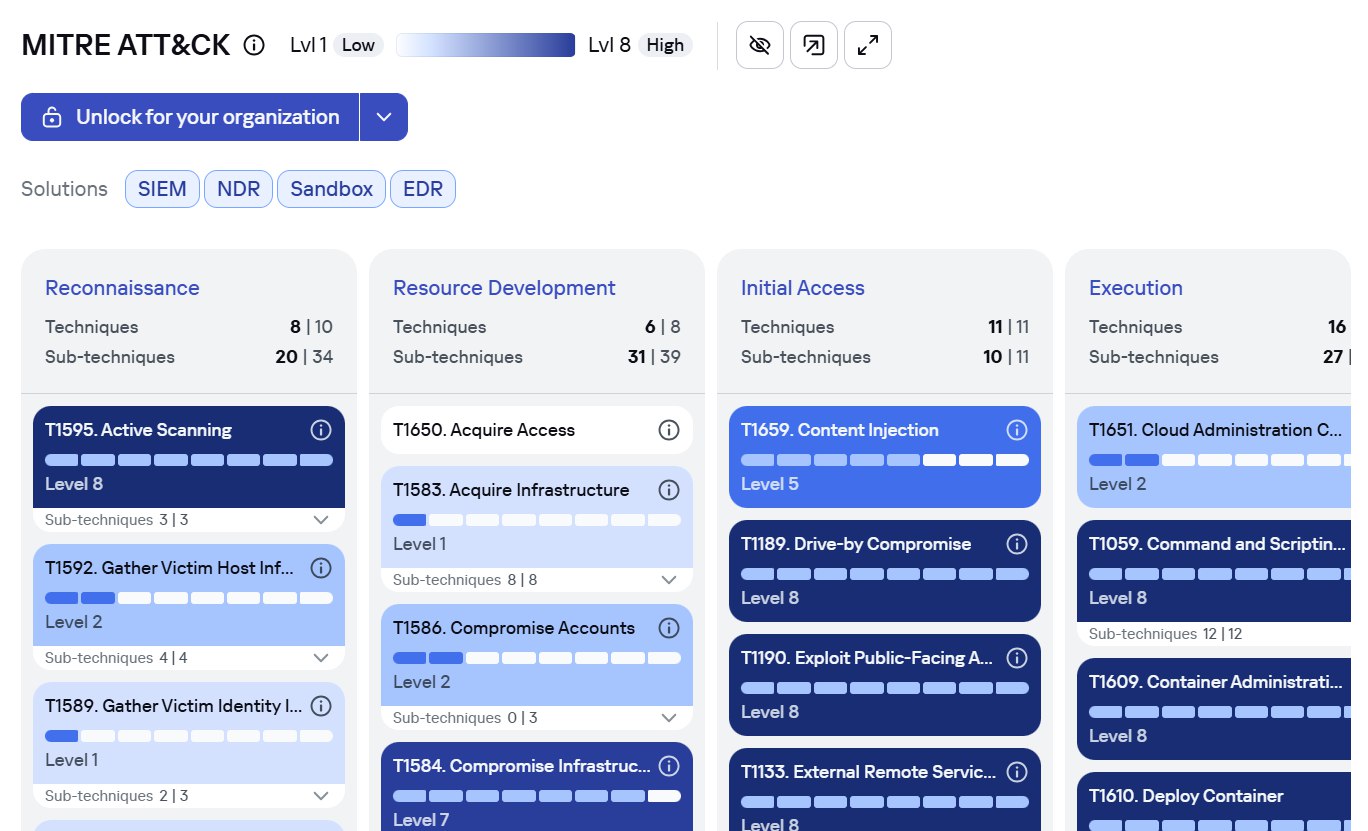
«Лаборатория Касперского» обновила бесплатную версию портала Kaspersky Threat Intelligence Portal (OpenTIP), добавив в него новый инструмент — карту покрытия MITRE ATT&CK. Она показывает, как продукты компании защищают организации от реальных киберугроз и какие техники атак они способны обнаруживать.

Карта построена по собственной методологии «Лаборатории Касперского» и учитывает не только количество техник, которые детектирует продукт (ширину покрытия), но и качество обнаружения (глубину).

Оценка ведётся по 8-ступенчатой шкале, что позволяет наглядно понять, насколько эффективно решения компании работают на разных этапах атаки.

В методологию включены такие продукты, как Kaspersky Endpoint Detection and Response, Kaspersky Anti Targeted Attack с модулем NDR, Sandbox и Kaspersky Unified Monitoring and Analysis Platform (UMAP).


По словам компании, новая визуализация поможет специалистам по кибербезопасности лучше понять, как разные решения дополняют друг друга и где могут быть «дыры» в защите. Это позволит заранее определить, какие продукты нужны для комплексного закрытия конкретных сценариев атак.

В сочетании с инструментом Threat Landscape, который уже доступен в Kaspersky TIP, карта покрытия поможет организациям анализировать, какие техники атак наиболее актуальны для их отрасли и региона, и какие продукты помогут от них защититься.

«Мы хотим, чтобы ИБ-специалисты могли принимать решения на основе точных данных, — объяснил Никита Назаров, руководитель отдела расширенного исследования угроз в „Лаборатории Касперского“. — Карта покрытия MITRE ATT&CK делает процесс оценки прозрачным и показывает, где система защиты действительно сильна, а где стоит усилить меры до того, как этим воспользуются злоумышленники».

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru