


Вектор атаки TEE.Fail ломает доверенные среды CPU от Intel, AMD, NVIDIA

Вектор атаки TEE.Fail ломает доверенные среды CPU от Intel, AMD, NVIDIA

Вектор атаки TEE.Fail ломает доверенные среды CPU от Intel, AMD, NVIDIA

Исследователи из Технологического института Джорджии и Университета Пердью рассказали о новой атаке под названием TEE.Fail, с помощью которой им удалось извлечь секретные ключи из доверенной среды выполнения (TEE) — того самого «защищённого уголка» процессора, где хранятся самые конфиденциальные данные.

Речь идёт о таких технологиях, как Intel SGX и TDX, а также AMD SEV-SNP. Они используются для так называемых «доверенных вычислений», где данные и код изолированы от операционной системы, чтобы даже взломанный сервер не смог добраться до них.

Но, как выяснилось, в современных процессорах с памятью DDR5 защита уже не такая надёжная. В погоне за скоростью и масштабируемостью производители убрали часть механизмов контроля целостности памяти и оставили только шифрование AES-XTS. А это оказалось слабым местом.

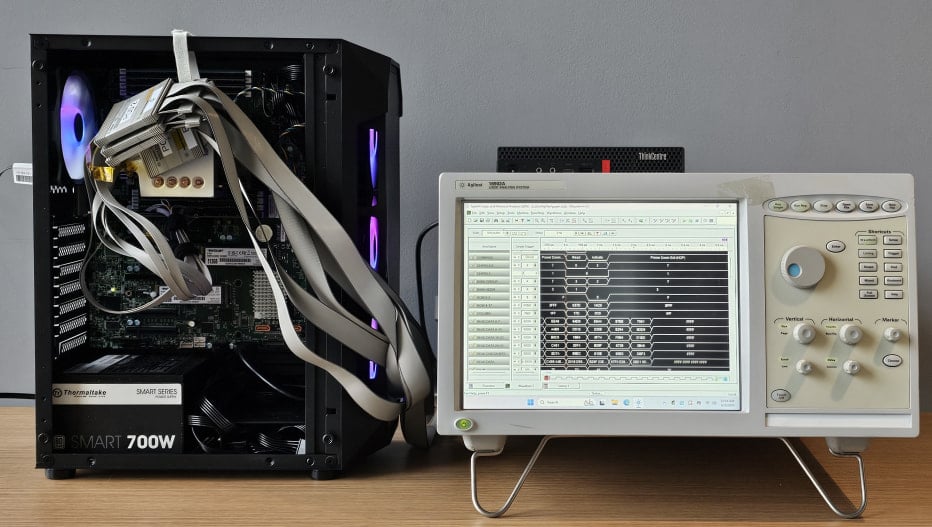
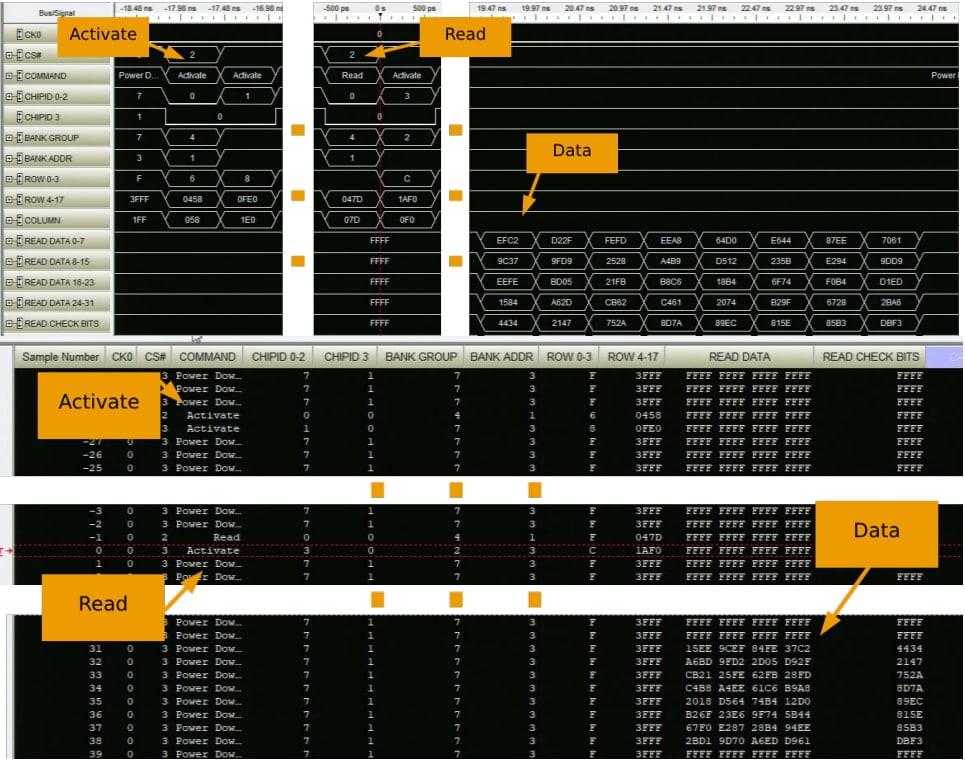
Учёные придумали (PDF) изящный способ — врезаться в шину памяти с помощью промежуточного адаптера (интерпозера) и снимать зашифрованный трафик между оперативкой и процессором. Всё оборудование для эксперимента обошлось меньше чем в $1000, так что, по словам исследователей, повторить атаку смог бы и «продвинутый энтузиаст».


Эксперимент показал, что шифрование в DDR5 детерминированное — то есть одни и те же данные превращаются в один и тот же шифротекст. Это позволило исследователям сопоставить зашифрованные блоки с реальными значениями, а дальше — восстановить закрытые ключи, с помощью которых можно выдавать себя за доверенные среды SGX/TDX или SEV-SNP.


С помощью TEE.Fail команда смогла:

  • Подделывать TDX-аттестации в блокчейне Ethereum BuilderNet и получать доступ к конфиденциальным данным.
  • Имитировать Intel и NVIDIA TEE, чтобы запускать код вне защищённой среды, но с видимостью легитимности.
  • Извлекать закрытые ключи ECDH прямо из анклав и полностью компрометировать систему.

Для атаки всё же нужны права администратора и физический доступ к серверу, так что массовой угрозой TEE.Fail назвать нельзя. Однако исследование показывает, что современные TEE уже не так надёжны, как считалось ранее, особенно в серверных системах с DDR5.

Исследователи сообщили о проблеме Intel — в апреле, NVIDIA — в июне, AMD — в августе. Все компании пообещали устранить брешь.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru