


Средняя компания в России пережила 1,2 тыс. DDoS-атак за 9 месяцев

Средняя компания в России пережила 1,2 тыс. DDoS-атак за 9 месяцев

Средняя компания в России пережила 1,2 тыс. DDoS-атак за 9 месяцев

По данным группы компаний «Солар», за первые девять месяцев 2025 года на одну российскую компанию в среднем пришлось около 1,2 тыс. DDoS-атак — на 32% меньше, чем за тот же период прошлого года. Однако во время значимых событий в стране хакеры активно повторяли прошлогодние «рекорды», совмещая DDoS с атаками на веб-приложения и действиями профессиональных APT-групп.

Больше всего атак зафиксировано в телеком, ИТ, финансовом секторе, а также в государственных структурах и региональных органах власти.

Самые мощные волны DDoS пришлись на март (92,3 тыс. атак), май (79,8 тыс.) и сентябрь (80,5 тыс.).

  • В марте под удар попали страховые и финансовые компании — сразу после переговоров США и Украины в Саудовской Аравии.
  • В мае атаки пришлись на телеком и ИТ-сектор в период празднования 80-летия Победы.
  • А в сентябре — во время Единого дня голосования.

Средняя мощность атак составила 1,6 Гбит/с, а самая мощная достигла 1522 Гбит/с — в августе, когда киберпреступники атаковали телеком-оператора во время саммита Россия–США на Аляске.

Из более чем 560 тыс. атак, зафиксированных и отражённых сервисом Solar Anti-DDoS, больше всего пришлось на:

  • телеком — 126 тыс. атак,
  • ИТ-сектор — 107 тыс.,
  • финансовые компании — 37 тыс.,
  • федеральные органы власти — 35 тыс.,
  • региональные органы власти — более 25 тыс. атак.

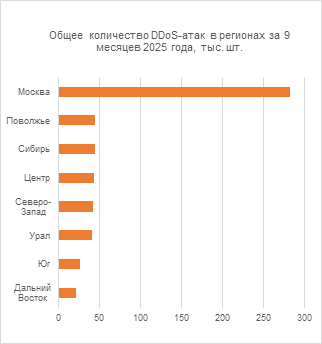
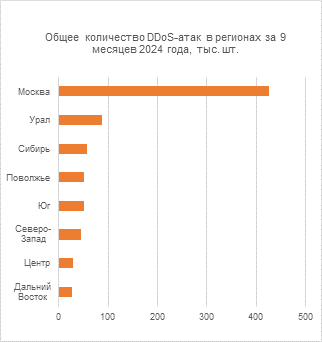
По регионам лидер — Москва (282 тыс. атак). Далее идут Приволжский округ (44,8 тыс.) и Урал (41,3 тыс.). Эксперты отмечают, что вектор атак сместился в сторону ПФО, где расположено много промышленных и оборонных предприятий, представляющих интерес для проукраинских хакеров.


Единственным регионом, где среднее число атак на одну компанию выросло, стал Северо-Западный округ (+10% год к году) — здесь под прицелом оказались предприятия нефтепереработки на фоне новых санкций.

Эксперты «Солара» связывают общее снижение числа атак с ростом киберустойчивости компаний. Но вместе с тем злоумышленники меняют тактику: теперь они реже проводят массированные удары и чаще комбинируют DDoS, веб-атаки и действия APT-группировок для проникновения в инфраструктуру.

«DDoS-атаки стали более прицельными и синхронизируются с важными российскими и геополитическими событиями. Их эффективность снижается, но они по-прежнему используются как первый этап сложных кибератак. Поэтому компаниям важно выстраивать комплексную защиту всего онлайн-периметра», — подчеркнул Сергей Левин, руководитель направления Anti-DDoS ГК «Солар».

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru