


Киберполиция России помогла заблокировать 670 мошеннических ресурсов

Киберполиция России помогла заблокировать 670 мошеннических ресурсов

Киберполиция России помогла заблокировать 670 мошеннических ресурсов

Отпраздновав День образования подразделений по борьбе с противоправным использованием ИКТ-технологий (11 октября), УБК МВД РФ поделилось очередными успехами: выявлено и направлено на блокировку 670 мошеннических сайтов.

При регистрации русскоязычных фейков злоумышленники, по словам силовиков, отдают предпочтение иностранным доменам — COM, .SHOP, .ONLINE.

Тематика таких имитаций разнообразна; наибольшее распространение получило инвестиционное мошенничество. На поддельных брокерских платформах и профильных сервисах посетителям предлагается вложить средства в якобы очень доходное предприятие.


Также по-прежнему популярны схемы отъема денег, предусматривающие продажу несуществующих товаров или услуг — таких как бронирование жилья, организация досуга, магические ритуалы, интим. Взяв предоплату, мошенники перестают выходить на связь.

Схемы с предложением трудоустройства (фриланс, удаленная работа) обычно предполагают перенаправление соискателя на фишинговую страницу с формой для кражи банковских реквизитов.

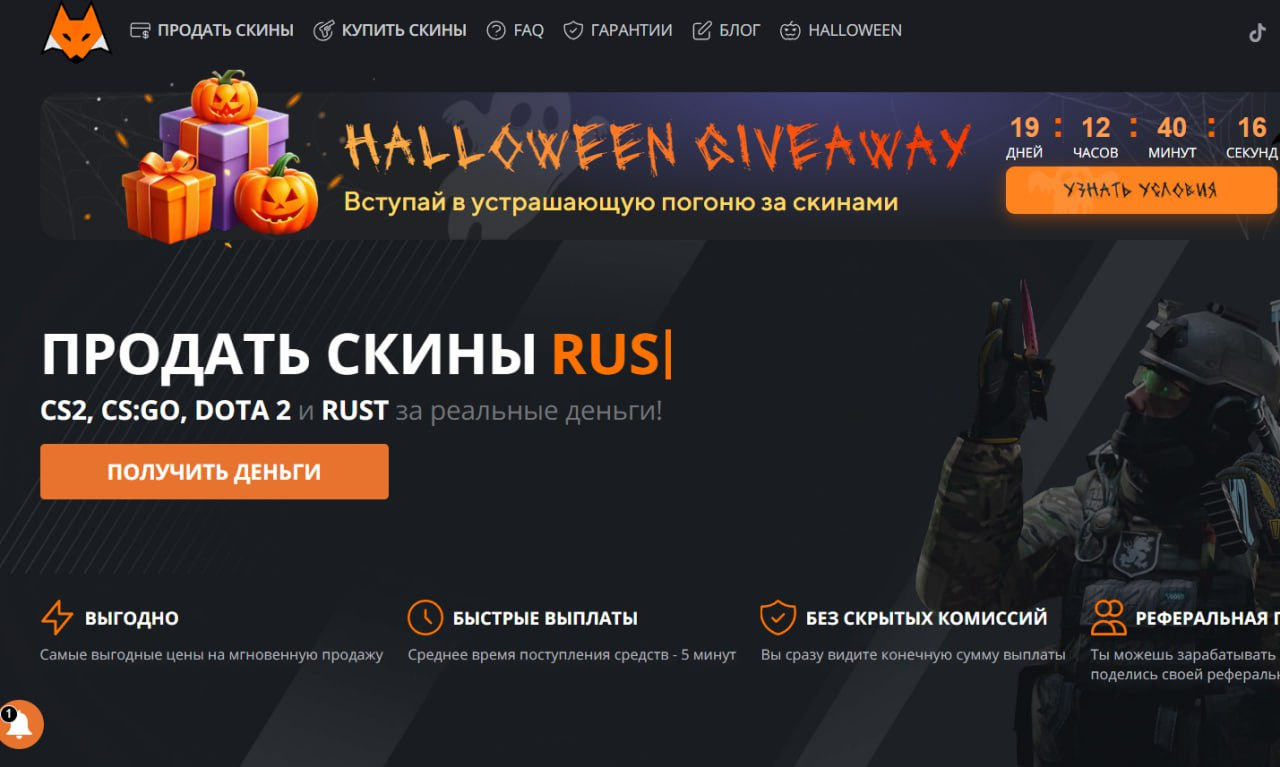
Сайты, созданные для обмана геймеров, предлагают скины оружия и другие внутриигровые предметы по привлекательным ценам. В случае успеха злоумышленник сможет получить доступ к аккаунту, личным данным либо банковскому счету жертвы.


Особенно падки на такие приманки дети и подростки, мошенники беззастенчиво пользуются доверчивостью и неискушенностью юных игроманов.

Прицельные атаки на малолетних россиян проводятся с использованием специально сформированных баз данных. При этом злоумышленникам зачастую приходится самим собирать нужную информацию, придумывая действенные стимулы — к примеру, готовые домашние задания для школяров в обмен на номер телефона.

Подпишитесь на новости

Android, Linux, macOS и Windows выдают действия пользователей через файлы

Исследователи из Технического университета Граца обнаружили побочный канал, спрятанный в системах отслеживания файловых событий четырёх крупнейших ОС. Механизмы должны просто сообщать приложениям, что файл открыли, изменили или удалили. Но оказалось, что из такого цифрового шороха можно вытащить куда больше.

В исследовании File Notification Attacks разбираются inotify в Linux, FileObserver в Android, ReadDirectoryChangesW в Windows и FSEvents в macOS.

Некоторые из этих механизмов существуют уже более 20 лет. Содержимое файлов они не раскрывают, зато показывают метаданные событий, которых хватает для слежки за действиями других пользователей.

На Linux исследователи отслеживали события в /dev/input и определяли ритм нажатия клавиш с точностью от 93,1 до 100%, в том числе при удалённой работе через SSH.


Посещаемые сайты удалось распознавать с точностью 87,9%. Уязвимость CVE-2025-68788 частично закрыли в ядре ещё в декабре 2025 года, запретив некоторые события для специальных файлов в /dev.

На Android приложение без разрешений может наблюдать за изменениями в закрытой папке WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) и по именам файлов с временными метками понимать, когда пользователь отправляет, получает или удаляет фотографии, видео и документы. Патчей для Android исследователи пока не увидели.


Windows выступила особенно щедро: наблюдение за корнем диска C:\ способно раскрывать полные пути файлов, с которыми работают другие пользователи.

Этого хватило для распознавания открываемых в Firefox сайтов с точностью 97,8%. Microsoft назвала поведение предусмотренным и недокументированным.

macOS раскрывает меньше, однако FSEvents позволяет замечать установку приложений, подключение устройств, изменение настроек звука, Bluetooth, принтеров, питания и сети.

Большинство сценариев требует локальной непривилегированной учётной записи или вредоносного приложения.

RSS: Новости на портале Anti-Malware.ru