


iOS 27 попробует остановить мошенников прямо во время развода по телефону

iOS 27 попробует остановить мошенников прямо во время развода по телефону

iOS 27 попробует остановить мошенников прямо во время развода по телефону

Apple готовит для iOS 27 новый фреймворк Trust Insights, который должен помогать приложениям замечать, что пользователя прямо сейчас могут разводить мошенники. Причём речь не о классическом антивирусе, а о попытке поймать социальную инженерию в процессе, когда человек сам переводит деньги, меняет настройки аккаунта или отправляет данные.

Apple объясняет проблему просто: такие атаки сложно ловить автоматически, потому что действия выполняет сам пользователь, аутентифицированный и вроде бы легитимный.

Особенно это актуально на фоне скамов с техподдержкой, фейковыми сотрудниками ведомств, семейными ЧП и дипфейками.

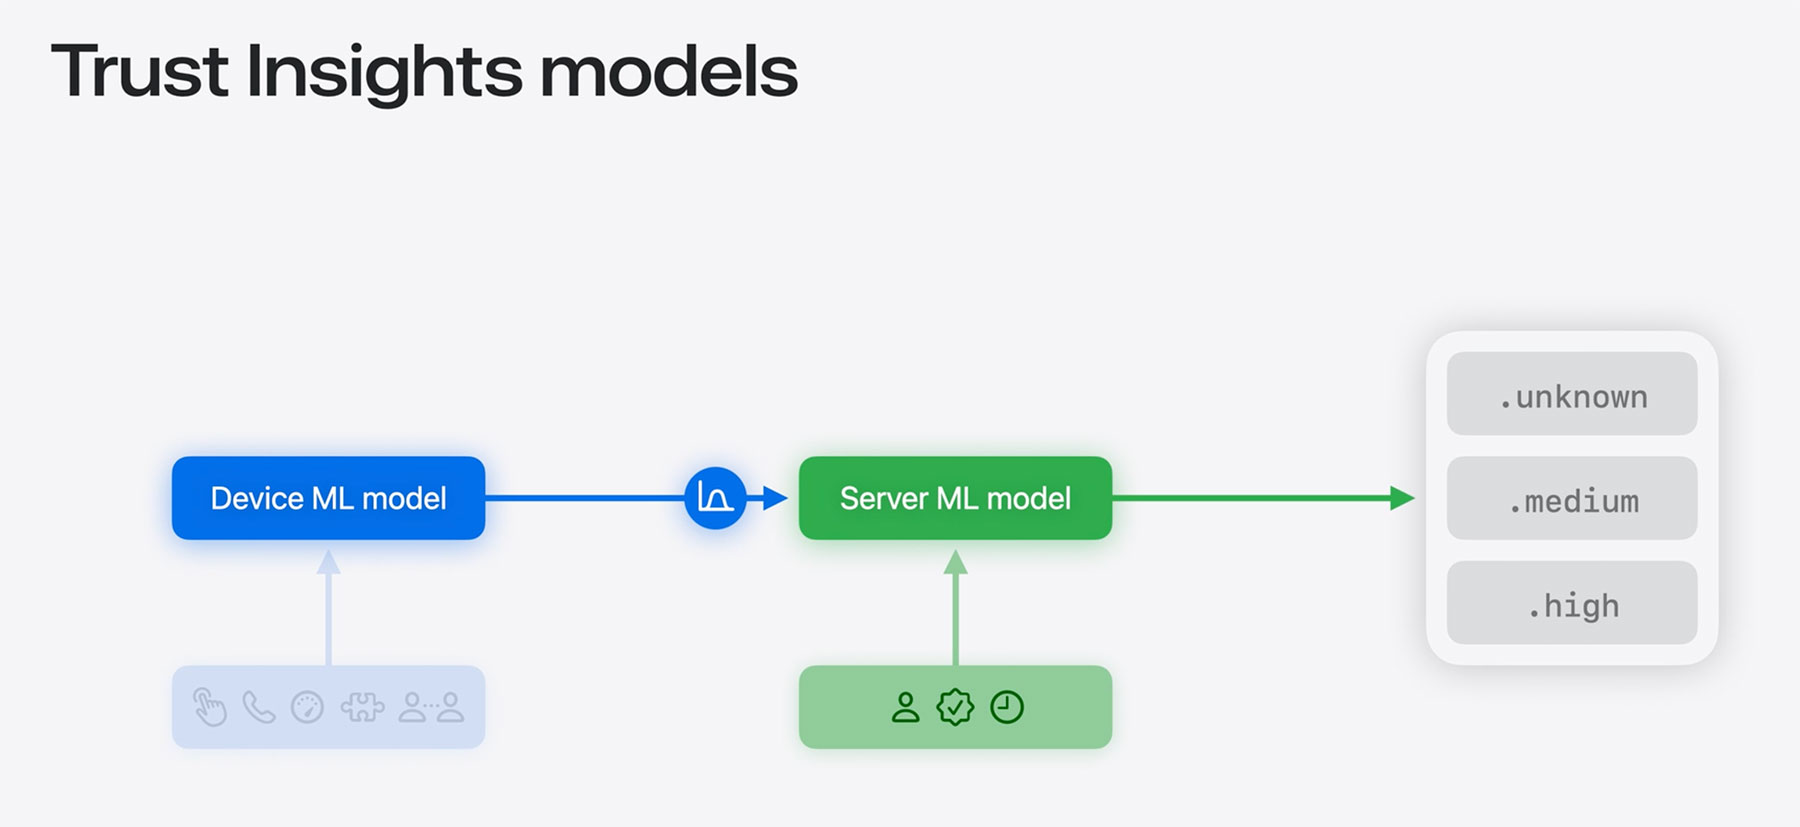
Trust Insights будет в основном работать на устройстве и анализировать не содержание сообщений, писем или фотографий, а поведенческие сигналы: паттерны взаимодействия, время, контекст и базовые данные сенсоров.

Если система решит, что пользователя, возможно, инструктируют мошенники, она присвоит операции средний или высокий уровень риска.


После этого приложение сможет показать предупреждение, добавить задержку, запросить дополнительную проверку или усложнить выполнение опасного действия. Например, перед платежом, сменой данных аккаунта, отправкой сообщения, подписанием документа или использованием дорогих ресурсов вроде ИИ-инференса.

Apple подчёркивает, что Trust Insights не читает содержимое Фотографий, Сообщений и Почты. Данные анализируются локально, сразу отбрасываются, а на серверы Apple уходит только итоговое значение риска. Там его могут сопоставить с данными аккаунта и признаками необычной активности, после чего система вернёт финальную оценку.

Отключить Trust Insights можно будет в настройках, но Apple предусматривает период ожидания. Логика понятна: мошенник вполне может наказать жертве срочно выключить защиту, иначе деньги пропадут.

Для разработчиков это новый инструмент, который позволит не просто молча проводить операции, а вмешиваться в момент, когда пользователь уже почти наступил на цифровые грабли.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru