


Сотни бесплатных VPN для Android и iOS раскрывают данные пользователей

Сотни бесплатных VPN для Android и iOS раскрывают данные пользователей

Сотни бесплатных VPN для Android и iOS раскрывают данные пользователей

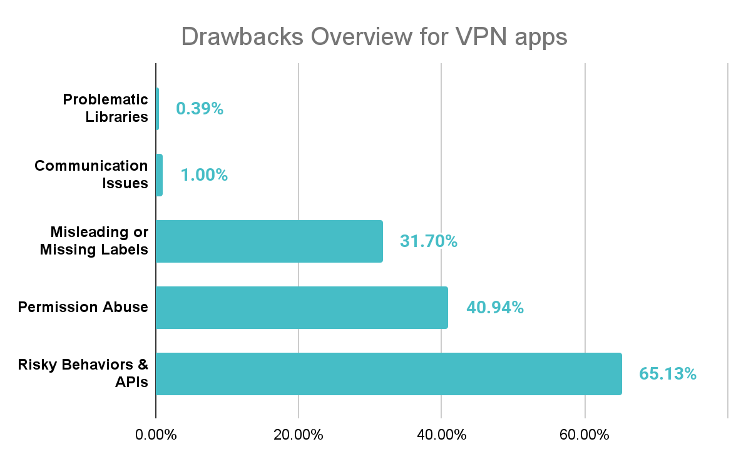
Эксперты Zimperium zLabs провели масштабное исследование — проанализировали 800 бесплатных VPN-приложений для Android и iOS. Как выяснилось, многие из тех, кто обещает «приватность в интернете», сами могут стать источником утечки данных.

Результаты оказались тревожными: значительная часть таких сервисов демонстрирует поведение, которое напрямую подрывает безопасность и конфиденциальность пользователей.

Главные проблемы — избыточные разрешения, устаревшие библиотеки, уязвимые протоколы связи и несоответствие требованиям Apple по прозрачности обработки данных.

Уязвимости, которым уже десять лет

Одно из самых поразительных открытий — наличие в некоторых VPN старых версий библиотеки OpenSSL с уязвимостью Heartbleed (CVE-2014-0160). Напомним, она позволяет злоумышленникам считывать данные прямо из памяти сервера.

То есть даже спустя десятилетие после публикации бага, отдельные приложения всё ещё используют небезопасный код, ставя под угрозу ключи шифрования и пользовательские данные.

VPN, уязвимые к перехвату трафика

Около 1% исследованных приложений оказались подвержены атакам типа «Человек посередине» — из-за ошибок при проверке сертификатов. Такие VPN могут принимать поддельные или самоподписанные сертификаты, создавая иллюзию защищённого соединения, хотя на деле злоумышленник получает доступ ко всему трафику.


Проблемы с приватностью в iOS

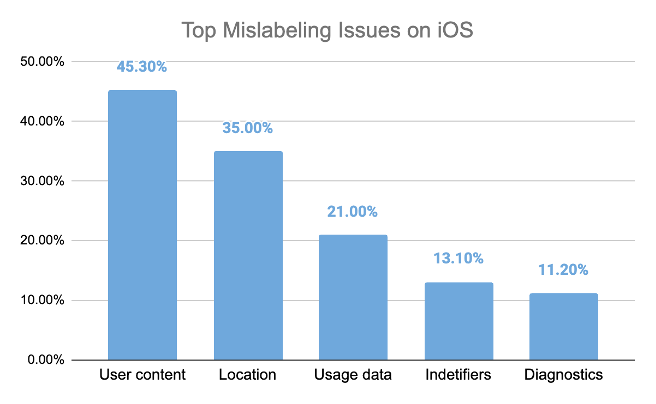
На стороне Apple дела не лучше. Четверть проверенных iOS-приложений не содержат корректных манифестов приватности, а часть — сознательно вводит пользователей в заблуждение.

Zimperium отмечает, что многие VPN запрашивают доступ к чувствительным функциям устройства (например, к геолокации или сетевым интерфейсам), не объясняя зачем. Это открывает возможность для скрытого сбора телеметрии и другой пользовательской информации.


Избыточные разрешения и скрытые риски

На Android ситуация похожая. Некоторые приложения просят доступ к системным функциям вроде AUTHENTICATE_ACCOUNTS или READ_LOGS, что даёт им почти полный контроль над устройством. В совокупности такие разрешения могут использоваться для слежки, кражи данных или выполнения произвольных действий от имени пользователя.

Угроза для корпоративных сетей

Для компаний, разрешающих BYOD (использование личных устройств сотрудников), эти риски особенно опасны. Уязвимый VPN-клиент может стать точкой входа в корпоративную сеть, открыть злоумышленникам путь к внутренним системам и данным.

Zimperium призывает организации проверять мобильные приложения перед их внедрением — с помощью автоматизированных инструментов анализа безопасности и приватности.

Главный вывод исследования прост: бесплатный VPN далеко не всегда безопасен. Вместо защиты такие приложения нередко открывают новые лазейки для утечек и атак, создавая ложное ощущение безопасности там, где его быть не должно.

Подпишитесь на новости

Троян RedWing сам разблокирует Android-смартфон и передаёт его мошенникам

Специалисты Ф6/F6 обнаружили новый банковский троян RedWing, который практически полностью перехватывает управление Android-устройством. По оценке компании, с середины июля до середины сентября 2026 года в России было скомпрометировано более 10 тысяч смартфонов.

Вредонос распространяют через Telegram по модели «вредонос как услуга». Его маскируют под полезные приложения и медиафайлы.

В одной кампании пользователям предлагали установить сервис оповещения о воздушных атаках RadarTrevog, в другой — открыть файл «Видео с места аварии». Вот только ролик оказывался APK-приложением.

После запуска RedWing изображает страницу Google Play, предлагает установить обновление и просит доступ к Accessibility. Получив разрешение, троян скрывается из списка недавних приложений, включает бесшумный аудиотрек для постоянной работы в фоне и при необходимости перезапускает себя через будильник.


Как выяснили исследователи F6, RedWing существует как минимум в двух вариантах: троян удалённого доступа и стилер. Первый позволяет преступникам управлять устройством и проводить финансовые операции, второй сосредоточен на сборе данных.

Вредонос перехватывает ПИН-коды, пароли, графические ключи и СМС, перенаправляет звонки, снимает фото и видео с камер, записывает звук с микрофона и транслирует экран. Получив код блокировки, оператор может самостоятельно разблокировать смартфон, имитируя свайпы и нажатия.


Особенно нагло RedWing защищается от удаления: при попытке открыть антивирус, файловый менеджер или меню перезагрузки он выбрасывает пользователя на домашний экран и показывает фальшивое обновление. Троян также может воспроизводить голосовые сообщения, открывать чат от имени техподдержки, использовать устройство как прокси и подключать его к DDoS-атакам.

RSS: Новости на портале Anti-Malware.ru