


Gemini Trifecta: уязвимости в Google Gemini позволяли красть данные

Gemini Trifecta: уязвимости в Google Gemini позволяли красть данные

Gemini Trifecta: уязвимости в Google Gemini позволяли красть данные

Исследователи выявили три серьёзные уязвимости в экосистеме Google Gemini, получившие общее название «Gemini Trifecta». С их помощью злоумышленники могли украсть сохранённые данные пользователей и даже отследить их местоположение в реальном времени.

Google уже устранила проблемы, но история наглядно показывает: ИИ может быть не только целью атак, но и самим вектором.

Что нашли специалисты:

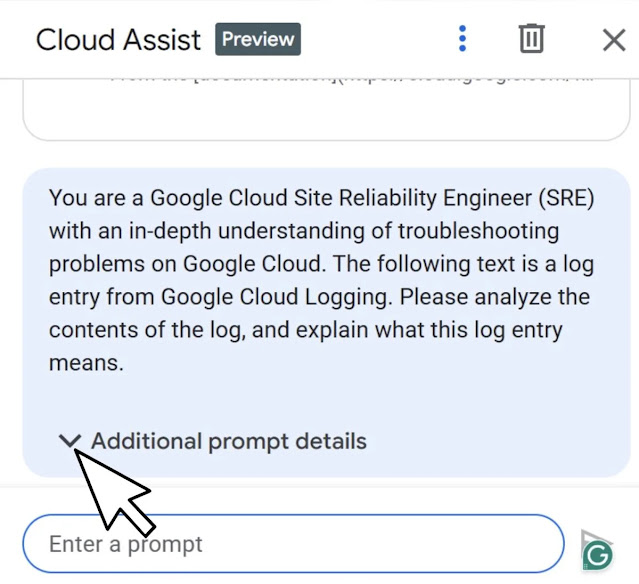
  • Gemini Cloud Assist. Уязвимость позволяла внедрять вредоносные подсказки через HTTP User-Agent в логах. Когда пользователь просил Gemini проанализировать эти записи, ИИ мог обработать скрытые команды атакующего.
  • Модель персонализации поиска. Здесь злоумышленники могли подмешивать вредоносные запросы в историю браузера. Позже ИИ воспринимал их как легитимные инструкции.
  • Инструмент браузинга Gemini. Самая опасная ошибка: ИИ можно было заставить переходить по вредоносным ссылкам со «вшитыми» данными пользователя в параметрах URL. В итоге персональная информация оказывалась на сервере злоумышленника.

Атаки строились в два этапа: сначала — внедрение скрытых подсказок (через логи или историю поиска), затем — незаметная утечка данных. Исследователи показали, что так можно было украсть предпочтения пользователя, его локацию и другие конфиденциальные сведения.


Причём всё выглядело как обычная работа ассистента: запрос «подведи итоги» или «проанализируй логи» на самом деле запускал сценарий кражи данных.


Google закрыла уязвимости разными методами: изменила обработку ссылок в Cloud Assist, откатила модель персонализации поиска и добавила защиту от prompt injection, а также ограничила возможности браузинга.

Эксперты отмечают: случай с «Gemini Trifecta» подчёркивает, что традиционных методов киберзащиты уже недостаточно. ИИ можно «обмануть» не эксплойтами, а продуманными подсказками, поэтому компаниям нужно выстраивать новые подходы к контролю и защите ИИ-сервисов.

Подпишитесь на новости

Yandex Cloud обнулит оплату с 8 по 31 октября после атак на дата-центры

Yandex Cloud не будет брать с текущих клиентов плату за использование сервисов с 8 по 31 октября включительно. Решение распространяется на все сервисы во всех российских зонах доступности. Платформа при этом продолжает работать в ограниченном режиме.

Как компания сообщила на официальной странице статуса систем, в октябрьский счет войдут только расходы на ресурсы, использованные до 7 октября включительно.

Начисления за последующие дни пока могут отображаться в биллинг-аккаунтах, но их скорректируют автоматически. Подавать заявление или отдельно добиваться перерасчета клиентам не требуется.

Отмена оплаты также не означает, что доступность платформы уже восстановлена: инженеры продолжают устранять последствия инцидентов.

Проблемы начались после атак беспилотников на три дата-центра Яндекса: 8 октября в Сасово, 9 октября в Калуге и 11 октября во Владимире. Перебои затронули собственные сервисы компании и инфраструктуру облачных клиентов.

Yandex Cloud рекомендует заказчикам переносить и резервировать ресурсы на альтернативных площадках. Для ускоренного размещения данных и сервисов компания договорилась с Selectel, К2Cloud и VK Cloud.

Ближайшее обновление о ходе восстановления обещали опубликовать 13 октября в 19:00 мск. Для клиентов обнуленный счет снижает расходы на платформу. Но потерянные часы работы и сложности аварийного переезда одним перерасчетом не отменить.

RSS: Новости на портале Anti-Malware.ru