


Gemini Trifecta: уязвимости в Google Gemini позволяли красть данные

Gemini Trifecta: уязвимости в Google Gemini позволяли красть данные

Gemini Trifecta: уязвимости в Google Gemini позволяли красть данные

Исследователи выявили три серьёзные уязвимости в экосистеме Google Gemini, получившие общее название «Gemini Trifecta». С их помощью злоумышленники могли украсть сохранённые данные пользователей и даже отследить их местоположение в реальном времени.

Google уже устранила проблемы, но история наглядно показывает: ИИ может быть не только целью атак, но и самим вектором.

Что нашли специалисты:

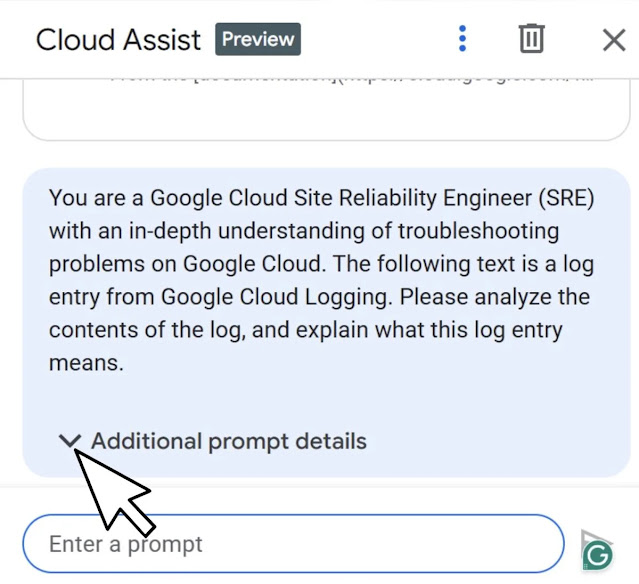
  • Gemini Cloud Assist. Уязвимость позволяла внедрять вредоносные подсказки через HTTP User-Agent в логах. Когда пользователь просил Gemini проанализировать эти записи, ИИ мог обработать скрытые команды атакующего.
  • Модель персонализации поиска. Здесь злоумышленники могли подмешивать вредоносные запросы в историю браузера. Позже ИИ воспринимал их как легитимные инструкции.
  • Инструмент браузинга Gemini. Самая опасная ошибка: ИИ можно было заставить переходить по вредоносным ссылкам со «вшитыми» данными пользователя в параметрах URL. В итоге персональная информация оказывалась на сервере злоумышленника.

Атаки строились в два этапа: сначала — внедрение скрытых подсказок (через логи или историю поиска), затем — незаметная утечка данных. Исследователи показали, что так можно было украсть предпочтения пользователя, его локацию и другие конфиденциальные сведения.


Причём всё выглядело как обычная работа ассистента: запрос «подведи итоги» или «проанализируй логи» на самом деле запускал сценарий кражи данных.


Google закрыла уязвимости разными методами: изменила обработку ссылок в Cloud Assist, откатила модель персонализации поиска и добавила защиту от prompt injection, а также ограничила возможности браузинга.

Эксперты отмечают: случай с «Gemini Trifecta» подчёркивает, что традиционных методов киберзащиты уже недостаточно. ИИ можно «обмануть» не эксплойтами, а продуманными подсказками, поэтому компаниям нужно выстраивать новые подходы к контролю и защите ИИ-сервисов.

Подпишитесь на новости

Госуслуги обновят приложение в 2027-м: меньше заявлений, больше автоматики

Минцифры готовит новое мобильное приложение «Госуслуг» к запуску в 2027 году. Параллельно ведомство намерено развивать проактивные услуги — сценарии, в которых человеку не нужно самостоятельно начинать оформление запросом.

Как пишет ТАСС, планы представил министр цифрового развития Максут Шадаев.

На инфраструктуру портала в 2027 году предполагается направить 15,3 млрд рублей — столько же, сколько предусмотрено на 2026-й. Согласно презентации министра, в 2028 году сумма должна вырасти до 18,7 млрд, а в 2029-м — до 23 млрд рублей.

Шадаев также сообщил о постоянном рефакторинге: разработчики перерабатывают код и внутренние компоненты системы. Заявленная цель — улучшить существующие сервисы и сократить время оказания услуг.

Конкретные изменения интерфейса, перечень новых функций и точную дату выхода приложения в сообщении не раскрыли.

Самая интересная часть планов — уменьшение количества действий со стороны пользователя. Если государство уже располагает нужными сведениями, перспектива не собирать их заново ради очередного заявления выглядит куда привлекательнее. Осталось увидеть, какие услуги действительно станут такими.

RSS: Новости на портале Anti-Malware.ru