


Battering RAM: дешёвый чип ломает защиту Intel SGX и AMD SEV-SNP

Battering RAM: дешёвый чип ломает защиту Intel SGX и AMD SEV-SNP

Battering RAM: дешёвый чип ломает защиту Intel SGX и AMD SEV-SNP

Исследователи показали новую уязвимость, которая бьёт по самым свежим защитным механизмам процессоров Intel и AMD. Вектор атаки получил название Battering RAM и работает довольно изящно — через дешёвое «железо» стоимостью всего около $50.

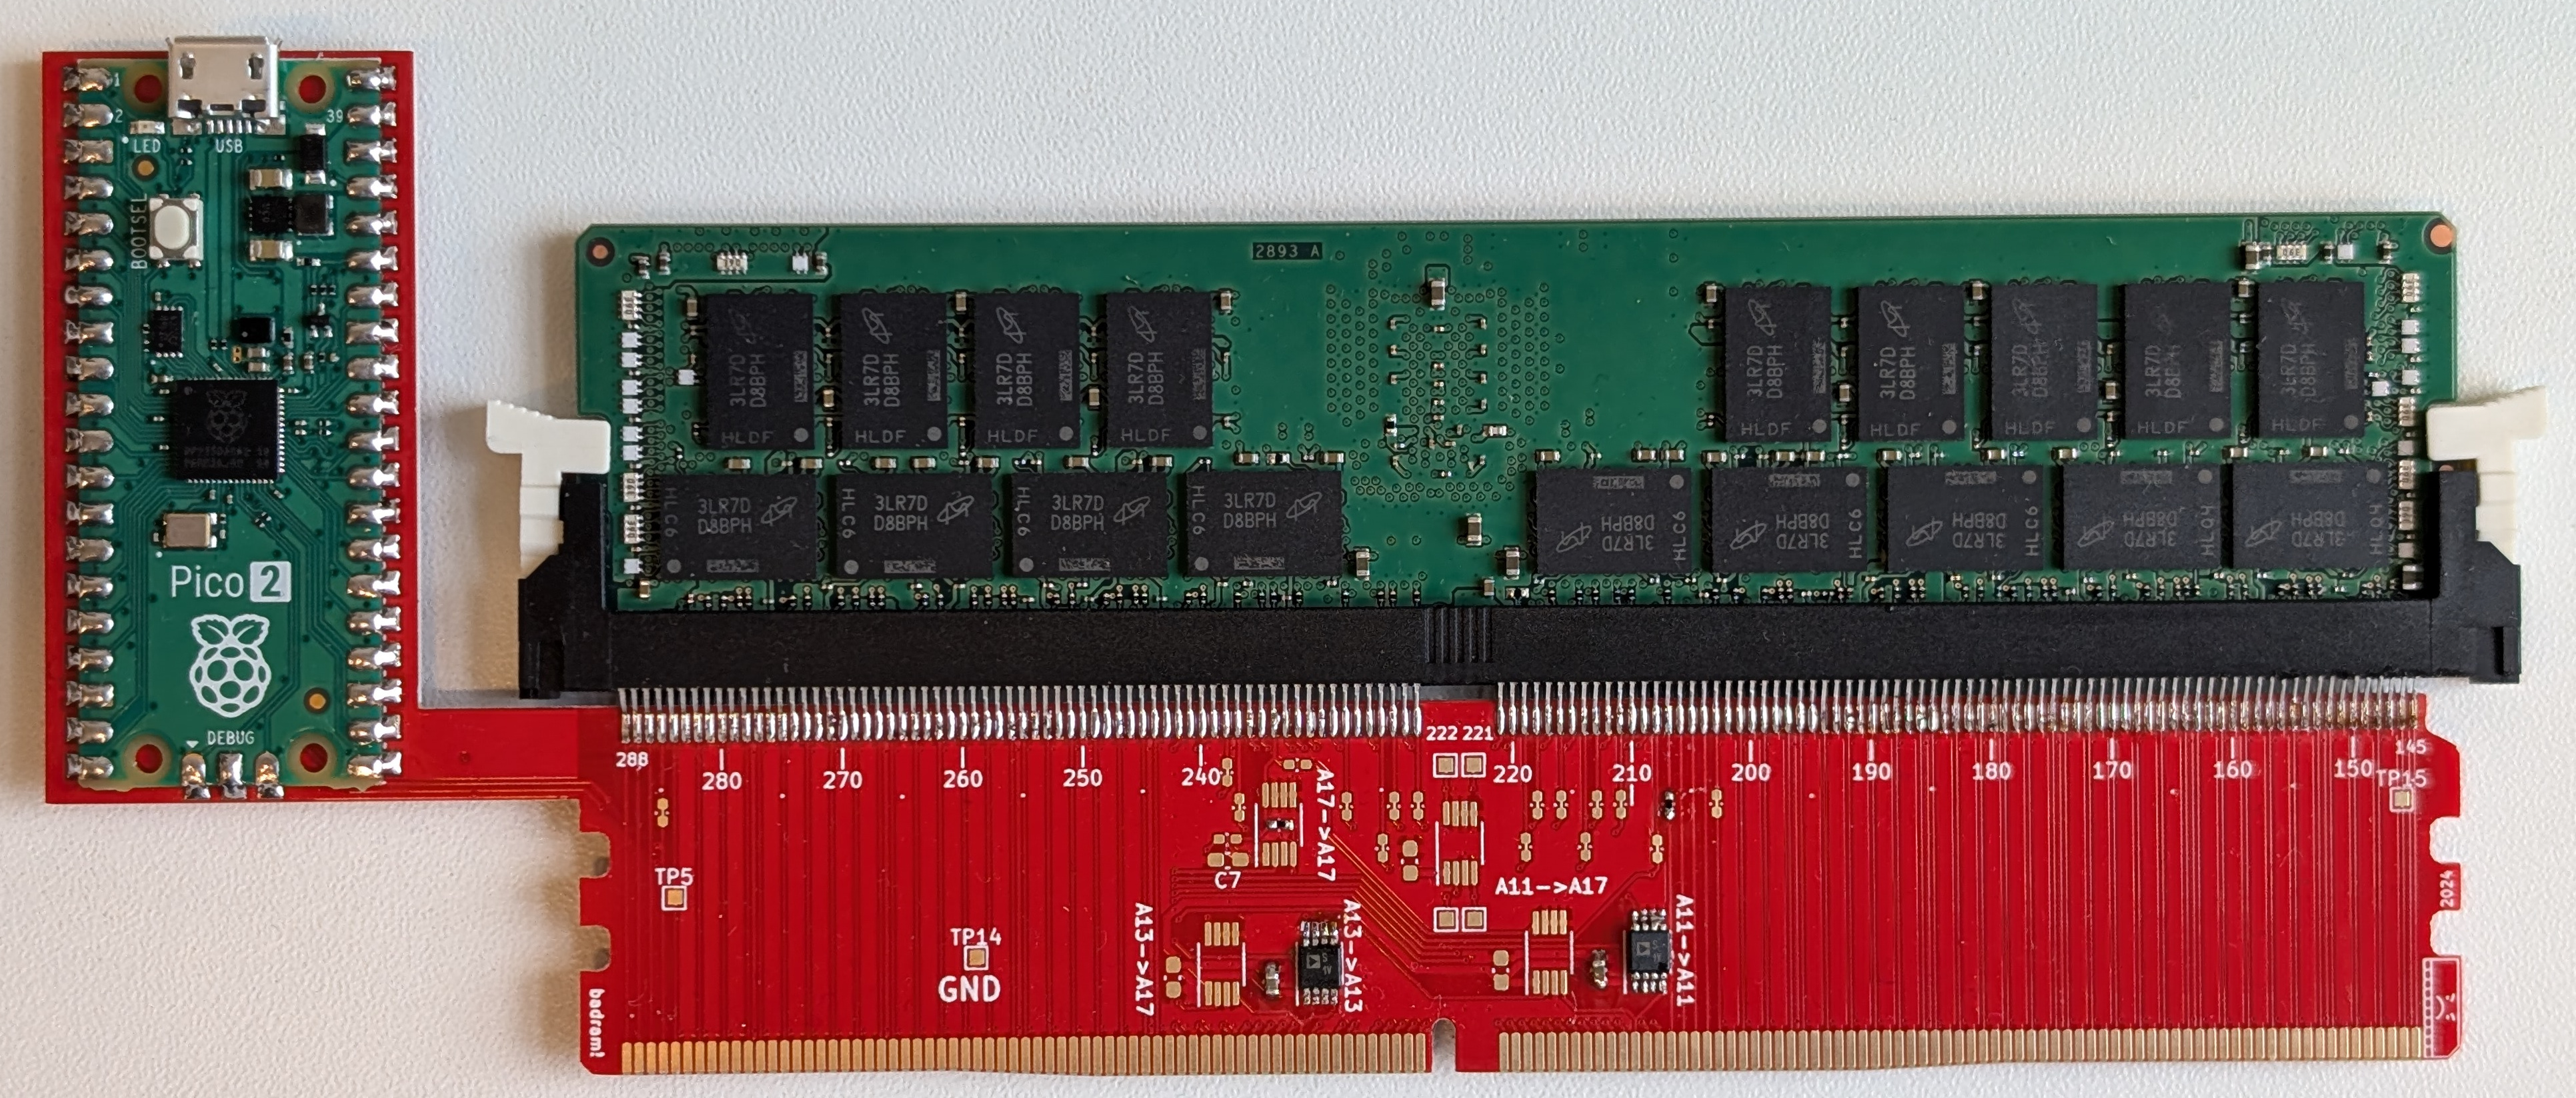
Исследователи собрали небольшой DDR4-интерпозер, который вставляется в память и сначала ведёт себя абсолютно честно: проходит все проверки, выглядит прозрачным для системы.

Но стоит «щёлкнуть выключателем» — устройство начинает подменять защищённые адреса на свои, позволяя злоумышленнику читать и изменять зашифрованные данные.


Таким образом ломаются ключевые функции Intel SGX и AMD SEV-SNP — технологий, которые должны были гарантировать безопасность данных в памяти, особенно в облаке. То есть атака напрямую угрожает конфиденциальным вычислениям, на которые сегодня делают ставку многие провайдеры.

На практике это значит, что недобросовестный сотрудник дата-центра с ограниченным физическим доступом может вставить такую плату и получить доступ к защищённым областям памяти. Причём система будет уверена, что всё в порядке.

В Intel и AMD на это ответили традиционно: мол, физические атаки в зону ответственности не входят. Но сами исследователи подчёркивают — защищаться от Battering RAM можно только на уровне фундаментальной переработки архитектуры шифрования памяти.

Примечательно, что атака появилась на фоне других свежих находок. Например, в августе исследователи ETH Zürich рассказали про VMScape, вариант Spectre, который позволяет сливать данные между виртуальными машинами. А чуть раньше VUSec показали L1TF Reloaded, комбинацию старых багов процессоров для кражи содержимого кеша.

Иными словами, гонка «защита против атак» вокруг современных CPU продолжается, и пока новые уязвимости появляются быстрее, чем производители успевают закрывать старые.

Подпишитесь на новости

Госуслуги обновят приложение в 2027-м: меньше заявлений, больше автоматики

Минцифры готовит новое мобильное приложение «Госуслуг» к запуску в 2027 году. Параллельно ведомство намерено развивать проактивные услуги — сценарии, в которых человеку не нужно самостоятельно начинать оформление запросом.

Как пишет ТАСС, планы представил министр цифрового развития Максут Шадаев.

На инфраструктуру портала в 2027 году предполагается направить 15,3 млрд рублей — столько же, сколько предусмотрено на 2026-й. Согласно презентации министра, в 2028 году сумма должна вырасти до 18,7 млрд, а в 2029-м — до 23 млрд рублей.

Шадаев также сообщил о постоянном рефакторинге: разработчики перерабатывают код и внутренние компоненты системы. Заявленная цель — улучшить существующие сервисы и сократить время оказания услуг.

Конкретные изменения интерфейса, перечень новых функций и точную дату выхода приложения в сообщении не раскрыли.

Самая интересная часть планов — уменьшение количества действий со стороны пользователя. Если государство уже располагает нужными сведениями, перспектива не собирать их заново ради очередного заявления выглядит куда привлекательнее. Осталось увидеть, какие услуги действительно станут такими.

RSS: Новости на портале Anti-Malware.ru