


Battering RAM: дешёвый чип ломает защиту Intel SGX и AMD SEV-SNP

Battering RAM: дешёвый чип ломает защиту Intel SGX и AMD SEV-SNP

Battering RAM: дешёвый чип ломает защиту Intel SGX и AMD SEV-SNP

Исследователи показали новую уязвимость, которая бьёт по самым свежим защитным механизмам процессоров Intel и AMD. Вектор атаки получил название Battering RAM и работает довольно изящно — через дешёвое «железо» стоимостью всего около $50.

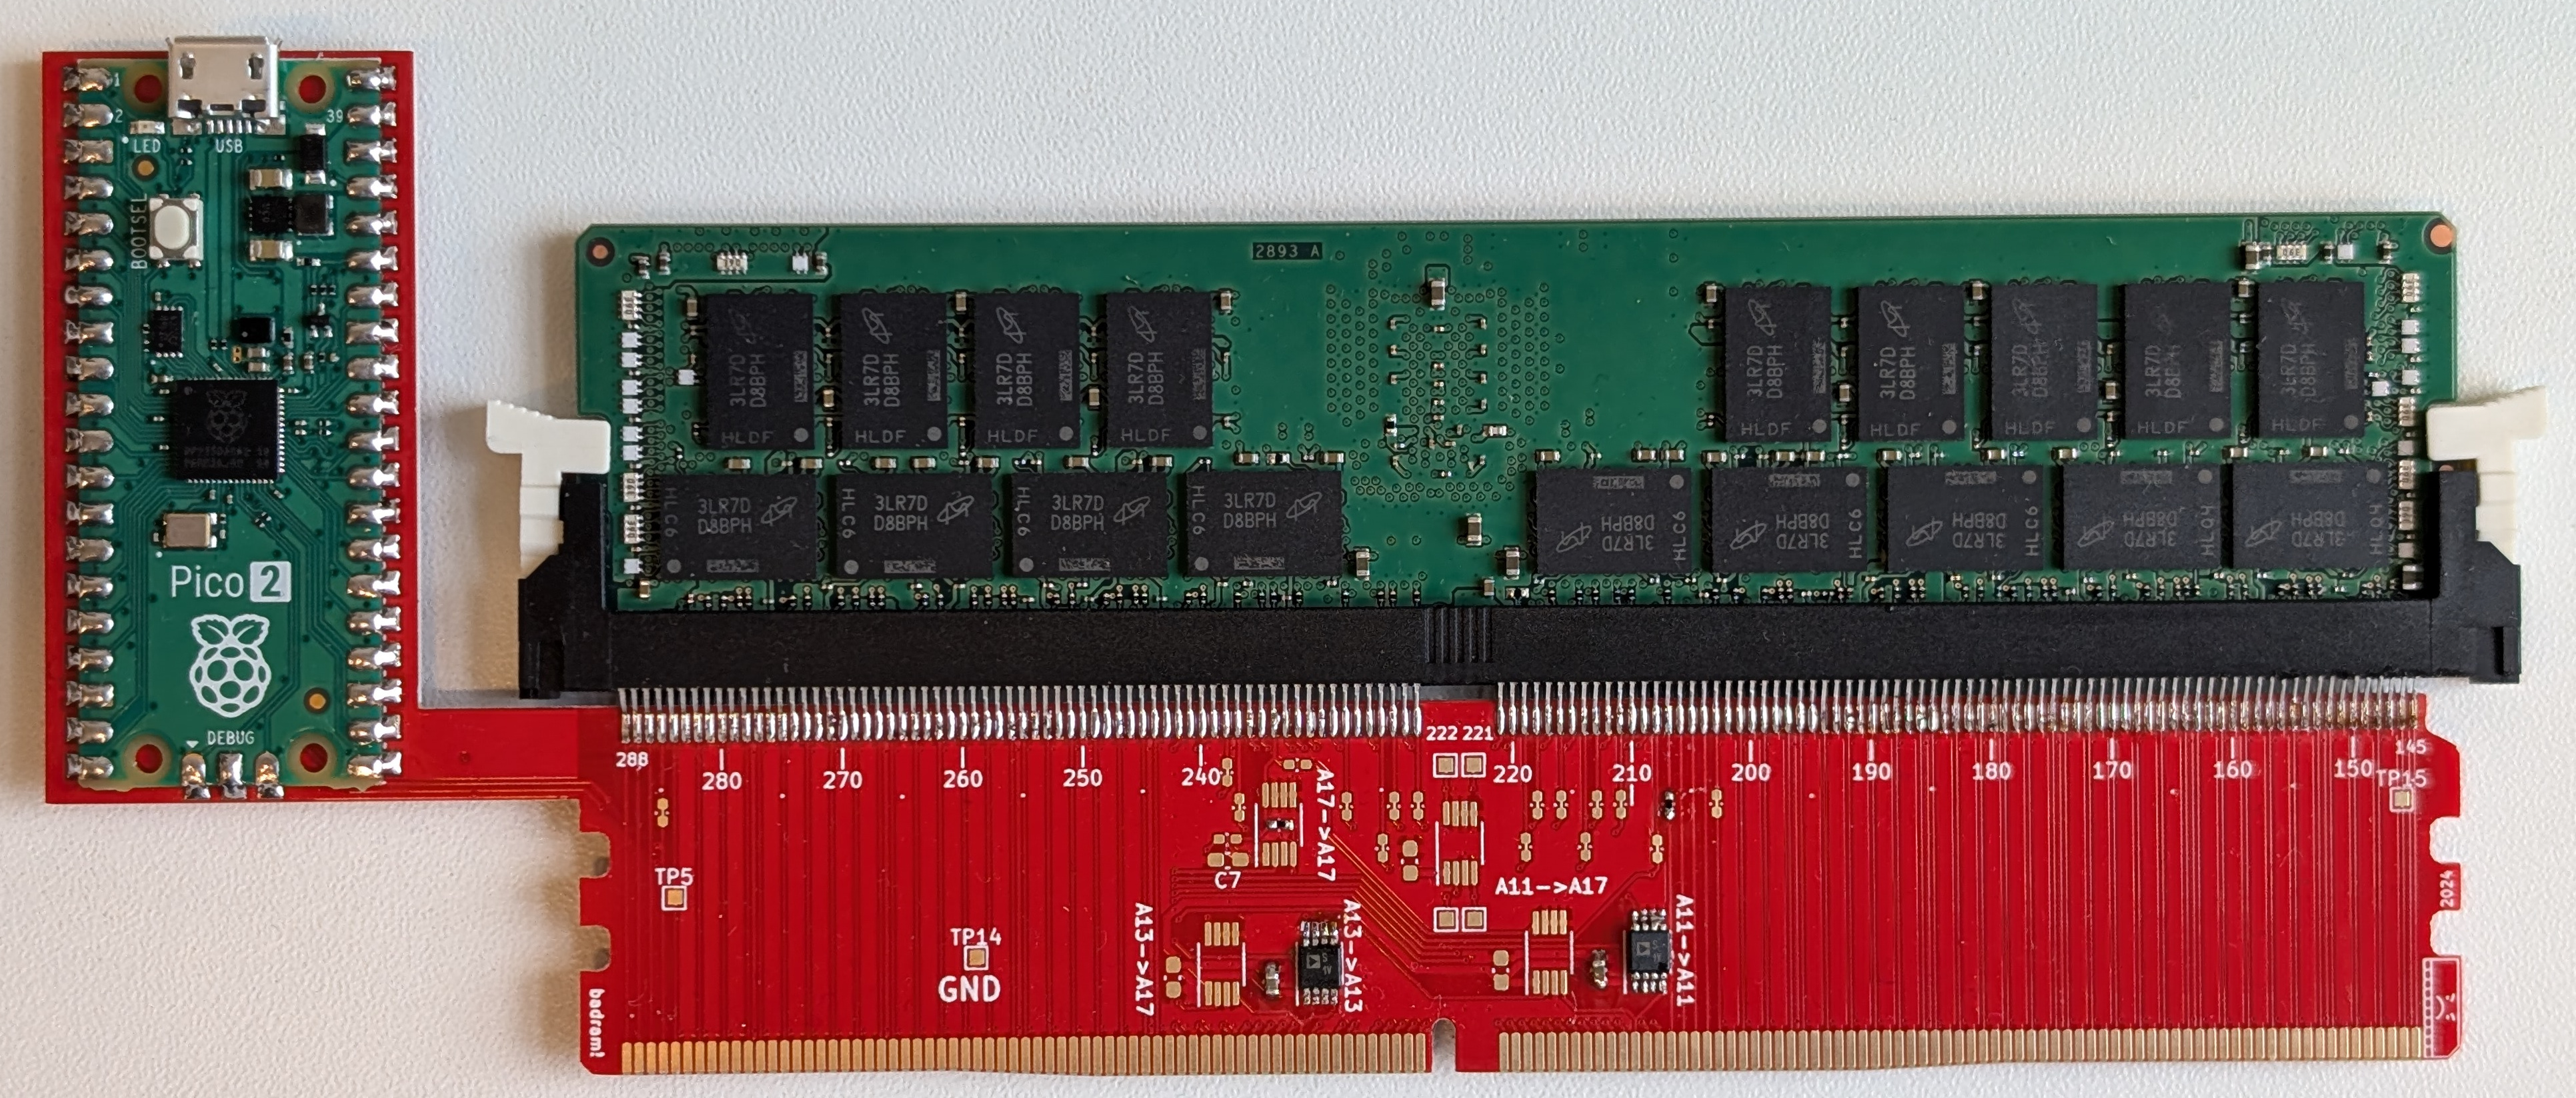
Исследователи собрали небольшой DDR4-интерпозер, который вставляется в память и сначала ведёт себя абсолютно честно: проходит все проверки, выглядит прозрачным для системы.

Но стоит «щёлкнуть выключателем» — устройство начинает подменять защищённые адреса на свои, позволяя злоумышленнику читать и изменять зашифрованные данные.


Таким образом ломаются ключевые функции Intel SGX и AMD SEV-SNP — технологий, которые должны были гарантировать безопасность данных в памяти, особенно в облаке. То есть атака напрямую угрожает конфиденциальным вычислениям, на которые сегодня делают ставку многие провайдеры.

На практике это значит, что недобросовестный сотрудник дата-центра с ограниченным физическим доступом может вставить такую плату и получить доступ к защищённым областям памяти. Причём система будет уверена, что всё в порядке.

В Intel и AMD на это ответили традиционно: мол, физические атаки в зону ответственности не входят. Но сами исследователи подчёркивают — защищаться от Battering RAM можно только на уровне фундаментальной переработки архитектуры шифрования памяти.

Примечательно, что атака появилась на фоне других свежих находок. Например, в августе исследователи ETH Zürich рассказали про VMScape, вариант Spectre, который позволяет сливать данные между виртуальными машинами. А чуть раньше VUSec показали L1TF Reloaded, комбинацию старых багов процессоров для кражи содержимого кеша.

Иными словами, гонка «защита против атак» вокруг современных CPU продолжается, и пока новые уязвимости появляются быстрее, чем производители успевают закрывать старые.

Подпишитесь на новости

Yandex Cloud обнулит оплату с 8 по 31 октября после атак на дата-центры

Yandex Cloud не будет брать с текущих клиентов плату за использование сервисов с 8 по 31 октября включительно. Решение распространяется на все сервисы во всех российских зонах доступности. Платформа при этом продолжает работать в ограниченном режиме.

Как компания сообщила на официальной странице статуса систем, в октябрьский счет войдут только расходы на ресурсы, использованные до 7 октября включительно.

Начисления за последующие дни пока могут отображаться в биллинг-аккаунтах, но их скорректируют автоматически. Подавать заявление или отдельно добиваться перерасчета клиентам не требуется.

Отмена оплаты также не означает, что доступность платформы уже восстановлена: инженеры продолжают устранять последствия инцидентов.

Проблемы начались после атак беспилотников на три дата-центра Яндекса: 8 октября в Сасово, 9 октября в Калуге и 11 октября во Владимире. Перебои затронули собственные сервисы компании и инфраструктуру облачных клиентов.

Yandex Cloud рекомендует заказчикам переносить и резервировать ресурсы на альтернативных площадках. Для ускоренного размещения данных и сервисов компания договорилась с Selectel, К2Cloud и VK Cloud.

Ближайшее обновление о ходе восстановления обещали опубликовать 13 октября в 19:00 мск. Для клиентов обнуленный счет снижает расходы на платформу. Но потерянные часы работы и сложности аварийного переезда одним перерасчетом не отменить.

RSS: Новости на портале Anti-Malware.ru