


Беспилотное авто нарушило ПДД — полиция Сан-Бруно не смогла выписать штраф

Беспилотное авто нарушило ПДД — полиция Сан-Бруно не смогла выписать штраф

Беспилотное авто нарушило ПДД — полиция Сан-Бруно не смогла выписать штраф

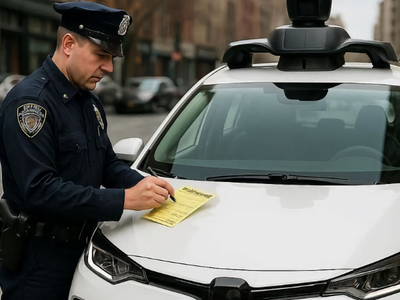
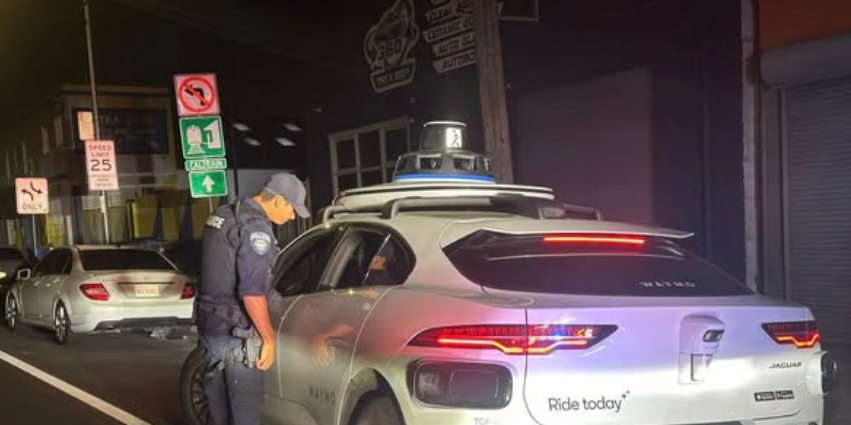
В ходе рейда против вождения в нетрезвом состоянии полицейские Сан-Бруно (городок рядом с аэропортом Сан-Франциско) остановили авто, неправильно выполнившее разворот, однако выписывать тикет оказалось некому: у машины не было водителя.

Нарушителем ПДД оказался беспилотник Waymo, а вариант «робот» бланки правоохранителей не предусматривали.


Полиция предупредила разработчика систем автономного управления автомобилем о сбое, и тот пообещал внести исправления в Waymo Driver для повышения безопасности дорожного движения.

В будущем году в Калифорнии вступит в силу закон, позволяющий полицейским оформлять нотификации о нарушении ПДД беспилотными авто. Правовая мера была принята после нескольких случаев блокировки трафика из-за беспилотников в Сан-Франциско, которые также были уличены в наезде на пешеходов, препятствовании работе пожарных расчетов и криминалистов на месте ДТП.

Вендоров автономных транспортных средств также обяжут открыть горячие линии для приема сообщений об инцидентах. Звонок свидетелей поможет быстро убрать беспилотник с места аварии либо перенаправить его в объезд.

Подпишитесь на новости

Старая уязвимость Windows помогла похитить данные миллиона карт

Злоумышленники похитили данные как минимум миллиона банковских карт, заразив более 700 POS-терминалов в свыше 20 странах. Большинство устройств находилось в Бразилии. Исследователи обнаружили инфраструктуру атакующих на оставленном в открытом доступе сервере.

Подробности опубликованы в исследовании Cybernews. На сервере хранились исходники вредоносной программы, инструменты эксплуатации и панель VINY JUNIOR TRILHAS с похищенными реквизитами.

Среди данных были номера карт, сроки действия, сведения о банках-эмитентах и датах выгрузки. Также обнаружена информация о 782 терминалах, включая версии ОС и местоположение.


Для повышения привилегий атакующие использовали CVE-2024-49138 в драйвере Windows Common Log File System. Microsoft исправила её в декабре 2024 года. Уязвимость требует предварительного доступа к системе и позволяет повысить права уже запущенного кода.


Получив системные привилегии, вредоносная программа устанавливала троян удалённого доступа и собирала карточные данные при обработке платежей. По данным исследователей, эксплойт адаптировали из общедоступного демонстрационного кода.

Сервер обнаружили в августе 2026 года; 31 августа он стал недоступен. О результатах расследования Cybernews сообщило бразильскому центру реагирования на компьютерные инциденты 8 сентября.

RSS: Новости на портале Anti-Malware.ru