


Новая версия LockBit 5.0 шифрует Windows, Linux и ESXi

Новая версия LockBit 5.0 шифрует Windows, Linux и ESXi

Новая версия LockBit 5.0 шифрует Windows, Linux и ESXi

Исследователи Trend Micro обнаружили свежую модификацию одного из самых известных вымогателей — LockBit. Теперь под угрозой сразу три ключевые платформы: Windows, Linux и VMware ESXi. Новая версия получила номер 5.0 и выглядит куда опаснее предшественников.

Для Windows злоумышленники подготовили вариант с плотной обфускацией и хитрой загрузкой через DLL reflection.

Плюс — стандартный набор трюков для обхода анализа: отключение Event Tracing, убийство сервисов безопасности и зачистка логов после атаки.

Linux-вариант работает через командную строку: можно выбрать папки и типы файлов для шифрования. Но больше всего пугает отдельная версия под VMware ESXi: одной командой злоумышленники могут зашифровать целые виртуальные фермы, то есть сразу десятки рабочих сред организаций.

Во всех случаях LockBit 5.0:

  • генерирует случайные расширения файлов, что усложняет восстановление;
  • завершает работу, если обнаруживает русскую локаль или геолокацию;
  • максимально скрывается за счёт новой обфускации и быстрой скорости шифрования.


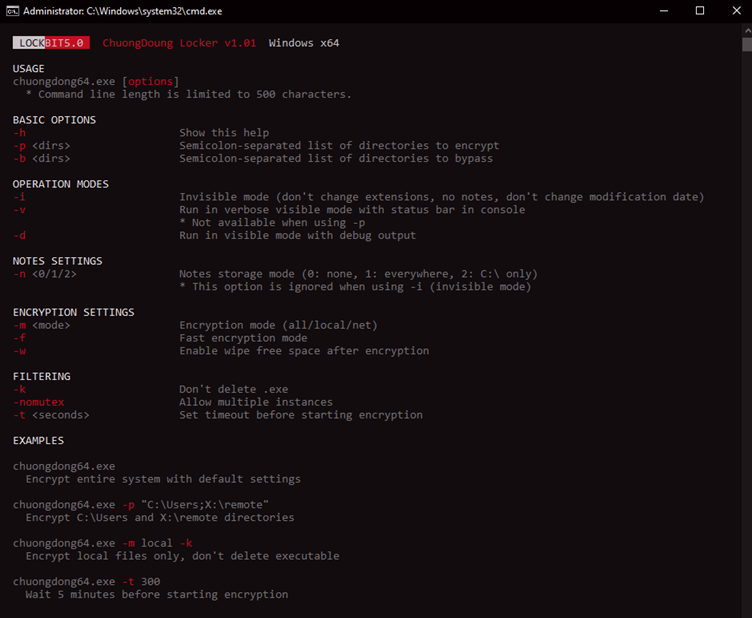
Анализ кода показывает, что это эволюция прошлой версии (4.0), а не полный переписанный продукт: алгоритмы хеширования и методы вызова API остались теми же. Но интерфейс у злоумышленников стал удобнее — появились детальные команды помощи и гибкие настройки атаки.

Отдельная угроза — именно для корпоративных сред: виртуализация давно стала основой ИТ-инфраструктуры, и массовое шифрование ESXi-серверов может парализовать компании по всему миру.


Напомним, что в феврале 2024 года международная операция Cronos серьёзно ударила по инфраструктуре LockBit. Но новая версия показывает: группировка жива и чувствует себя более чем уверенно.

Подпишитесь на новости

WhatsApp готовит встроенный браузер для iPhone, ссылки останутся в чате

WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) разрабатывает встроенный браузер для iPhone, который позволит открывать любые ссылки из переписки внутри приложения. Переключаться в Safari или Chrome ради каждой присланной страницы больше не потребуется. Мессенджер явно не хочет отпускать пользователя даже на соседнюю вкладку.

Следы функции в сборке WhatsApp для iOS 26.41.10.72 обнаружил WABetaInfo. Важная оговорка: новинку ещё не предоставили даже бета-тестерам, срок публичного запуска неизвестен.

В настройках чатов появится пункт «Встроенный браузер». После его включения отправленные и полученные ссылки можно будет открывать непосредственно в WhatsApp. Раньше подобный механизм был ограничен отдельными бизнес-ссылками, соответствующими техническим требованиям.


Принудительно переселять всех во внутренний браузер, судя по описанию, не собираются. Пользователь сможет вернуть открытие ссылок в браузере по умолчанию. Для отдельной страницы такой переход также предусмотрен через меню.

В настройках появится очистка cookies, кеша и других данных посещённых сайтов. По информации WABetaInfo, данные встроенного браузера будут храниться локально на устройстве.

RSS: Новости на портале Anti-Malware.ru