


Новая версия LockBit 5.0 шифрует Windows, Linux и ESXi

Новая версия LockBit 5.0 шифрует Windows, Linux и ESXi

Новая версия LockBit 5.0 шифрует Windows, Linux и ESXi

Исследователи Trend Micro обнаружили свежую модификацию одного из самых известных вымогателей — LockBit. Теперь под угрозой сразу три ключевые платформы: Windows, Linux и VMware ESXi. Новая версия получила номер 5.0 и выглядит куда опаснее предшественников.

Для Windows злоумышленники подготовили вариант с плотной обфускацией и хитрой загрузкой через DLL reflection.

Плюс — стандартный набор трюков для обхода анализа: отключение Event Tracing, убийство сервисов безопасности и зачистка логов после атаки.

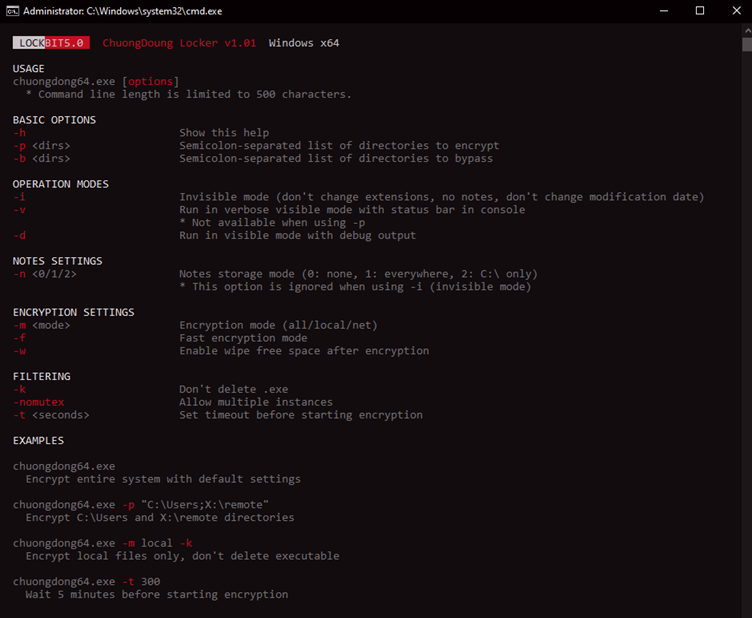
Linux-вариант работает через командную строку: можно выбрать папки и типы файлов для шифрования. Но больше всего пугает отдельная версия под VMware ESXi: одной командой злоумышленники могут зашифровать целые виртуальные фермы, то есть сразу десятки рабочих сред организаций.

Во всех случаях LockBit 5.0:

  • генерирует случайные расширения файлов, что усложняет восстановление;
  • завершает работу, если обнаруживает русскую локаль или геолокацию;
  • максимально скрывается за счёт новой обфускации и быстрой скорости шифрования.


Анализ кода показывает, что это эволюция прошлой версии (4.0), а не полный переписанный продукт: алгоритмы хеширования и методы вызова API остались теми же. Но интерфейс у злоумышленников стал удобнее — появились детальные команды помощи и гибкие настройки атаки.

Отдельная угроза — именно для корпоративных сред: виртуализация давно стала основой ИТ-инфраструктуры, и массовое шифрование ESXi-серверов может парализовать компании по всему миру.


Напомним, что в феврале 2024 года международная операция Cronos серьёзно ударила по инфраструктуре LockBit. Но новая версия показывает: группировка жива и чувствует себя более чем уверенно.

Подпишитесь на новости

Хакер показал доступ к скрытому меню PS5 на прошивке 14.10

Исследователь Gezine продемонстрировал PlayStation 5 с прошивкой 14.10, на которой открывается скрытое меню Debug Settings. Sony выпустила обновление 1 октября, а уже 19 октября появилось видео с результатом обхода ограничений. Но готовый джейлбрейк для всех желающих из этого пока не следует.

Ролик с подписью «Hello 14.10» Gezine опубликовал в своём аккаунте X. Debug Settings предназначено для разработчиков и на обычной розничной консоли недоступно.

По словам исследователя, уязвимость ядра, которую он использовал на прошивках 13.xx, Sony закрыла в версии 14.00. Новый результат, утверждает Gezine, не связан с Relapse — ранее опубликованной цепочкой взлома, работавшей до версии 13.60 включительно.


Раскрывать новый метод немедленно автор не обещает: решение о публикации он примет позже.

Полного контроля над консолью демонстрация тоже не означает. Gezine сообщил, что прежний способ извлечения исполняемых файлов игр на версиях 14.xx больше не работает. Для этого, вероятно, потребуется отдельный обход защиты гипервизора.

Что ж, Sony снова получила повод проверить защиту.

RSS: Новости на портале Anti-Malware.ru