


Новая версия LockBit 5.0 шифрует Windows, Linux и ESXi

Новая версия LockBit 5.0 шифрует Windows, Linux и ESXi

Новая версия LockBit 5.0 шифрует Windows, Linux и ESXi

Исследователи Trend Micro обнаружили свежую модификацию одного из самых известных вымогателей — LockBit. Теперь под угрозой сразу три ключевые платформы: Windows, Linux и VMware ESXi. Новая версия получила номер 5.0 и выглядит куда опаснее предшественников.

Для Windows злоумышленники подготовили вариант с плотной обфускацией и хитрой загрузкой через DLL reflection.

Плюс — стандартный набор трюков для обхода анализа: отключение Event Tracing, убийство сервисов безопасности и зачистка логов после атаки.

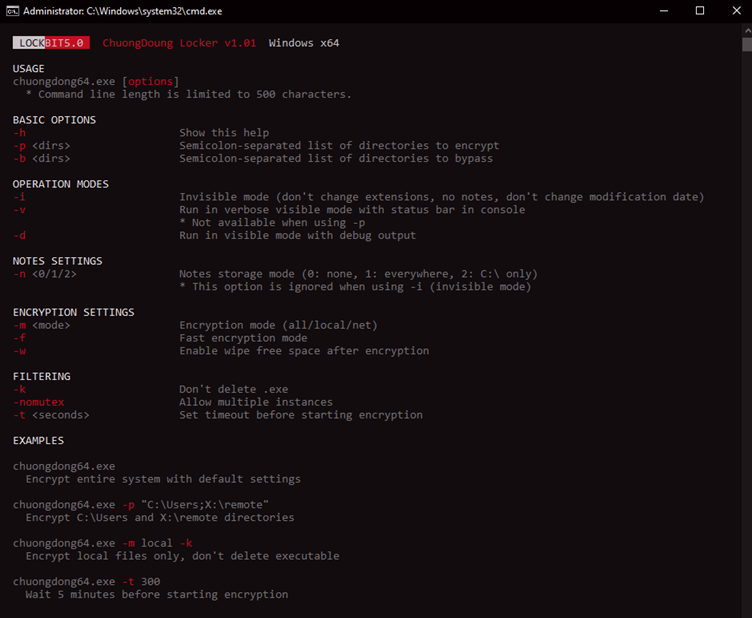
Linux-вариант работает через командную строку: можно выбрать папки и типы файлов для шифрования. Но больше всего пугает отдельная версия под VMware ESXi: одной командой злоумышленники могут зашифровать целые виртуальные фермы, то есть сразу десятки рабочих сред организаций.

Во всех случаях LockBit 5.0:

  • генерирует случайные расширения файлов, что усложняет восстановление;
  • завершает работу, если обнаруживает русскую локаль или геолокацию;
  • максимально скрывается за счёт новой обфускации и быстрой скорости шифрования.


Анализ кода показывает, что это эволюция прошлой версии (4.0), а не полный переписанный продукт: алгоритмы хеширования и методы вызова API остались теми же. Но интерфейс у злоумышленников стал удобнее — появились детальные команды помощи и гибкие настройки атаки.

Отдельная угроза — именно для корпоративных сред: виртуализация давно стала основой ИТ-инфраструктуры, и массовое шифрование ESXi-серверов может парализовать компании по всему миру.


Напомним, что в феврале 2024 года международная операция Cronos серьёзно ударила по инфраструктуре LockBit. Но новая версия показывает: группировка жива и чувствует себя более чем уверенно.

Подпишитесь на новости

АКИТ попросила разрешить перенос данных россиян за рубеж после атак на ЦОДы

Ассоциация компаний интернет-торговли предложила разрешить пострадавшим от аварий и повреждений компаниям временно переносить критически важные системы в дата-центры дружественных стран. Вместе с ними — персональные данные россиян. Если российская инфраструктура недоступна, сервисам всё равно нужно где-то работать.

Как выяснил Forbes, АКИТ направила письмо Михаилу Мишустину 15 октября и подтвердила его отправку. В ассоциацию входят Ozon, Wildberries, «Купер» и «Яндекс Маркет».

Речь о временном исключении из требований к локализации данных. Спецрежим предлагают применять на время восстановления инфраструктуры, но не позднее 1 марта 2028 года.

Условия — официально подтверждённый инцидент, невозможность обеспечить работу систем в России и соблюдение требований ИБ. Перечень стран должен определить уполномоченный орган, а порядок разрешений предлагается разработать с Минцифры и Роскомнадзором.

После восстановления компании должны вернуться к обычному режиму обработки данных. Есть и неудобная деталь. Эксперт по защите персональных данных Алексей Мунтян отметил: механизм включается уже после инцидента, тогда как резервирование нужно планировать заранее.

Он также поставил под вопрос выбор стран по дружественности, а не по уровню защиты информации.

RSS: Новости на портале Anti-Malware.ru