


Хактивисты BO Team грозят служебным расследованием в связи с ДМС

Хактивисты BO Team грозят служебным расследованием в связи с ДМС

Хактивисты BO Team грозят служебным расследованием в связи с ДМС

В «Лаборатории Касперского» фиксируют новый всплеск целевых рассылок BO Team на территории России. Разбор сентябрьских атак показал, что хактивисты обновили свои бэкдоры, а в качестве приманки используют тему ДМС.

Вредоносные сообщения, рассылаемые BO Team, она же Black Owl, Lifting Zmiy и Hoody Hyena, написаны от имени поставщика услуг страхования либо банка. Получателя чаще всего обвиняют в злоупотреблении полисом ДМС.

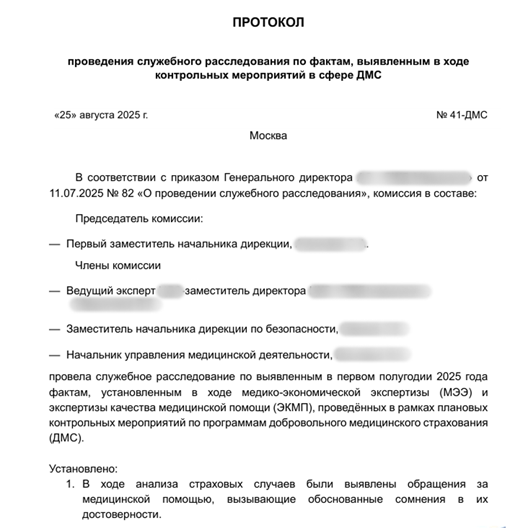
Целевой зловред (BrockenDoor) спрятан в прикрепленном архивном файле в виде экзешника, замаскированного под PDF. При открытии запароленного вложения (ключ указан в теле письма) пользователю отображается документ-приманка:


Примечательно, что вредонос откатывает свое исполнение, если у жертвы в параметрах раскладки клавиатуры не выставлен русский язык.

Основной код BrockenDoor оказался переписанным на C#. Выполняемые зловредом команды теперь обозначены двумя-тремя символами (ранее они были прописаны в развернутой форме).

Функциональность бэкдора мало изменилась. В ходе текущей кампании была зафиксирована попытка использования BrockenDoor для установки новой версии Go-бэкдора ZeronetKit, тоже из арсенала BO Team.

«Жертвами атак стали российские организации, заинтересованные в ДМС для своих сотрудников, — комментирует эксперт Kaspersky Олег Купреев. — Фишинговые письма, а также документы-приманки, скорее всего, создавались под конкретные цели: атакующие не использовали типовые шаблоны, а адаптировали вложения в каждой конкретной атаке под юридические документы, призывая жертву срочно ознакомиться с их содержанием».

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru