


Хактивисты BO Team грозят служебным расследованием в связи с ДМС

Хактивисты BO Team грозят служебным расследованием в связи с ДМС

Хактивисты BO Team грозят служебным расследованием в связи с ДМС

В «Лаборатории Касперского» фиксируют новый всплеск целевых рассылок BO Team на территории России. Разбор сентябрьских атак показал, что хактивисты обновили свои бэкдоры, а в качестве приманки используют тему ДМС.

Вредоносные сообщения, рассылаемые BO Team, она же Black Owl, Lifting Zmiy и Hoody Hyena, написаны от имени поставщика услуг страхования либо банка. Получателя чаще всего обвиняют в злоупотреблении полисом ДМС.

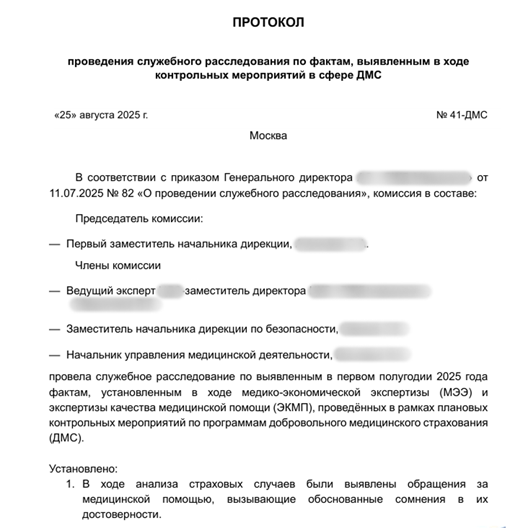
Целевой зловред (BrockenDoor) спрятан в прикрепленном архивном файле в виде экзешника, замаскированного под PDF. При открытии запароленного вложения (ключ указан в теле письма) пользователю отображается документ-приманка:


Примечательно, что вредонос откатывает свое исполнение, если у жертвы в параметрах раскладки клавиатуры не выставлен русский язык.

Основной код BrockenDoor оказался переписанным на C#. Выполняемые зловредом команды теперь обозначены двумя-тремя символами (ранее они были прописаны в развернутой форме).

Функциональность бэкдора мало изменилась. В ходе текущей кампании была зафиксирована попытка использования BrockenDoor для установки новой версии Go-бэкдора ZeronetKit, тоже из арсенала BO Team.

«Жертвами атак стали российские организации, заинтересованные в ДМС для своих сотрудников, — комментирует эксперт Kaspersky Олег Купреев. — Фишинговые письма, а также документы-приманки, скорее всего, создавались под конкретные цели: атакующие не использовали типовые шаблоны, а адаптировали вложения в каждой конкретной атаке под юридические документы, призывая жертву срочно ознакомиться с их содержанием».

Подпишитесь на новости

Роскомнадзор насчитал почти 6 тысяч устройств 5G в 52 населённых пунктах

В России зарегистрировано 5986 радиоэлектронных средств стандарта 5G в 52 населённых пунктах. Почти 70% приходится на «Ростелеком» и Т2. Цифры уже внушительные, но искать сплошное покрытие пятого поколения по всей стране пока рано.

Данные доклада Роскомнадзора на форуме «Спектр-2026» опубликовали «Ведомости». На «Ростелеком» и Т2 приходится 4093 устройства, или 68,4% общего количества.

У МТС зарегистрировано 871 устройство — 14,6%. У «Вымпелкома», работающего под брендом «Билайн», — 763, или 12,7%. На «Мегафон» и «Скартел» приходится 259 устройств — оставшиеся 4,3%.

Важный нюанс: речь именно о радиоэлектронных средствах. В эту категорию входят базовые станции, радиомодули, активные антенные модули и другое оборудование.

Фактическое покрытие, по словам замглавы Роскомнадзора Олега Терлякова, остаётся точечным, преимущественно в крупных городах. Для оказания услуг 5G в ранее выделенных диапазонах операторы переоформили около 140 из 511 лицензий.

Регистрация оборудования показывает масштаб подготовки сетей. А наличие быстрого интернета у конкретного пользователя всё ещё зависит от того, где он стоит со своим смартфоном.

RSS: Новости на портале Anti-Malware.ru