


Шпионы Cavalry Werewolf шлют письма в Россию от имени киргизских госорганов

Шпионы Cavalry Werewolf шлют письма в Россию от имени киргизских госорганов

Шпионы Cavalry Werewolf шлют письма в Россию от имени киргизских госорганов

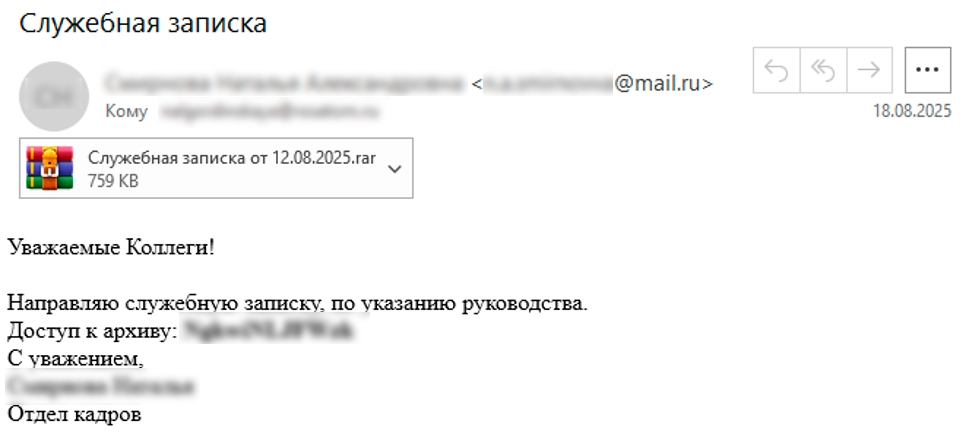
Зафиксированы новые атаки APT-группы Cavalry Werewolf с целью шпионажа. Вредоносные имейл-сообщения, разосланные в российские организации, были написаны от имени сотрудников различных министерств Киргизии.

Злоумышленники, по словам BI.ZONE, умело имитировали официальную переписку. Целями шпионских атак являлись госучреждения, энергетические компании, а также предприятия горнодобычи и обрабатывающей промышленности.

Целевые рассылки в основном проводились с поддельных адресов отправителя. Иногда использовался контактный имейл одной из киргизских госструктур, указанный на ее сайте (ящик, по всей видимости, взломан).

«Мимикрия под госслужащих стран СНГ — это способ вызвать у пользователя доверие и подтолкнуть его открыть письмо с вложениями, — отметил руководитель BI.ZONE Threat Intelligence Олег Скулкин. — Важно помнить, что организации, под которые маскируются злоумышленники, не несут ответственности за действия преступников и причиненный в результате ущерб».

К фальшивкам был прикреплен RAR-архив, якобы содержащий важный документ, а на самом деле кастомного зловреда — скрипт FoalShell либо трояна StallionRAT, управляемого через Telegram.


В ходе расследования аналитики также обнаружили вредоносные файлы с именами на таджикском, английском и арабском языках. Не исключено, что шпионская группировка готовит новые атаки на территории Средней Азии и стран Ближнего Востока.

По данным экспертов, APT-группа Cavalry Werewolf, она же YoroTrooper, Tomiris и Silent Lynx, активна с августа 2022 года. Ее в основном интересуют госсектор и сфера финансов стран СНГ; в атаках используются и общедоступные инструменты, и собственные разработки (на Python, Go и PowerShell).

Боевой арсенал Cavalry Werewolf регулярно обновляется — так, сейчас они опробуют модификацию AsyncRAT, написанную на Rust. Опенсорсный инструмент удаленного администрирования уже несколько лет доступен на GitHub, и вирусописатели время от времени создают вредоносные клоны.

Согласно статистике BI.ZONE, в период с января по июль 2025 года доля кибершпионажа в общем объеме атак по России возросла до 36%. В 2023 году этот показатель составил 15%, в 2024-м — 21%.

В MAX хотят запустить покупку билетов на все виды транспорта

Минтранс работает над расширением транспортных функций в мессенджере MAX. В перспективе пользователи смогут составлять маршруты и покупать билеты на городской транспорт, поезда, самолёты, а также морские и речные суда в одном приложении.

О разработке рассказал первый заместитель главы Минтранса Константин Пашков.

По его словам, через MAX уже предусмотрено подтверждение права на льготный проезд и работа с проездными документами, а теперь ведомство намерено расширить набор сервисов.

Однако билет в мессенджере — лишь промежуточная остановка. В дальнейшем Минтранс рассчитывает активнее использовать биометрию: пассажир будет заранее строить маршрут и оплачивать поездку в цифровой платформе, а при посадке его сможет распознать камера. Показывать QR-код, распечатку или документ в таком сценарии не потребуется.

Пашков считает, что MAX поможет пассажирам постепенно перейти к новой системе. Резкого отказа от привычных способов оплаты пока не планируется: речь идёт о расширении доступных инструментов, а не об их обязательной замене.

Часть транспортной инфраструктуры уже готова к такому переходу. В городском транспорте многих регионов работает бесконтактная оплата, а авиационные и железнодорожные билеты давно оформляются в электронном виде.

С 1 сентября новые правила перевозок также разрешают подтверждать социальные льготы через MAX и применять биометрические сервисы для покупки билетов, если перевозчик располагает необходимой техникой.

Конкретных сроков появления единой покупки билетов в MAX Минтранс пока не назвал.

RSS: Новости на портале Anti-Malware.ru