


Шпионы Cavalry Werewolf шлют письма в Россию от имени киргизских госорганов

Шпионы Cavalry Werewolf шлют письма в Россию от имени киргизских госорганов

Шпионы Cavalry Werewolf шлют письма в Россию от имени киргизских госорганов

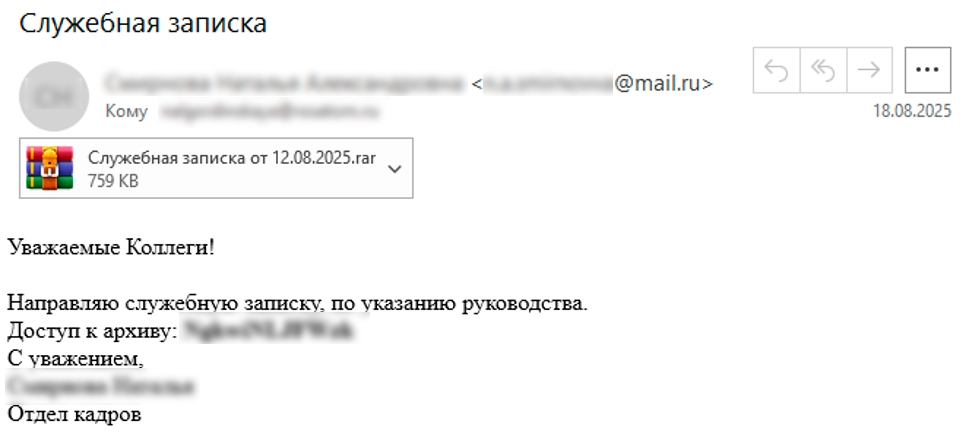
Зафиксированы новые атаки APT-группы Cavalry Werewolf с целью шпионажа. Вредоносные имейл-сообщения, разосланные в российские организации, были написаны от имени сотрудников различных министерств Киргизии.

Злоумышленники, по словам BI.ZONE, умело имитировали официальную переписку. Целями шпионских атак являлись госучреждения, энергетические компании, а также предприятия горнодобычи и обрабатывающей промышленности.

Целевые рассылки в основном проводились с поддельных адресов отправителя. Иногда использовался контактный имейл одной из киргизских госструктур, указанный на ее сайте (ящик, по всей видимости, взломан).

«Мимикрия под госслужащих стран СНГ — это способ вызвать у пользователя доверие и подтолкнуть его открыть письмо с вложениями, — отметил руководитель BI.ZONE Threat Intelligence Олег Скулкин. — Важно помнить, что организации, под которые маскируются злоумышленники, не несут ответственности за действия преступников и причиненный в результате ущерб».

К фальшивкам был прикреплен RAR-архив, якобы содержащий важный документ, а на самом деле кастомного зловреда — скрипт FoalShell либо трояна StallionRAT, управляемого через Telegram.


В ходе расследования аналитики также обнаружили вредоносные файлы с именами на таджикском, английском и арабском языках. Не исключено, что шпионская группировка готовит новые атаки на территории Средней Азии и стран Ближнего Востока.

По данным экспертов, APT-группа Cavalry Werewolf, она же YoroTrooper, Tomiris и Silent Lynx, активна с августа 2022 года. Ее в основном интересуют госсектор и сфера финансов стран СНГ; в атаках используются и общедоступные инструменты, и собственные разработки (на Python, Go и PowerShell).

Боевой арсенал Cavalry Werewolf регулярно обновляется — так, сейчас они опробуют модификацию AsyncRAT, написанную на Rust. Опенсорсный инструмент удаленного администрирования уже несколько лет доступен на GitHub, и вирусописатели время от времени создают вредоносные клоны.

Согласно статистике BI.ZONE, в период с января по июль 2025 года доля кибершпионажа в общем объеме атак по России возросла до 36%. В 2023 году этот показатель составил 15%, в 2024-м — 21%.

Спрос на российское Wi-Fi-оборудование вырос на 22%

Российские точки доступа и другое Wi-Fi-оборудование стали покупать заметно активнее. В первом полугодии 2026 года число закупок увеличилось на 22%, сообщила эксперт проекта «Контур.Закупки» Евгения Сергиенко. Особенно бодро закупался госсектор.

По данным сервиса, которые передают «Ведомости», объём государственных закупок Wi-Fi-оборудования за год вырос на 23% и достиг 4,64 млрд рублей.

При этом заказчики не бросились за самыми дорогими и навороченными моделями: спрос смещается в сторону более доступных решений.

Реестровое оборудование также оказалось в фаворе. Количество запросов на российскую технику, включённую в реестр телекоммуникационного оборудования отечественного происхождения Минпромторга, примерно втрое превысило число запросов на нереестровые решения, рассказал глава WowNet Никита Иванов.

Судя по всему, импортозамещение перестаёт быть презентацией на двадцать слайдов и превращается в обычную закупочную практику. В проектах с государственным участием российское происхождение оборудования становится важным условием, а заказчики одновременно пытаются не раздувать бюджет.

С технической частью ситуация тоже постепенно выравнивается. По словам эксперта по беспроводным технологиям «К2Теха» Виктора Беляева, по базовым характеристикам российские Wi-Fi-решения уже приблизились к иностранным аналогам.

Полностью зарубежное оборудование рынок, конечно, не забыл: в инфраструктуре продолжают работать решения Cisco, Aruba и Huawei. Среди заметных российских производителей корпоративного сегмента аналитики называют Eltex, WowNet и Quantum.

RSS: Новости на портале Anti-Malware.ru