


Hive0117 атаковала компании в России и Казахстане трояном DarkWatchman

Hive0117 атаковала компании в России и Казахстане трояном DarkWatchman

Hive0117 атаковала компании в России и Казахстане трояном DarkWatchman

Аналитики Центра кибербезопасности F6 сообщили о новой массовой рассылке вредоносных писем от группы Hive0117. Эта киберпреступная группировка действует с февраля 2022 года и известна использованием трояна DarkWatchman RAT.

После нескольких месяцев затишья 24 сентября специалисты F6 зафиксировали свежую активность.

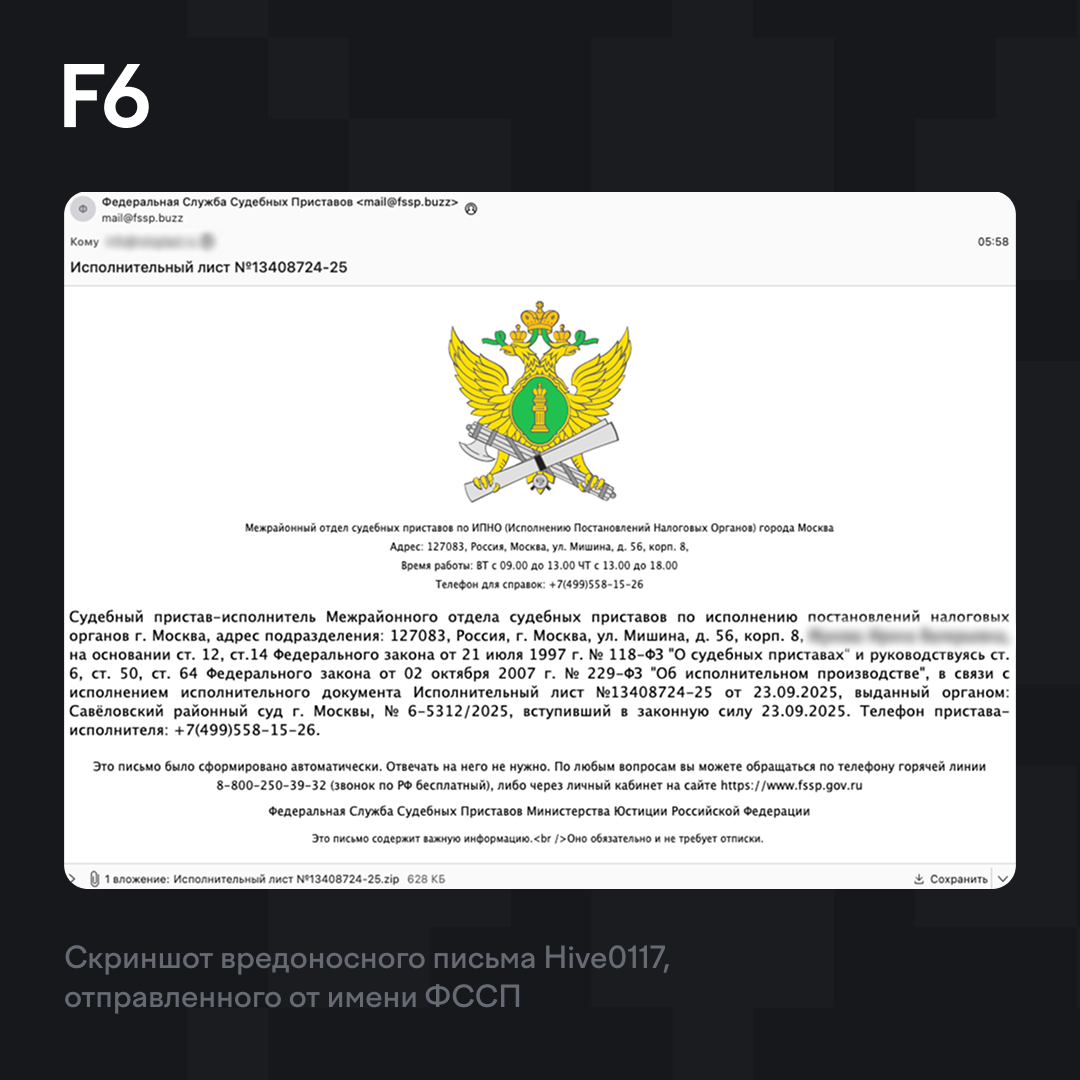
Злоумышленники рассылали письма от поддельного адреса mail@fssp[.]buzz, маскируясь под Федеральную службу судебных приставов. Похожие кампании наблюдались и летом — в июне и июле.


Вредоносные вложения загружались с доменов 4ad74aab[.]cfd и 4ad74aab[.]xyz. В списке целей оказалось 51 организация из России и Казахстана: банки, маркетплейсы, телеком-операторы, логистика, автодилеры, промышленные и строительные компании, продуктовый ретейл, лотерейные операторы, страховщики, инвестиционные фонды, предприятия ТЭК, фармкомпании, НИИ, технопарк, операторы ТКО, тревел-сервисы, фитнес и ИТ-бизнес.

Hive0117 уже применял похожие приёмы — рассылая архивы якобы от Минобороны или лжеповестки. Во всех зафиксированных случаях атаки удалось остановить системой F6 Managed XDR, которая отвечает за обнаружение и блокировку сложных угроз.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru