


Эксперты назвали 25 главных уязвимостей в протоколе MCP для агентного ИИ

Эксперты назвали 25 главных уязвимостей в протоколе MCP для агентного ИИ

Эксперты назвали 25 главных уязвимостей в протоколе MCP для агентного ИИ

Model Context Protocol (MCP), который в 2024 году разработала Anthropic и открыла как стандарт, уже стал основой для работы агентного ИИ. Именно через MCP агенты взаимодействуют с данными, инструментами и друг с другом — безопасно и прозрачно. Но, как и любая технология, MCP уязвим.

Недавно стало известно об атаке на интеграцию календаря ChatGPT: обычное письмо с приглашением могло незаметно доставить джейлбрейк в модель, без какого-либо участия пользователя.

На этом фоне компания Adversa AI выпустила первое масштабное исследование — «Top 25 MCP Vulnerabilities». По словам авторов, это «самый полный на сегодня анализ уязвимостей MCP».

Интересно, что OWASP тоже готовит свой «топ-10» по MCP, но пока его нет. Adversa подчёркивает: цель не конкурировать, а помочь компаниям, которые уже сейчас внедряют агентный ИИ.


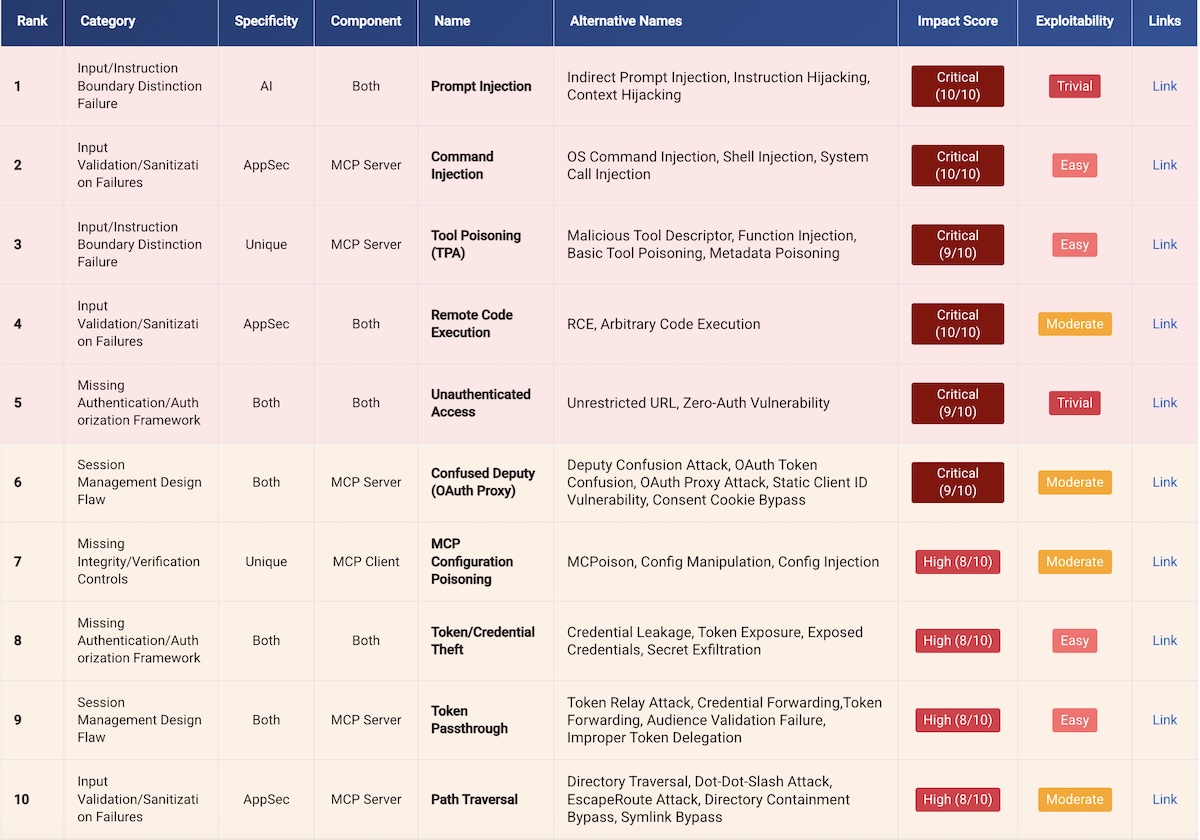
Что внутри списка? Каждой уязвимости присвоено название, балл по уровню влияния (от критического RCE до «просто» утечки данных), оценка сложности эксплуатации (от «элементарно через браузер» до «нужны ресурсы уровня государства») и ссылки на дополнительные материалы.

Неудивительно, что на первом месте — инъекции в промпты: критический эффект, тривиальная эксплуатация. В конце списка, например, есть малоизвестная MCP Preference Manipulation Attack, которая почти нереализуема, но всё равно считается угрозой.

Adversa также предлагает практическое руководство:

  • Немедленные меры — валидация всех входных данных (исследователи отмечают, что 43% MCP-серверов подвержены командным инъекциям).
  • Стратегия защиты в глубину — от обязательного TLS на уровне протокола до параметризованных запросов в базах данных.
  • План на 3 месяца — от аутентификации на всех эндпойнтах (сразу) до перехода на архитектуру «zero trust» (через квартал).

Авторы обещают обновлять документ ежемесячно или при появлении новых инцидентов и CVE.

Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru