


Стример потерял $32 000 из-за заражённой игры BlockBlasters в Steam

Стример потерял $32 000 из-за заражённой игры BlockBlasters в Steam

Стример потерял $32 000 из-за заражённой игры BlockBlasters в Steam

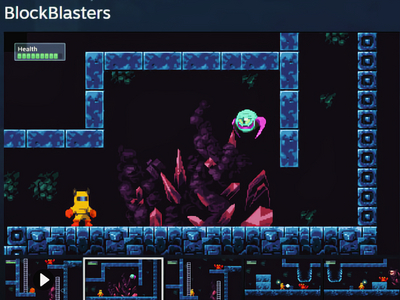
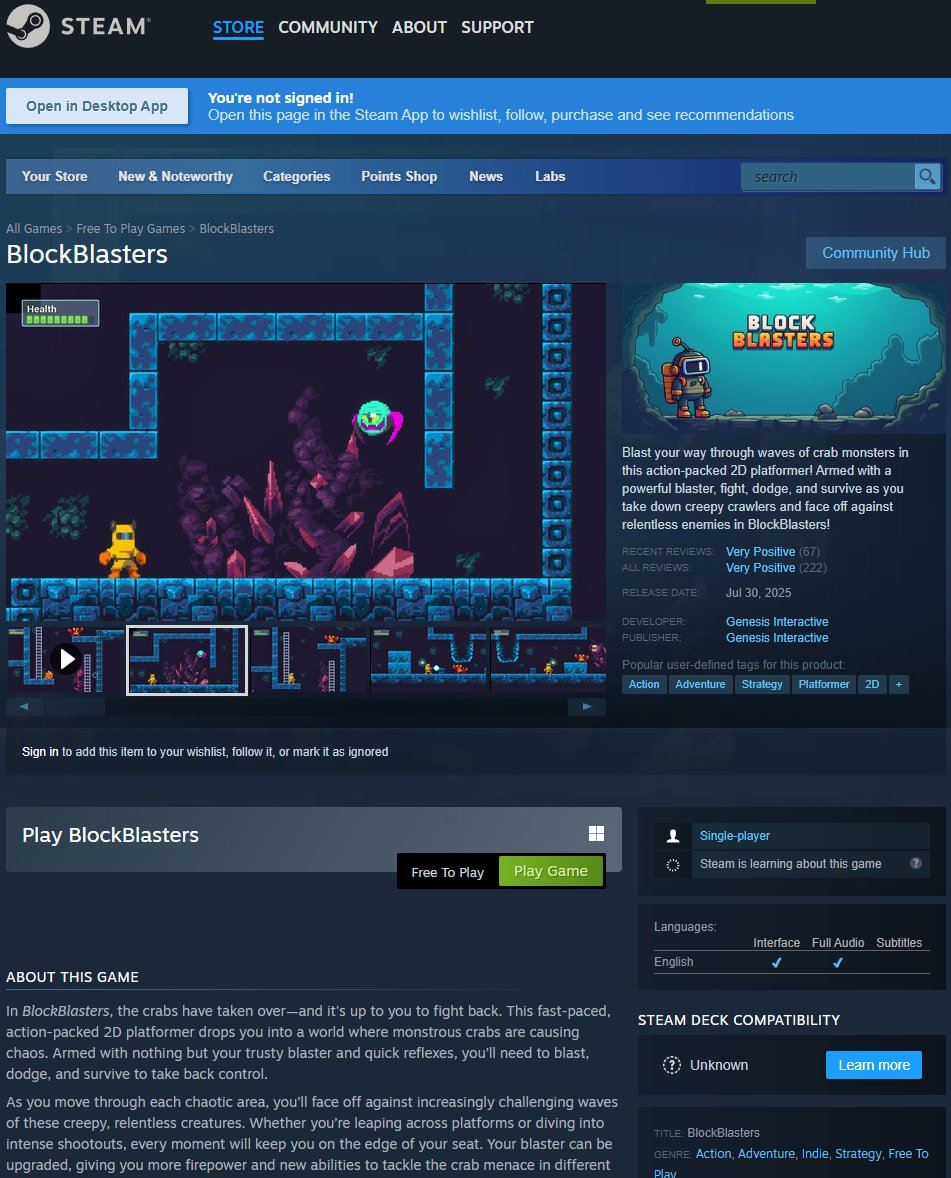
На платформе Steam обнаружили очередной случай публикации вредоносной игры. Бесплатный ретроплатформер BlockBlasters, опубликованный разработчиком Genesis Interactive, оказался заражён криптодрейнером, который крал данные и опустошал криптокошельки игроков.

Игра вышла 30 июля и сначала была безопасной, но 30 августа в неё добавили вредоносный компонент. На Steam она продержалась почти два месяца — до 21 сентября, успев собрать сотни «очень положительных» отзывов.

О проблеме стало известно после того, как латвийский стример Raivo Plavnieks (RastalandTV) во время благотворительного стрима в поддержку лечения от саркомы 4-й стадии потерял более $32 000.

Он загрузил «проверенную» игру со Steam и вскоре лишился криптовалюты. История вызвала большой резонанс: часть потерь компенсировали подписчики и представители криптосообщества, в том числе инфлюенсер Алекс Беккер, переведший пострадавшему $32 500.


По данным криптоисследователя ZachXBT, всего злоумышленники могли похитить около $150 000 с 261 аккаунта Steam. Группа VXUnderground называет цифру в 478 жертв и уже опубликовала список имён пользователей, призвав срочно менять пароли. Эксперты предполагают, что атакующие целенаправленно искали людей с крупными криптоактивами — через Twitter им рассылали приглашения скачать игру.

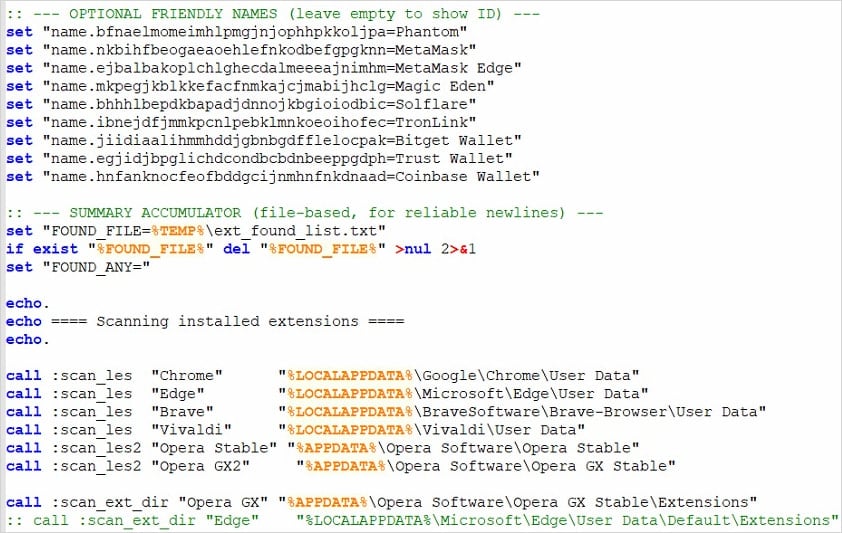
Исследователи выявили, что в атаке использовались batch-скрипты для кражи логинов Steam, Python-бэкдор и вредоносный модуль StealC. При этом хакеры допустили грубую ошибку в операционной безопасности — оставили открытыми токены своего телеграм-бота.


Valve ситуацию пока не прокомментировала. Но подобные истории на Steam происходят не впервые: ранее под вредоносным софтом замечали игры Chemia, Sniper: Phantom’s Resolution и PirateFi.

Эксперты советуют: если у вас установлена BlockBlasters, немедленно смените пароли в Steam и перенесите цифровые активы в новые кошельки. А при установке малопопулярных или «бета»-игр на платформе стоит быть особенно осторожными.

Подпишитесь на новости

Яндекс собрал защиту облаков, паролей и ботов под брендом Yandex Security

Yandex B2B Tech запускает новое направление Yandex Security и собирается защищать уже не только собственное облако. В зону ответственности войдут локальные, гибридные и мультиоблачные инфраструктуры, даже если ресурсы компании разложены по нескольким провайдерам.

Центром управления станет Security Deck. Платформа будет собирать в одном интерфейсе информацию о правах доступа, рисках и ошибках конфигурации в разных облаках.

Подключение, по заявлению компании, займёт несколько минут, а до конца года Яндекс рассчитывает привлечь нескольких крупных облачных провайдеров-партнёров.

Одной сменой вывески дело не ограничится. Как сообщила Yandex B2B Tech, в Security Deck появится модуль Access Analyzer. Он будет искать избыточные полномочия, неиспользуемые сервисные аккаунты и предлагать более узкие роли в соответствии с принципом минимальных привилегий. Потому что выдавать всем права администратора — быстро, удобно и очень удобно злоумышленникам.

Сервис Identity Hub получит беспарольную аутентификацию на базе WebAuthn и FIDO2. Сотрудники смогут входить в корпоративные системы по лицу, отпечатку пальца или с помощью аппаратного ключа. Администраторы смогут настроить MFA либо полностью запретить пароли, которые невозможно украсть только в одном случае — когда их вообще нет.

Обновится и Yandex Smart Web Security. Новый механизм JS-Challenge будет проверять посетителей сайта в фоне и показывать капчу лишь при наиболее подозрительной активности. Обычный пользователь пройдёт незаметно, а ботам придётся доказывать, что они не боты. Иронично, но справедливо.

Yandex Security объединит собственные разработки компании и решения SolidLab. Главная ставка — централизованная защита инфраструктуры независимо от места её размещения.

RSS: Новости на портале Anti-Malware.ru