


Стример потерял $32 000 из-за заражённой игры BlockBlasters в Steam

Стример потерял $32 000 из-за заражённой игры BlockBlasters в Steam

Стример потерял $32 000 из-за заражённой игры BlockBlasters в Steam

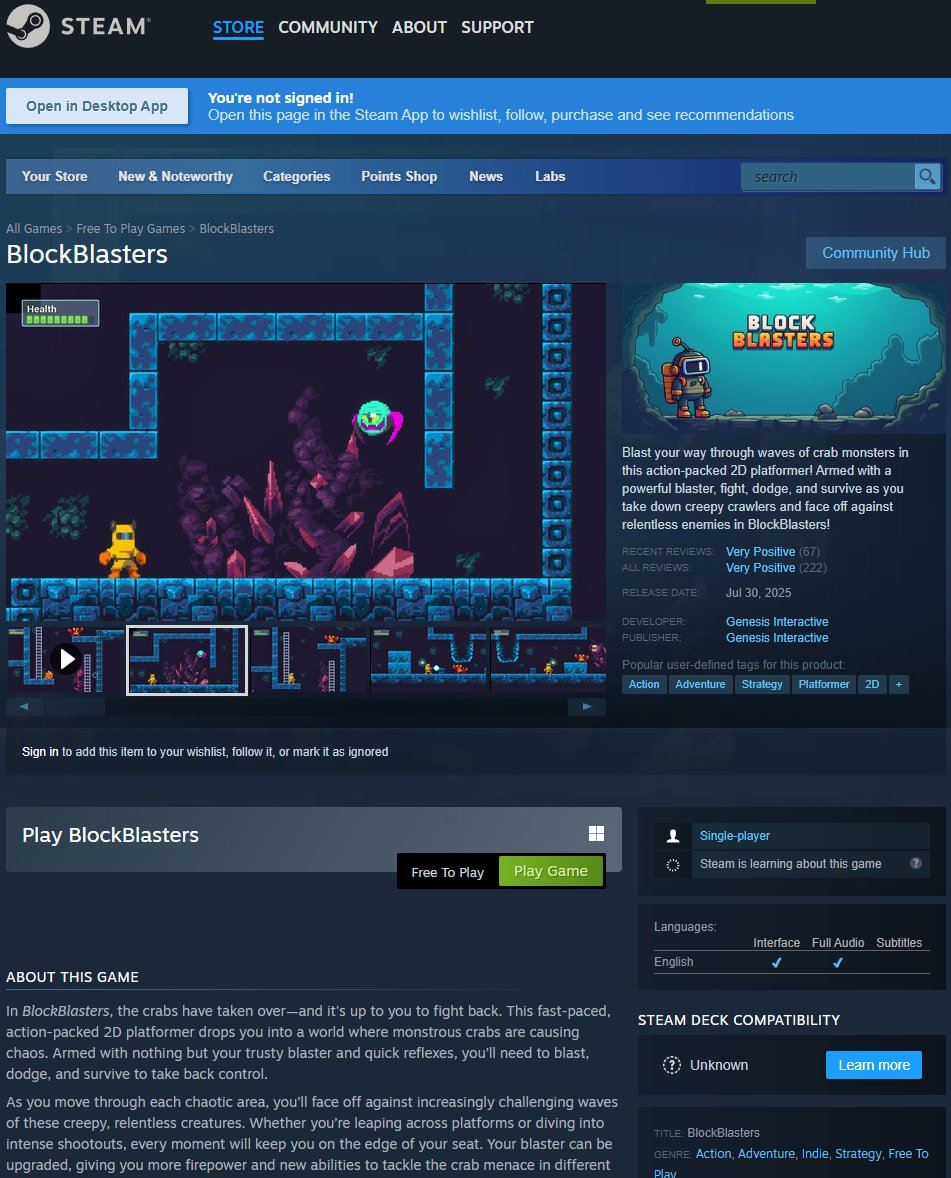
На платформе Steam обнаружили очередной случай публикации вредоносной игры. Бесплатный ретроплатформер BlockBlasters, опубликованный разработчиком Genesis Interactive, оказался заражён криптодрейнером, который крал данные и опустошал криптокошельки игроков.

Игра вышла 30 июля и сначала была безопасной, но 30 августа в неё добавили вредоносный компонент. На Steam она продержалась почти два месяца — до 21 сентября, успев собрать сотни «очень положительных» отзывов.

О проблеме стало известно после того, как латвийский стример Raivo Plavnieks (RastalandTV) во время благотворительного стрима в поддержку лечения от саркомы 4-й стадии потерял более $32 000.

Он загрузил «проверенную» игру со Steam и вскоре лишился криптовалюты. История вызвала большой резонанс: часть потерь компенсировали подписчики и представители криптосообщества, в том числе инфлюенсер Алекс Беккер, переведший пострадавшему $32 500.


По данным криптоисследователя ZachXBT, всего злоумышленники могли похитить около $150 000 с 261 аккаунта Steam. Группа VXUnderground называет цифру в 478 жертв и уже опубликовала список имён пользователей, призвав срочно менять пароли. Эксперты предполагают, что атакующие целенаправленно искали людей с крупными криптоактивами — через Twitter им рассылали приглашения скачать игру.

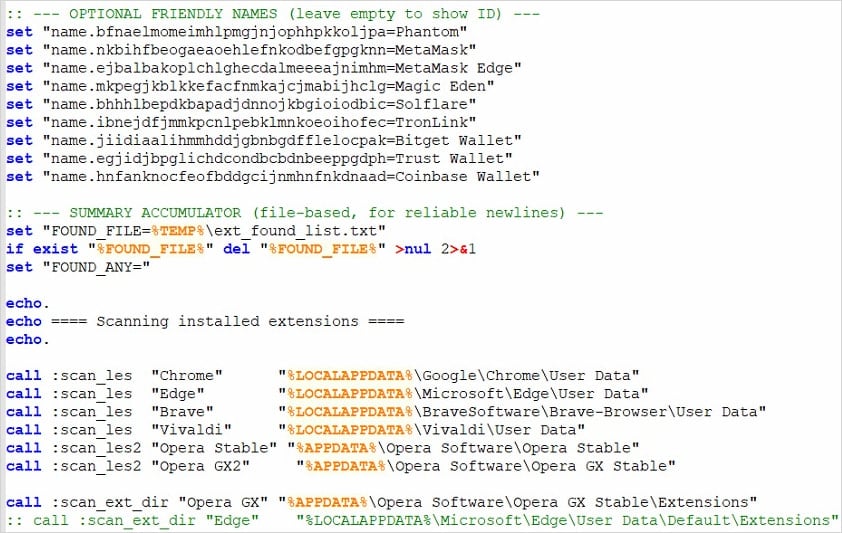
Исследователи выявили, что в атаке использовались batch-скрипты для кражи логинов Steam, Python-бэкдор и вредоносный модуль StealC. При этом хакеры допустили грубую ошибку в операционной безопасности — оставили открытыми токены своего телеграм-бота.


Valve ситуацию пока не прокомментировала. Но подобные истории на Steam происходят не впервые: ранее под вредоносным софтом замечали игры Chemia, Sniper: Phantom’s Resolution и PirateFi.

Эксперты советуют: если у вас установлена BlockBlasters, немедленно смените пароли в Steam и перенесите цифровые активы в новые кошельки. А при установке малопопулярных или «бета»-игр на платформе стоит быть особенно осторожными.

Подпишитесь на новости

Троян RedWing сам разблокирует Android-смартфон и передаёт его мошенникам

Специалисты Ф6/F6 обнаружили новый банковский троян RedWing, который практически полностью перехватывает управление Android-устройством. По оценке компании, с середины июля до середины сентября 2026 года в России было скомпрометировано более 10 тысяч смартфонов.

Вредонос распространяют через Telegram по модели «вредонос как услуга». Его маскируют под полезные приложения и медиафайлы.

В одной кампании пользователям предлагали установить сервис оповещения о воздушных атаках RadarTrevog, в другой — открыть файл «Видео с места аварии». Вот только ролик оказывался APK-приложением.

После запуска RedWing изображает страницу Google Play, предлагает установить обновление и просит доступ к Accessibility. Получив разрешение, троян скрывается из списка недавних приложений, включает бесшумный аудиотрек для постоянной работы в фоне и при необходимости перезапускает себя через будильник.


Как выяснили исследователи F6, RedWing существует как минимум в двух вариантах: троян удалённого доступа и стилер. Первый позволяет преступникам управлять устройством и проводить финансовые операции, второй сосредоточен на сборе данных.

Вредонос перехватывает ПИН-коды, пароли, графические ключи и СМС, перенаправляет звонки, снимает фото и видео с камер, записывает звук с микрофона и транслирует экран. Получив код блокировки, оператор может самостоятельно разблокировать смартфон, имитируя свайпы и нажатия.


Особенно нагло RedWing защищается от удаления: при попытке открыть антивирус, файловый менеджер или меню перезагрузки он выбрасывает пользователя на домашний экран и показывает фальшивое обновление. Троян также может воспроизводить голосовые сообщения, открывать чат от имени техподдержки, использовать устройство как прокси и подключать его к DDoS-атакам.

RSS: Новости на портале Anti-Malware.ru