


Ботнет SystemBC нарастил мощность за счет VPS-систем, в том числе из России

Ботнет SystemBC нарастил мощность за счет VPS-систем, в том числе из России

Ботнет SystemBC нарастил мощность за счет VPS-систем, в том числе из России

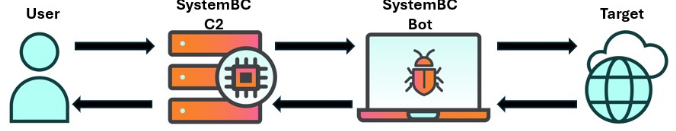
Команда Black Lotus Labs из Lumen Technologies обнаружила, что используемый киберкриминалом прокси-ботнет SystemBC обновил инфраструктуру. Он теперь состоит в основном из серверов в сетях VPS-провайдеров, а число C2 перевалило за 80.

Включение в состав SystemBC хостов VPS позволило существенно повысить пропускную способность и жизнестойкость ботнета в сравнении с сетями на частных устройствах и IoT. Лежащий в его основе вредонос также обрел двойника, заточенного под Linux.

Внедрение ботов по-прежнему происходит с помощью эксплойтов. Зараженные системы содержат множество незакрытых, хорошо известных уязвимостей — в среднем по 20 на сервер; в ряде случаев число CVE перевалило за 160.

Для получения первичного доступа ботоводы проводят сканирование портов 443. Загрузка шелл-скриптов для развертывания зловреда осуществляется через обратный вызов на порту 80.

В целевую систему могут одновременно установить более 180 вредоносных семплов. В результате жертва становится частью бот-сети и начинает проксировать трафик, помогая злоумышленникам скрыть источник атаки.


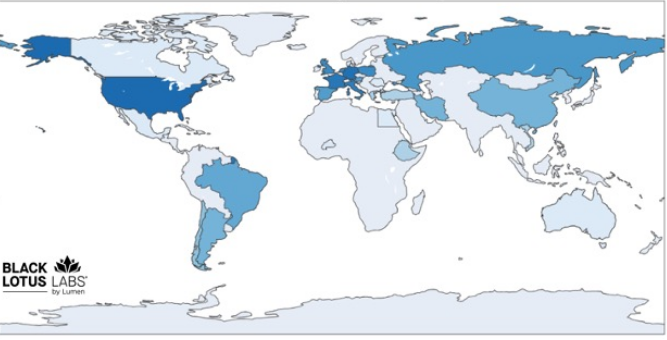
За несколько месяцев наблюдений исследователи определили, что число активных узлов SystemBC составляет в среднем 1500 в сутки; 300 из них используют ботоводы GoBrut для проведения брутфорс-атак.

Около 80% вредоносного трафика на ботнете ассоциируется с сетями пяти крупных провайдеров VPS. В 40% случаев VPS-прокси живет больше месяца, но в итоге все равно попадает в блок-лист.


Ботнет SystemBC сдается в аренду, его среди прочих использовали операторы Trickbot и IcedID. В настоящее время среди арендаторов числятся несколько сторонних прокси-сервисов, в том числе REM Proxy, в распоряжении которого также имеются 20 тыс. зараженных роутеров MikroTik.

Услугами REM Proxy, по данным экспертов, пользуются вымогатели, в частности, операторы шифровальщиков Morpheus и AvosLocker. Владельцы SystemBC и сами не прочь пустить его в ход — к примеру, чтобы скрыть попытки взлома WordPress-сайтов через брутфорс.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru