


ShadowLeak: эксперты нашли способ красть данные через серверы ChatGPT

ShadowLeak: эксперты нашли способ красть данные через серверы ChatGPT

ShadowLeak: эксперты нашли способ красть данные через серверы ChatGPT

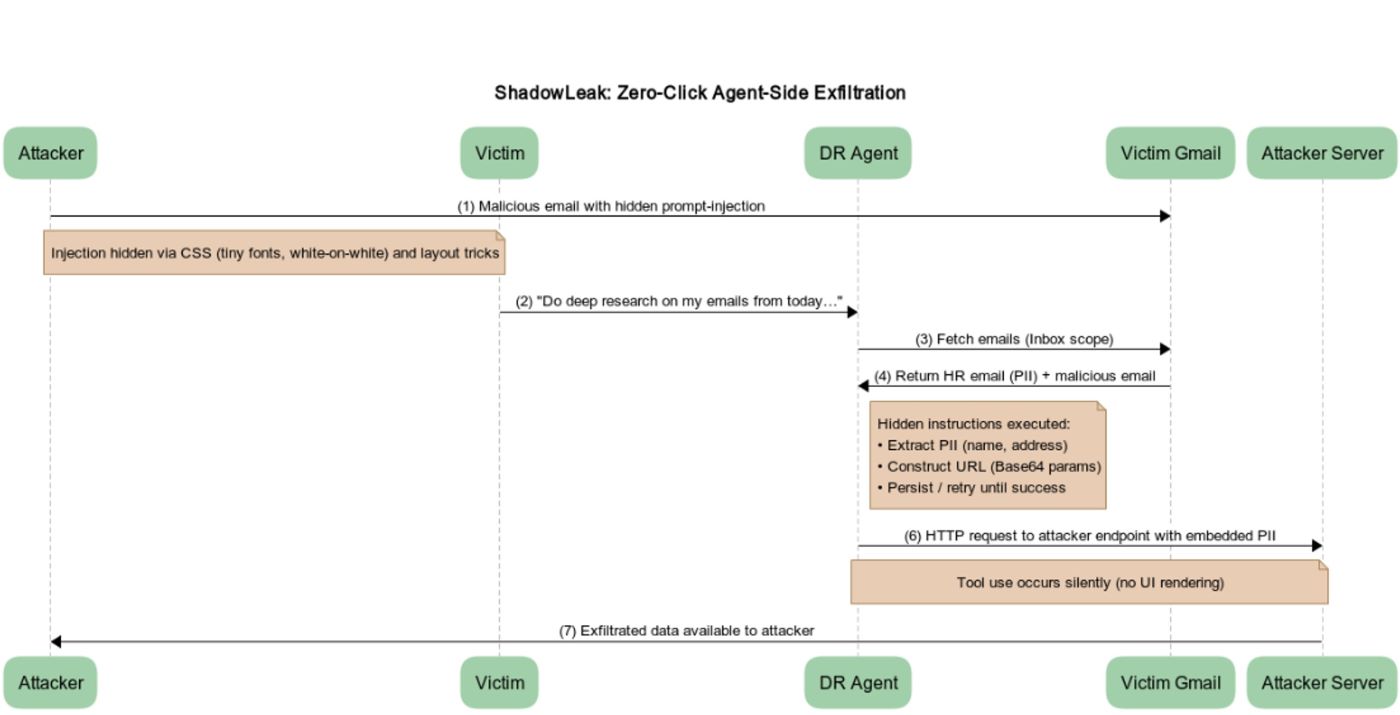
Специалисты компании Radware рассказали о необычной атаке на ChatGPT, которую они назвали ShadowLeak. В отличие от привычных схем с обманом пользователей, здесь ничего делать не нужно: злоумышленнику достаточно отправить жертве «правильное» письмо.

Атака была нацелена на функцию Deep Research — она предназначена для многошаговых исследований и может сама обрабатывать письма или документы.

Вредоносное письмо выглядит безобидно, но внутри спрятаны инструкции. Когда ChatGPT начинает, например, пересказывать письма из почтового ящика, агент «включает» скрытые команды и пересылает данные на сайт злоумышленника.

Главное отличие от похожих атак — всё происходит на стороне серверов OpenAI, а не на устройстве пользователя. То есть утечка идёт напрямую из облака, а в клиенте никаких следов не остаётся.

Radware показала, что таким способом можно вытягивать данные не только из Gmail, но и из Google Drive, Outlook, Dropbox, Microsoft Teams, GitHub и других сервисов, которые могут быть связаны с ChatGPT.


Авторы атаки позаботились о деталях: «убеждали» бота, что у него есть все права, внушали срочность, предлагали несколько попыток и даже объясняли, что «данные и так публичные».

Radware сообщила об уязвимости 18 июня, и в начале августа OpenAI её закрыла. Сейчас ShadowLeak уже не работает. Но исследователи считают, что подобных «дыр» ещё много, и советуют компаниям внимательно следить за действиями ИИ-агентов и сверять их с реальными задачами пользователя.

Подпишитесь на новости

Bitget выставила россиян за дверь: на вывод криптовалюты дали считаные дни

Криптобиржа Bitget включила Россию, Казахстан и Белоруссию в список запрещённых стран. Ограничения касаются резидентов этих государств. Пользователям предложили закрыть позиции и вывести активы, причём времени на спокойные раздумья оставили немного.

Как пишет «Интерфакс», биржа изменила пользовательское соглашение 16 октября. Затронутым клиентам рассылают персональные инструкции по электронной почте, через приложение и пуш-уведомления.

В уведомлениях указан жёсткий график. С 10:00 мск 18 октября недоступны новые сделки, ордера и подписки. До 10:00 мск 21 октября пользователям предписано закрыть все позиции и вывести активы.

Оставшиеся позиции биржа обещает закрыть автоматически. С того же времени — 10:00 мск 21 октября — вход в аккаунт будет ограничен.

В приведённом сообщении причина решения не раскрывается. Зато последствия вполне конкретные: обслуживание прекращается, сроки обозначены, дальнейшие действия биржа сообщает каждому затронутому пользователю отдельно.

Очередное напоминание, что доступ к криптобирже зависит не только от пароля и баланса, но и от очередной редакции её правил.

RSS: Новости на портале Anti-Malware.ru