


ShadowLeak: эксперты нашли способ красть данные через серверы ChatGPT

ShadowLeak: эксперты нашли способ красть данные через серверы ChatGPT

ShadowLeak: эксперты нашли способ красть данные через серверы ChatGPT

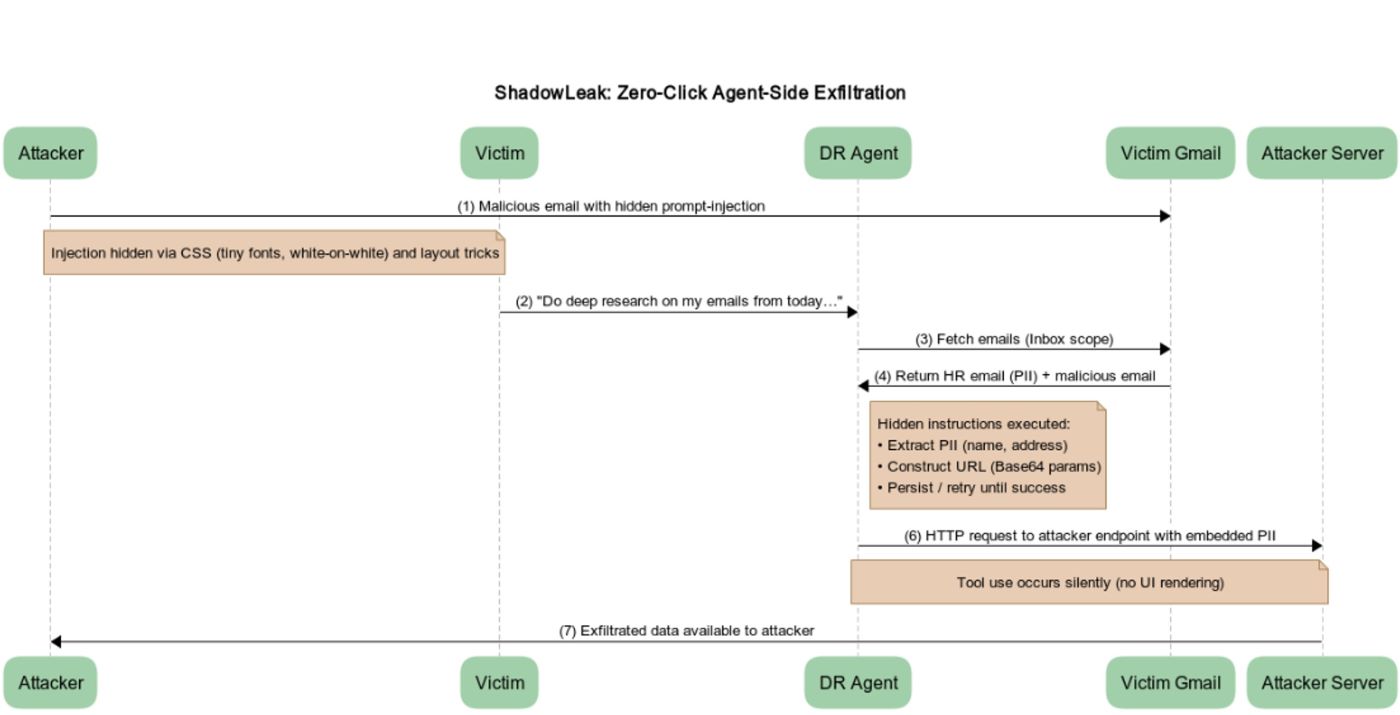
Специалисты компании Radware рассказали о необычной атаке на ChatGPT, которую они назвали ShadowLeak. В отличие от привычных схем с обманом пользователей, здесь ничего делать не нужно: злоумышленнику достаточно отправить жертве «правильное» письмо.

Атака была нацелена на функцию Deep Research — она предназначена для многошаговых исследований и может сама обрабатывать письма или документы.

Вредоносное письмо выглядит безобидно, но внутри спрятаны инструкции. Когда ChatGPT начинает, например, пересказывать письма из почтового ящика, агент «включает» скрытые команды и пересылает данные на сайт злоумышленника.

Главное отличие от похожих атак — всё происходит на стороне серверов OpenAI, а не на устройстве пользователя. То есть утечка идёт напрямую из облака, а в клиенте никаких следов не остаётся.

Radware показала, что таким способом можно вытягивать данные не только из Gmail, но и из Google Drive, Outlook, Dropbox, Microsoft Teams, GitHub и других сервисов, которые могут быть связаны с ChatGPT.


Авторы атаки позаботились о деталях: «убеждали» бота, что у него есть все права, внушали срочность, предлагали несколько попыток и даже объясняли, что «данные и так публичные».

Radware сообщила об уязвимости 18 июня, и в начале августа OpenAI её закрыла. Сейчас ShadowLeak уже не работает. Но исследователи считают, что подобных «дыр» ещё много, и советуют компаниям внимательно следить за действиями ИИ-агентов и сверять их с реальными задачами пользователя.

Подпишитесь на новости

Нашли флешку? Не спешите совать её в компьютер, можете запустить вредонос

Чужая флешка может устроить неприятности ещё до того, как вы откроете первый файл. Более того, внутри корпуса может вообще не оказаться привычного накопителя: под него маскируют устройства, которые при подключении представляются компьютеру клавиатурой и начинают вводить команды.

Как пишет How-To Geek, для такой атаки не нужно запускать подозрительный документ. Иногда достаточно собственноручно воткнуть находку в USB-порт.

Дальше устройство отправляет нажатия клавиш, будто за компьютером сидит сам пользователь. Злоумышленник может использовать это, чтобы попытаться установить вредоносную программу или добраться до данных.


Автор материала Дэвид Бак советует не подключать USB-устройства, найденные на улице или полученные от незнакомцев. И благородный порыв найти хозяина здесь тоже плохой помощник: ради этого придётся сделать именно то, чего делать не стоит.

Главный подвох — привычка доверять знакомому корпусу. Мы привыкли искать опасность в файлах, но USB-устройство может атаковать совсем другим способом.

RSS: Новости на портале Anti-Malware.ru