


ShadowLeak: эксперты нашли способ красть данные через серверы ChatGPT

ShadowLeak: эксперты нашли способ красть данные через серверы ChatGPT

ShadowLeak: эксперты нашли способ красть данные через серверы ChatGPT

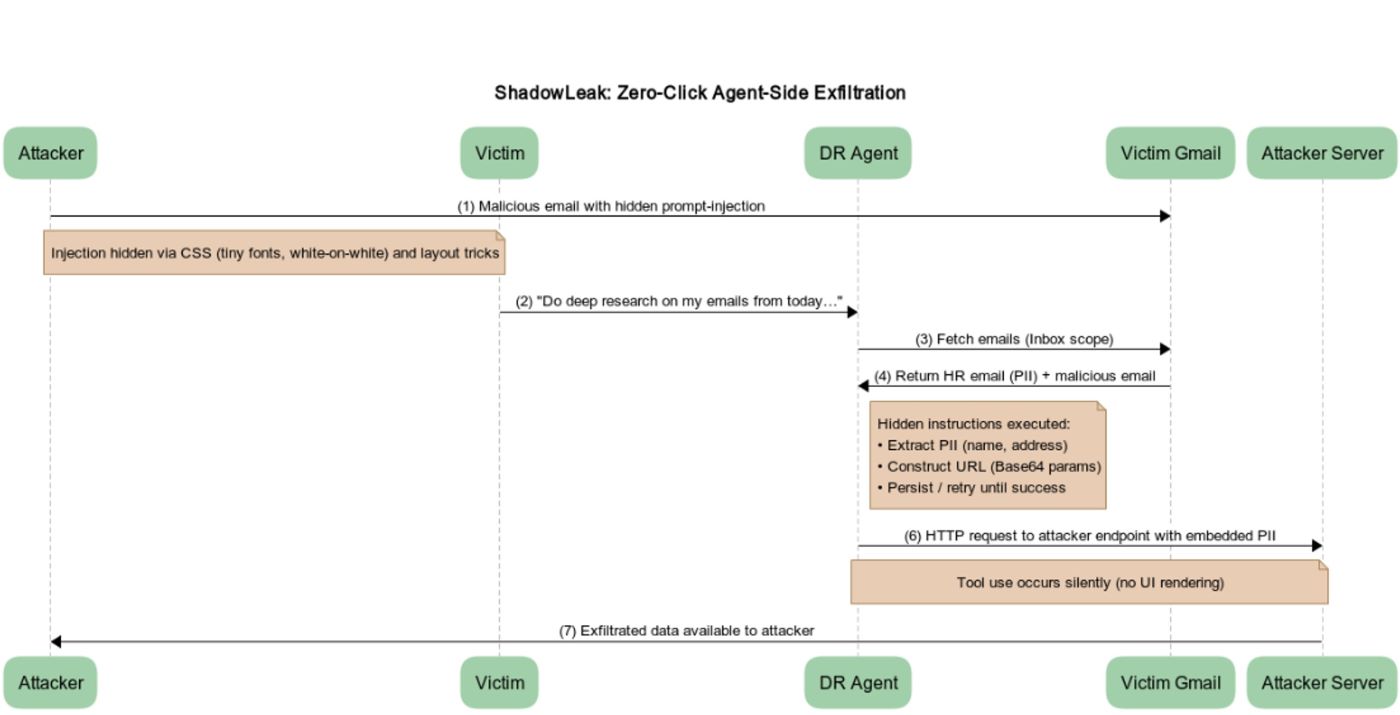
Специалисты компании Radware рассказали о необычной атаке на ChatGPT, которую они назвали ShadowLeak. В отличие от привычных схем с обманом пользователей, здесь ничего делать не нужно: злоумышленнику достаточно отправить жертве «правильное» письмо.

Атака была нацелена на функцию Deep Research — она предназначена для многошаговых исследований и может сама обрабатывать письма или документы.

Вредоносное письмо выглядит безобидно, но внутри спрятаны инструкции. Когда ChatGPT начинает, например, пересказывать письма из почтового ящика, агент «включает» скрытые команды и пересылает данные на сайт злоумышленника.

Главное отличие от похожих атак — всё происходит на стороне серверов OpenAI, а не на устройстве пользователя. То есть утечка идёт напрямую из облака, а в клиенте никаких следов не остаётся.

Radware показала, что таким способом можно вытягивать данные не только из Gmail, но и из Google Drive, Outlook, Dropbox, Microsoft Teams, GitHub и других сервисов, которые могут быть связаны с ChatGPT.


Авторы атаки позаботились о деталях: «убеждали» бота, что у него есть все права, внушали срочность, предлагали несколько попыток и даже объясняли, что «данные и так публичные».

Radware сообщила об уязвимости 18 июня, и в начале августа OpenAI её закрыла. Сейчас ShadowLeak уже не работает. Но исследователи считают, что подобных «дыр» ещё много, и советуют компаниям внимательно следить за действиями ИИ-агентов и сверять их с реальными задачами пользователя.

Подпишитесь на новости

Дата-центр VK атаковали беспилотники. Сервисы работают, утверждает компания

По дата-центру VK в Ленинградской области ударили беспилотники. Об атаке компания сообщила 18 октября, отдельно подчеркнув: пользовательские сервисы доступны в обычном режиме. Согласно заявлению холдинга, отключать привычные приложения и ждать восстановления не пришлось.

Как сообщает «Интерфакс», VK подтвердила сам факт атаки, но подробностей о повреждениях в приведённом заявлении нет.

Речь идёт об инфраструктуре компании, которой принадлежат «ВКонтакте», «Одноклассники», «Дзен», «Почта Mail» и «Облако Mail». В её портфеле также мессенджер МАКС, видео- и музыкальные сервисы, образовательные платформы и продукты для бизнеса.

До этого губернатор Ленобласти Александр Дрозденко сообщил об уничтожении 95 беспилотников над регионом. По его данным, обломки падали на жилые дома и линии электропередачи.

Угрозы для цифровых сервисов давно не ограничиваются взломами и DDoS. Серверы стоят во вполне физических зданиях, которым тоже нужна защита.

При этом делать вывод, что дата-центр не пострадал, рано: доступность приложений и состояние самой площадки — разные вещи. Пока публичная позиция VK сводится к одному: атака была, сервисы работают.

RSS: Новости на портале Anti-Malware.ru