


Рекордную DDoS-атаку в 11,5 Тбит/с провели с ботнета из 300 тыс. роутеров

Рекордную DDoS-атаку в 11,5 Тбит/с провели с ботнета из 300 тыс. роутеров

Рекордную DDoS-атаку в 11,5 Тбит/с провели с ботнета из 300 тыс. роутеров

Специалисты QiAnXin XLab уже год отслеживают DDoS-атаки с участием AISURU и уверены, что рекордный по мощности флуд, зафиксированный в прошлом месяце Cloudflare, был сгенерирован именно этим ботнетом.

Китайским экспертам удалось выявить трех операторов вредоносной сети. Один из них, с ником Snow, отвечает за разработку DDoS-бота, некто Tom — за поиск уязвимостей для распространения инфекции, Forky — за сдачу ботнета в аренду.

В апреле этого года Tom взломал сервер, с которого Totolink раздает обновления прошивки для своих роутеров, и внедрил вредоносный скрипт (t.sh), выполняющий перенаправление на загрузку AISURU.

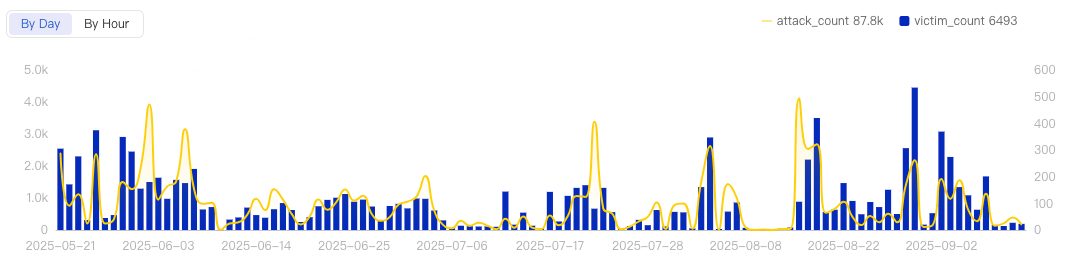
В результате численность ботнета за короткий срок перевалила за 100 тысяч. В настоящее время, по оценке исследователей, в его состав входят около 300 тыс. зараженных устройств, способных дружными усилиями создать DDoS-флуд мощностью до 11,5 Тбит/с.

Для распространения AISURU в основном используются уязвимости N-day в роутерах D-Link, Linksys, Zyxel, SDK Realtek, а также в IP-камерах. Конкуренции зловред не терпит: так, он в какой-то момент угнал все видеорегистраторы nvms9000 у RapperBot.

Особой избирательности в выборе целей для DDoS-атак не замечено. Их число может доходить до нескольких сотен в сутки.


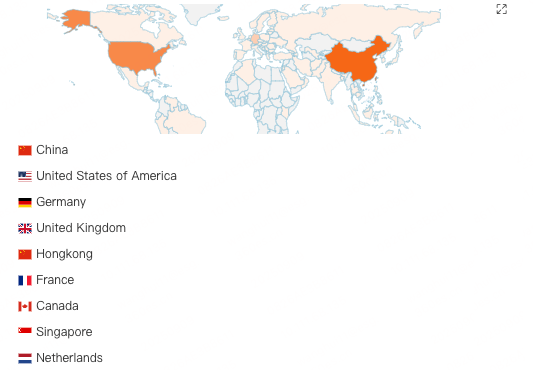
География мишеней — в основном Китай, США, Германия, Великобритания и Гонконг.


В новейших образцах AISURU реализована также прокси-функциональность. С этой целью им придан опциональный модуль для проверки скорости интернета по Speedtest.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru