


Рекордную DDoS-атаку в 11,5 Тбит/с провели с ботнета из 300 тыс. роутеров

Рекордную DDoS-атаку в 11,5 Тбит/с провели с ботнета из 300 тыс. роутеров

Рекордную DDoS-атаку в 11,5 Тбит/с провели с ботнета из 300 тыс. роутеров

Специалисты QiAnXin XLab уже год отслеживают DDoS-атаки с участием AISURU и уверены, что рекордный по мощности флуд, зафиксированный в прошлом месяце Cloudflare, был сгенерирован именно этим ботнетом.

Китайским экспертам удалось выявить трех операторов вредоносной сети. Один из них, с ником Snow, отвечает за разработку DDoS-бота, некто Tom — за поиск уязвимостей для распространения инфекции, Forky — за сдачу ботнета в аренду.

В апреле этого года Tom взломал сервер, с которого Totolink раздает обновления прошивки для своих роутеров, и внедрил вредоносный скрипт (t.sh), выполняющий перенаправление на загрузку AISURU.

В результате численность ботнета за короткий срок перевалила за 100 тысяч. В настоящее время, по оценке исследователей, в его состав входят около 300 тыс. зараженных устройств, способных дружными усилиями создать DDoS-флуд мощностью до 11,5 Тбит/с.

Для распространения AISURU в основном используются уязвимости N-day в роутерах D-Link, Linksys, Zyxel, SDK Realtek, а также в IP-камерах. Конкуренции зловред не терпит: так, он в какой-то момент угнал все видеорегистраторы nvms9000 у RapperBot.

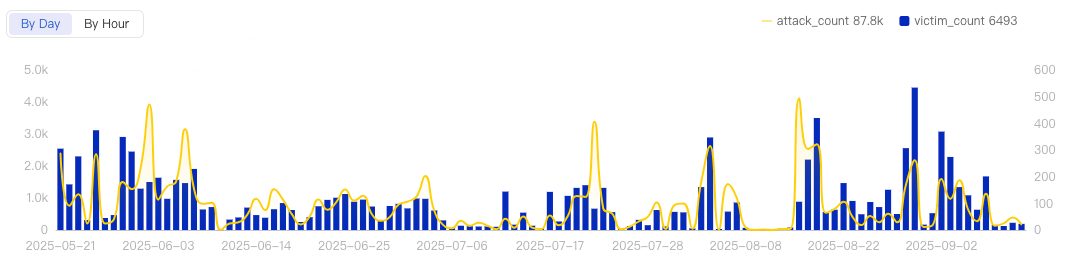
Особой избирательности в выборе целей для DDoS-атак не замечено. Их число может доходить до нескольких сотен в сутки.


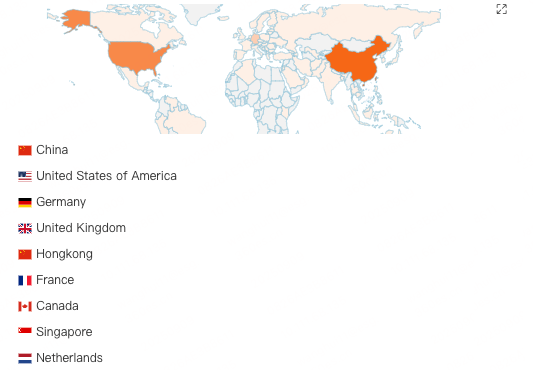
География мишеней — в основном Китай, США, Германия, Великобритания и Гонконг.


В новейших образцах AISURU реализована также прокси-функциональность. С этой целью им придан опциональный модуль для проверки скорости интернета по Speedtest.

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru