


Шифровальщик CyberVolk использует сбойный Nonce и губит данные навсегда

Шифровальщик CyberVolk использует сбойный Nonce и губит данные навсегда

Шифровальщик CyberVolk использует сбойный Nonce и губит данные навсегда

Исследователи AhnLab опубликовали подробный разбор нового семейства вымогателей CyberVolk, которое с мая 2024 года активно атакует госучреждения и критическую инфраструктуру. Главная особенность зловреда — невосстановимое шифрование, из-за которого вернуть данные практически невозможно.

По данным специалистов, группировка придерживается пророссийской позиции и выбирает в качестве целей страны, считающиеся «недружественными» к России.

В числе недавних атак — инфраструктурные и научные организации в Японии, Франции и Великобритании. Для связи злоумышленники используют Telegram.

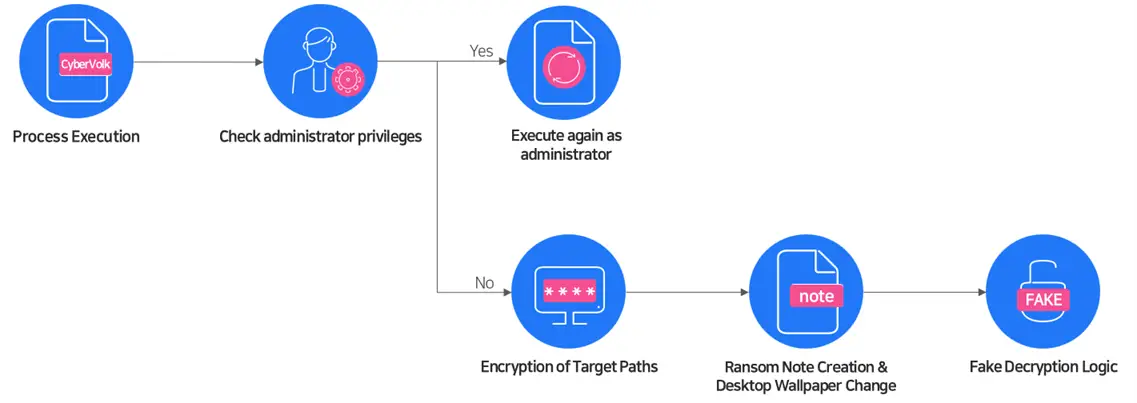
Как работает CyberVolk:

  • запускается с повышением привилегий до администратора;
  • пропускает системные каталоги вроде Program Files и ProgramData, чтобы не «положить» Windows;
  • файлы получают расширение .CyberVolk;
  • применяется двухуровневое шифрование — сначала AES-256 GCM, затем ChaCha20-Poly1305.


Но тут скрыт главный «сюрприз». Разработчики допустили фатальную ошибку: при расшифровке программа использует неверное значение Nonce. Поскольку правильное значение нигде не сохраняется, даже наличие ключа не помогает. Восстановить файлы математически невозможно.

В конце атаки вымогатель оставляет записку READMENOW.txt и предлагает ввести ключ — всего три попытки. Но даже правильный ключ не сработает: алгоритм изначально «сломанный».

По сути, CyberVolk — это шифровальщик без обратного пути, который превращает данные в мусор.

Подпишитесь на новости

Бесплатное ТВ превратило Android-смартфоны в добычу для трояна StreamRat

Киберпреступники начали распространять новый банковский троян StreamRat через рекламу в Meta (признана экстремистской и запрещена в России) и TikTok. Пользователям обещают бесплатный просмотр телевидения, а вместо сериалов предлагают установить APK, способный практически полностью захватить смартфон.

Кампанию под названием Steamtv Esp. обнаружили специалисты ThreatFabric. С 11 июня по 3 июля 2026 года вредоносную рекламу могли увидеть около 570 тысяч пользователей Meta (признана экстремистской и запрещена в России). Это число отражает охват объявлений, а не количество заражённых устройств.

После клика жертва попадает на фишинговый сайт. Посетителям с компьютеров показывают ошибку, а владельцам Android — кнопку загрузки и заботливую инструкцию по отключению защиты: разрешить установку из неизвестных источников и предоставить приложению доступ к Accessibility Services.


Далее загрузчик временно назначает себя домашним экраном, чтобы пользователь не сорвался с крючка, и запускает неработающий VPN, лишающий другие приложения доступа к интернету. Предположительно, так операторы пытаются помешать облачным средствам защиты проверить APK.


После установки StreamRat получает инструменты для удалённого просмотра экрана, скрытого создания скриншотов, кейлоггинга, подмены окон банковских приложений и перехвата данных интерфейса. В скрытом режиме троян снимает экран каждые 200 миллисекунд без привычного уведомления о трансляции.

Как сообщает ThreatFabric, вредонос связан с инфраструктурой, ранее использовавшейся для распространения троянов Mirax и GodFather. Панель управления StreamRat поддерживает разные роли операторов, поэтому разработчики, вероятно, готовят его к сдаче в аренду по модели «вредонос как услуга».

RSS: Новости на портале Anti-Malware.ru