


Вредоносные программы применялись в 76% атак на компании в 2025 году

Вредоносные программы применялись в 76% атак на компании в 2025 году

Вредоносные программы применялись в 76% атак на компании в 2025 году

По данным исследования Positive Technologies, во втором квартале 2025 года вредоносные программы по-прежнему остаются главным инструментом киберпреступников: они использовались в 76% успешных атак на организации. Чаще всего последствия таких инцидентов выражались в утечке конфиденциальных данных (52%) и нарушении работы компаний (45%).

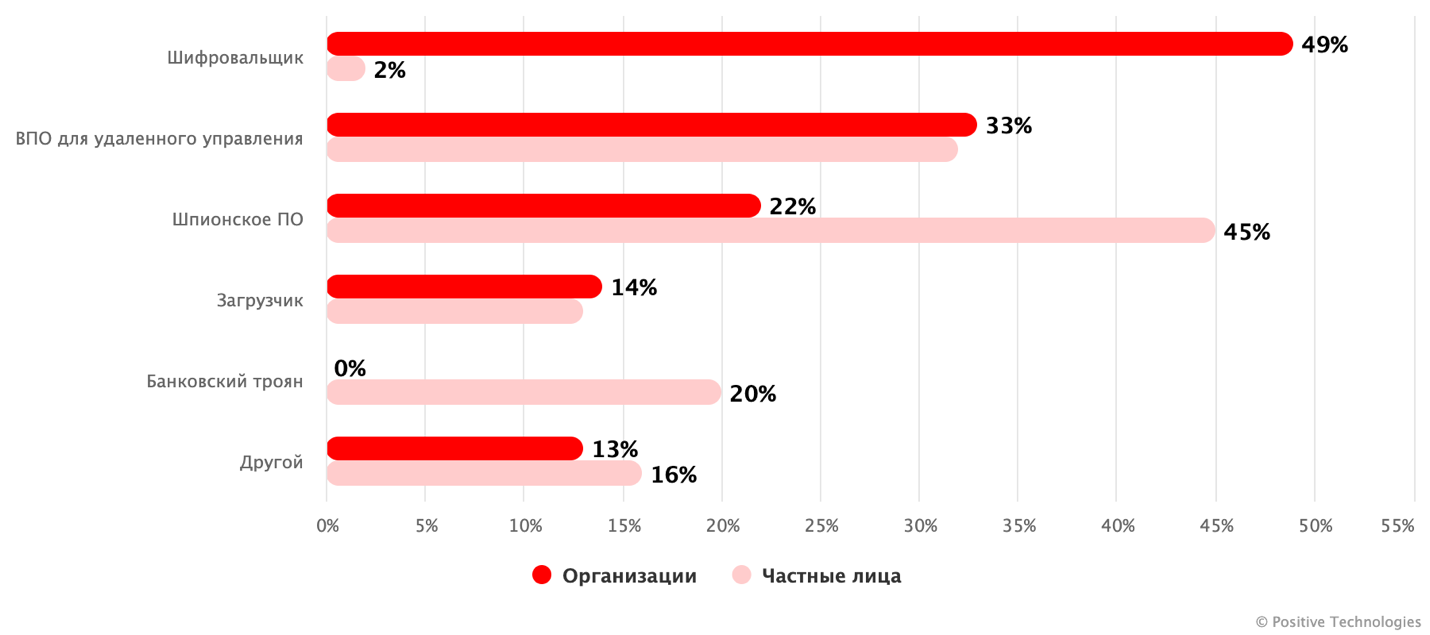
Эксперты отмечают, что за первое полугодие использование зловредов заметно выросло: по сравнению с первым кварталом — на 26%, а по сравнению с тем же периодом прошлого года — на 12%. Наиболее распространённые типы:

  • программы-вымогатели (49%),
  • средства удалённого управления (33%),
  • шпионский софт (22%).


Популярность зловредов объясняется их способностью быстро проникать в инфраструктуру, оставаться незамеченными и обеспечивать злоумышленникам долгосрочный контроль. При этом растёт использование загрузчиков — их доля увеличилась втрое по сравнению с предыдущим кварталом. Такие инструменты применяют для многоэтапной доставки: сначала в систему попадает загрузчик, а затем — трояны удалённого доступа, инфостилеры или шифровальщики.

В частности, специалисты зафиксировали использование нового загрузчика ModiLoader (DBatLoader), распространявшегося через фишинговые письма под видом банковских документов. На завершающем этапе он устанавливал Snake Keylogger, крадущий пароли и перехватывающий нажатия клавиш.

Отдельное направление — использование в атаках легального софта. Его доля достигла 11%. Киберпреступники всё активнее применяют малоизвестные утилиты и даже легитимные программы для маскировки своей активности.

По прогнозам, в ближайшее время будет расти число комбинированных атак, где применяются сразу несколько типов зловредов. Всё больше вымогателей будут не столько шифровать данные, сколько похищать их для последующего давления на жертву. Злоумышленники будут чаще использовать легитимные инструменты и облачные сервисы, а также тактику living off the land — когда атака маскируется под обычную активность в системе.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru