


Атака на цепочку поставок: скомпрометированы npm-пакеты с 2,6 млрд загрузок

Атака на цепочку поставок: скомпрометированы npm-пакеты с 2,6 млрд загрузок

Атака на цепочку поставок: скомпрометированы npm-пакеты с 2,6 млрд загрузок

В экосистеме JavaScript зафиксирован новый крупный инцидент: в результате фишинговой атаки злоумышленники получили доступ к аккаунту популярного мейнтейнера npm-пакетов Джоша Джунона (известного как qix) и внедрили вредоносный код в целый ряд библиотек, которые суммарно загружаются более 2,6 миллиарда раз в неделю.

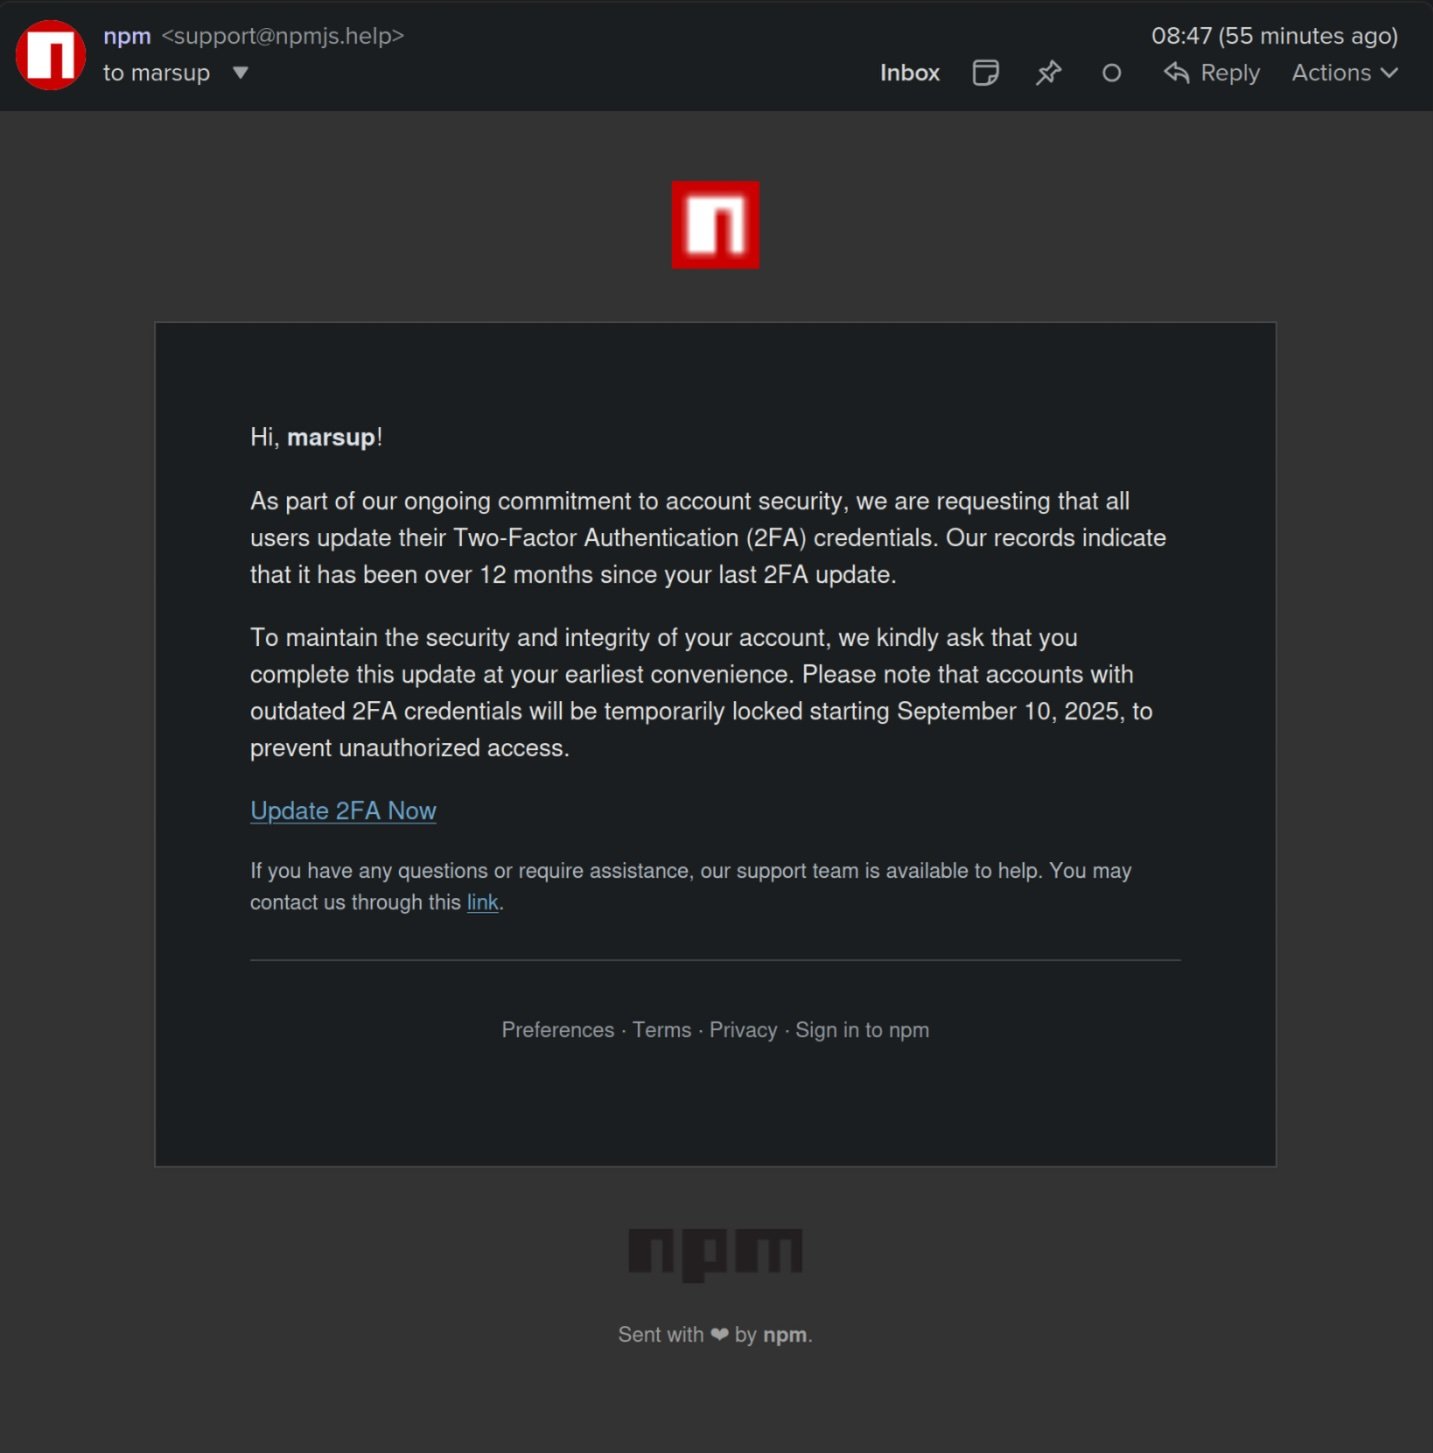
Фишинговое письмо пришло с поддельного домена npmjs.help и выглядело как официальное уведомление о необходимости обновить двухфакторную аутентификацию.

В сообщении утверждалось, что в противном случае аккаунты разработчиков будут заблокированы с 10 сентября 2025 года. Попавшись на эту уловку, мейнтейнер лишился доступа к своим проектам.


Злоумышленники обновили популярные пакеты, включая chalk, debug, ansi-styles, strip-ansi и другие. В index.js был добавлен вредоносный код, который встраивается в браузер и перехватывает криптотранзакции.

При обращении к кошелькам Ethereum, Bitcoin, Solana, Tron, Litecoin и Bitcoin Cash вредоносная логика подменяет адреса получателей на кошельки атакующих. Для этого код перехватывает вызовы fetch, XMLHttpRequest и web3-API вроде window.ethereum.

По данным Aikido Security, атака затрагивает только часть пользователей — для успешного заражения нужно было установить скомпрометированные пакеты в определённый промежуток времени (с 9:00 до 11:30 утра по восточному времени) и сгенерировать package-lock.json именно в этот период. Тем не менее масштаб всё равно внушительный: под удар попали десятки библиотек, на которых держится огромное количество проектов.

Команда npm уже удалила вредоносные версии, но случай снова показал, насколько уязвимы цепочки поставок ПО. За последние месяцы аналогичные атаки коснулись и других популярных библиотек — в том числе eslint-config-prettier и ещё десятка пакетов, которые были превращены в инфостилеры.

Подпишитесь на новости

Крупный сбой Beget оставил клиентов без сайтов, VPS и панели управления

Утро 2 ноября для клиентов Beget началось с недоступных сайтов и ошибок подключения. Сбой затронул панель управления, личный кабинет, виртуальные серверы, почту и DNS. О крупном инциденте провайдер сообщил в официальном канале. Компания ведёт восстановление и одновременно расследует произошедшее.

Среди недоступных ресурсов «Код.ру» обнаружил сайт системы маркировки «Честный знак».

Первое сообщение Beget опубликовал в 04:50 по Москве. В последующих обновлениях провайдер уточнил: проблема комплексная и затрагивает все уровни архитектуры. Инженеры вручную настраивают инфраструктуру непосредственно в дата-центрах.


Клиенты сообщали об ошибках 502 Bad Gateway, недоступности размещённых сайтов и проблемах с VPS. Перебои затронули также почтовые серверы и DNS — систему, которая помогает находить сервер по имени сайта.

В опубликованном утреннем обновлении Beget не назвал срок полного восстановления. Следующую информацию компания обещала предоставить после подтверждения технических деталей.

Причина инцидента пока не раскрыта. Подтверждения взлома, утечки или уничтожения данных в приведённых сообщениях нет.

RSS: Новости на портале Anti-Malware.ru