


Атака на цепочку поставок: скомпрометированы npm-пакеты с 2,6 млрд загрузок

Атака на цепочку поставок: скомпрометированы npm-пакеты с 2,6 млрд загрузок

Атака на цепочку поставок: скомпрометированы npm-пакеты с 2,6 млрд загрузок

В экосистеме JavaScript зафиксирован новый крупный инцидент: в результате фишинговой атаки злоумышленники получили доступ к аккаунту популярного мейнтейнера npm-пакетов Джоша Джунона (известного как qix) и внедрили вредоносный код в целый ряд библиотек, которые суммарно загружаются более 2,6 миллиарда раз в неделю.

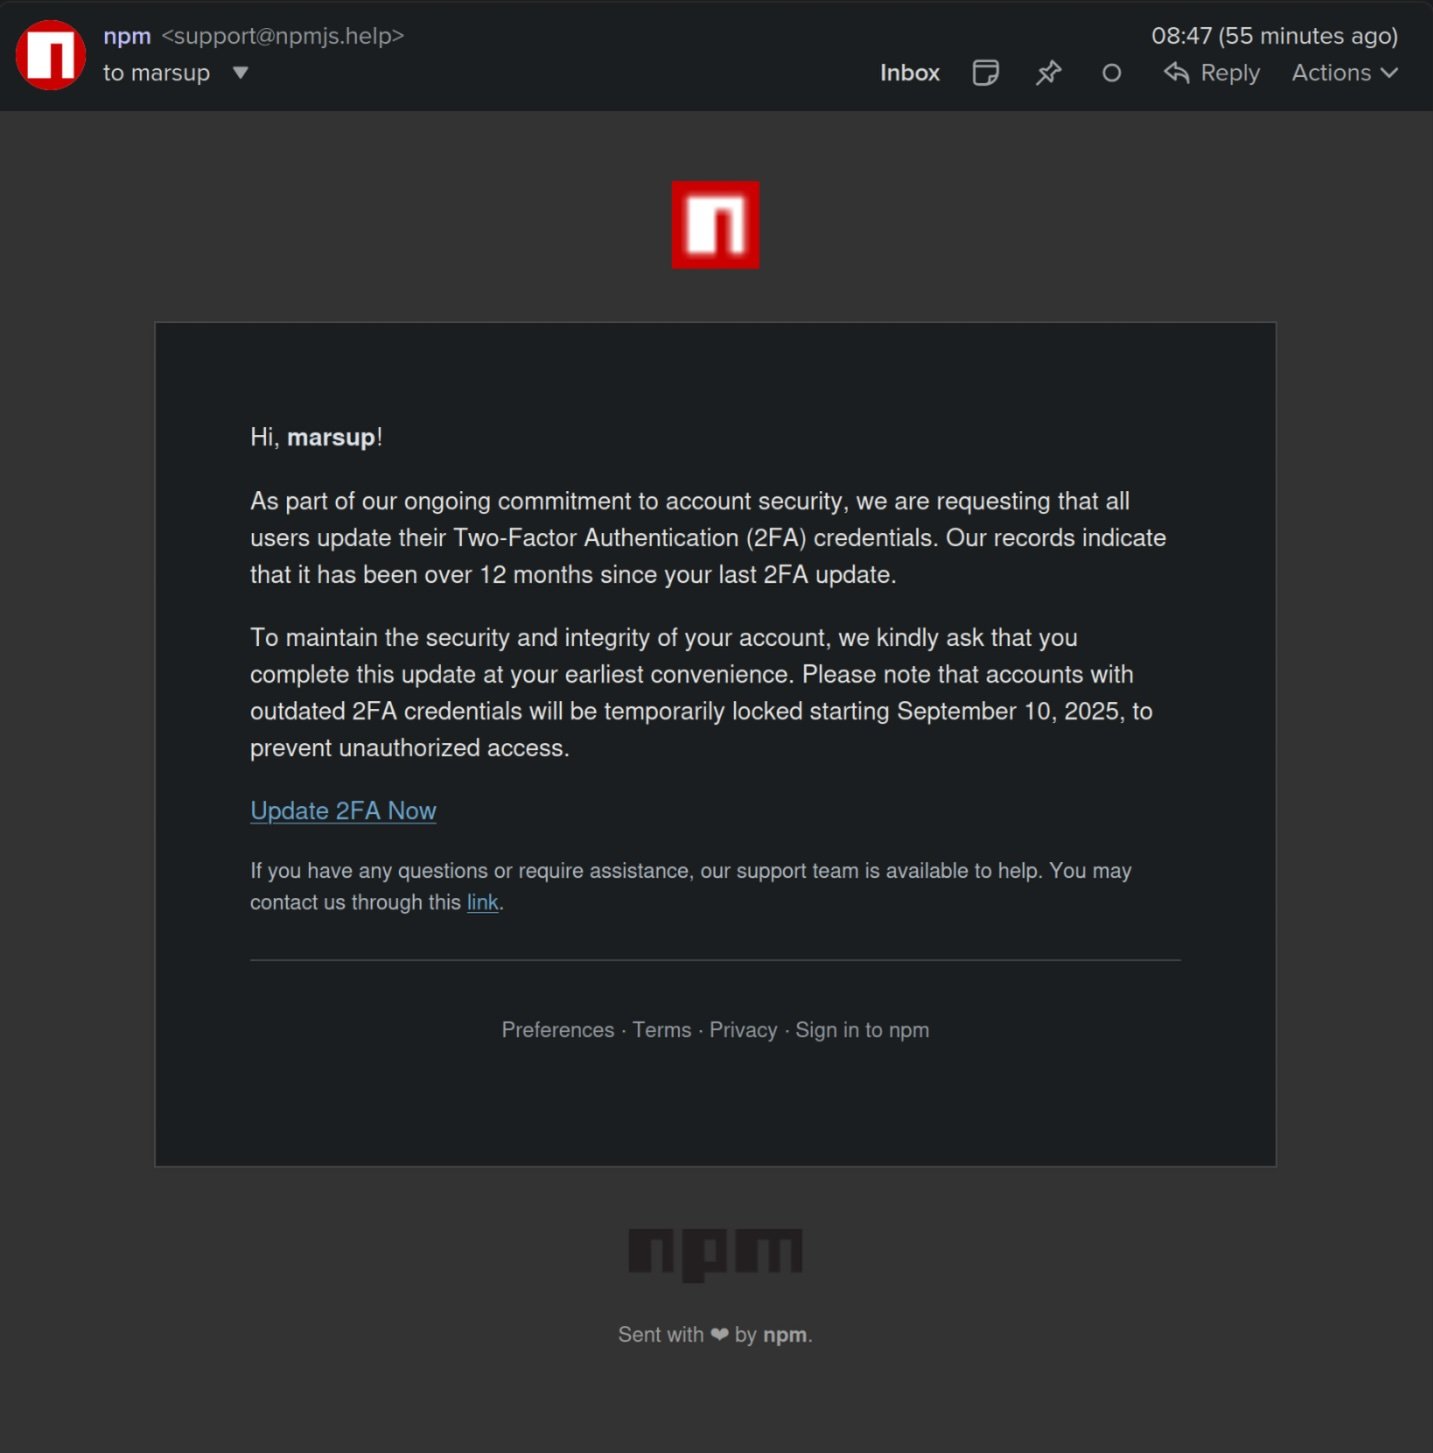
Фишинговое письмо пришло с поддельного домена npmjs.help и выглядело как официальное уведомление о необходимости обновить двухфакторную аутентификацию.

В сообщении утверждалось, что в противном случае аккаунты разработчиков будут заблокированы с 10 сентября 2025 года. Попавшись на эту уловку, мейнтейнер лишился доступа к своим проектам.


Злоумышленники обновили популярные пакеты, включая chalk, debug, ansi-styles, strip-ansi и другие. В index.js был добавлен вредоносный код, который встраивается в браузер и перехватывает криптотранзакции.

При обращении к кошелькам Ethereum, Bitcoin, Solana, Tron, Litecoin и Bitcoin Cash вредоносная логика подменяет адреса получателей на кошельки атакующих. Для этого код перехватывает вызовы fetch, XMLHttpRequest и web3-API вроде window.ethereum.

По данным Aikido Security, атака затрагивает только часть пользователей — для успешного заражения нужно было установить скомпрометированные пакеты в определённый промежуток времени (с 9:00 до 11:30 утра по восточному времени) и сгенерировать package-lock.json именно в этот период. Тем не менее масштаб всё равно внушительный: под удар попали десятки библиотек, на которых держится огромное количество проектов.

Команда npm уже удалила вредоносные версии, но случай снова показал, насколько уязвимы цепочки поставок ПО. За последние месяцы аналогичные атаки коснулись и других популярных библиотек — в том числе eslint-config-prettier и ещё десятка пакетов, которые были превращены в инфостилеры.

Подпишитесь на новости

Банки навязывают россиянам рекламу при оформлении карт, ЦБ и ФАС против

Хотели банковскую карту, а получили вдобавок обязательную подписку на рекламные предложения. Российские банки включают согласие на рассылки в документы заранее, автоматически проставляют галочки или не дают продолжить оформление без них.

Такую практику выявили «Известия», изучив жалобы клиентов, решения ФАС и судов за 2026 год.

С подобными ситуациями сталкивались клиенты Россельхозбанка, ВТБ, Альфа-банка, Газпромбанка и Ozon Банка. Причём речь не всегда об инициативе сотрудника: согласие бывает встроено в стандартную форму или сам процесс оформления.

Например, петербургское УФАС выявляло заранее включённое согласие в документах ВТБ. Суд в Уфе установил, что условия Альфа-банка не позволяли отдельно отказаться от рекламы.

Московское УФАС выдало предупреждение Ozon Банку из-за автоматического включения согласия при входе в личный кабинет.

В ЦБ сообщили изданию, что заранее проставленные рекламные галочки недопустимы. В ФАС подчеркнули: согласие должно быть добровольным и оформляться отдельно. Отказ от рекламы, по позиции Банка России, не должен влиять на выдачу кредита.

Опрошенные изданием эксперты советуют сохранять скриншоты и документы, фиксировать обращения об отказе от рассылок и направлять жалобы регуляторам.

RSS: Новости на портале Anti-Malware.ru