


ZIP, RAR и 7Z: брешь Zip Slip снова бьёт по популярным форматам

ZIP, RAR и 7Z: брешь Zip Slip снова бьёт по популярным форматам

ZIP, RAR и 7Z: брешь Zip Slip снова бьёт по популярным форматам

В мире кибербезопасности есть старые знакомые, которые не спешат уходить в прошлое. Одним из них остаётся уязвимость класса path traversal (выход за пределы рабочего каталога), больше известная как Zip Slip. Она позволяет злоумышленникам при распаковке архива записывать файлы за пределами разрешённой папки и таким образом изменять файловую систему.

Проблема в том, что многие утилиты для работы с архивами недостаточно проверяют пути внутри файлов.

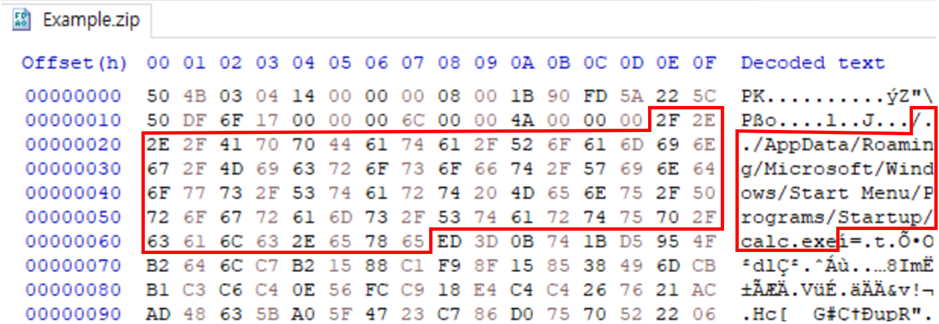
В результате атакующий может «зашить» в архив относительные или абсолютные пути — например, ../../etc/passwd для Linux или путь в папку автозагрузки Windows. При распаковке такой файл окажется в чувствительном месте системы, что может привести к персистентности вредоноса или даже удалённому выполнению кода.

Zip Slip затрагивает не только формат ZIP, но и TAR, RAR, 7Z и другие. Суть в том, что в структуре каждого архива хранится информация о пути к файлу, и если программа не проверяет её должным образом, сценарий атаки становится реальностью.


За последние годы было немало громких историй. В 2025-м, например, появились новые уязвимости в WinRAR:

  • CVE-2025-8088 — позволяет обойти проверки путей с помощью последовательностей ../ и Alternate Data Streams; активно использовалась группировкой RomCom.
  • CVE-2025-6218 — открывает возможность удалённого выполнения кода через «хитрые» относительные пути с пробелами.

Ранее похожие проблемы находили и в Unrar (CVE-2022-30333), и в старых версиях WinRAR (CVE-2018-20250). Все они эксплуатировались в реальных атаках.

Главная опасность Zip Slip — в его простоте. Пользователю достаточно распаковать «подозрительный» архив, и вредоносный файл оказывается там, где его быть не должно.

Что с защитой? Разработчики архиваторов должны внедрять строгую нормализацию путей и блокировать абсолютные или подозрительные относительные ссылки. Пользователям же остаётся простое правило: не открывать неизвестные архивы и регулярно обновлять такие программы, как WinRAR или Unrar.

Zip Slip наглядно показывает, что даже базовые утилиты, к которым мы привыкли десятилетиями, могут оставаться точкой входа для атак.

Вымогатели научились блокировать компании без шифровальщиков

Зачем возиться с шифрованием файлов, если можно захватить Active Directory, отключить администраторов и разослать требование выкупа сразу на все компьютеры? Именно такую атаку на производственное предприятие обнаружила «Лаборатория Касперского».

Кампания получила название Payload. Как сообщили специалисты, злоумышленники обошлись без классического шифровальщика и установки сложной вредоносной программы.

Для первоначального проникновения атакующие использовали скомпрометированные учётные записи с повышенными привилегиями. Через штатные средства удалённого доступа и VPN такие подключения выглядели как обычная работа ИТ-специалиста.

Получив контроль над Active Directory, злоумышленники создали объект групповой политики GPO под названием Payload и привязали его к корню домена.

После обновления политик на компьютерах менялись обои и экран блокировки, появлялись требования выкупа, а административные учётные записи отключались. Поскольку GPO является штатным и доверенным механизмом Windows, команды спокойно распространялись по корпоративной сети.

Перед блокировкой инфраструктуры атакующие похитили ценные данные предприятия. Затем информацию опубликовали в даркнете и использовали как рычаг давления на жертву. Файлы при этом никто не шифровал: бизнес и без криптографии получил полный набор проблем.

Эксперты советуют отслеживать создание и изменение групповых политик, включить устойчивую к фишингу МФА для VPN и административных систем, а также разделить привилегии. Обычного антивирусного сканирования здесь недостаточно.

RSS: Новости на портале Anti-Malware.ru