



Уязвимость UnRAR позволяет взломать Zimbra, затронуты только Unix-версии

Уязвимость UnRAR позволяет взломать Zimbra, затронуты только Unix-версии

Уязвимость UnRAR позволяет взломать Zimbra, затронуты только Unix-версии

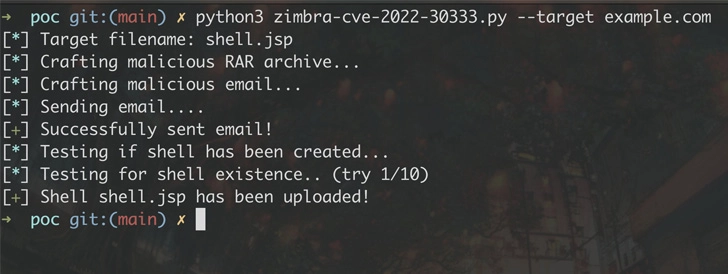
В утилите UnRAR от RARlab нашли уязвимость, которая позволяет удалённому атакующему выполнить код в системе. Проблема обхода пути (path traversal) затрагивает Unix-версии UnRAR, а для эксплуатации нужен специально созданный вредоносный RAR-архив.

Специалисты отслеживают брешь под идентификатором CVE-2022-30333. Разработчики получили информацию о ней 4 мая 2022 года, а с релизом версии 6.12 RarLab устранила проблему. К слову, другие версии софта (для Windows и Android, например) не содержат CVE-2022-30333.

«Условный атакующий может создать файлы за пределами директории, в которую распаковывается содержимое архива. В случае успешной эксплуатации открывается возможность для выполнения произвольных команд в системе», — объясняет Симон Скэннелл из SonarSource.

Любой софт, использующий непропатченную версию UnRAR, уязвим перед этим вектором атаки. Это касается и аналога Microsoft Exchange — Zimbra Collaboration Suite (ZCS), в случае с которым уязвимость может привести к удалённому выполнению кода. Другими словами, атакующий получает полный доступ к почтовому серверу.


В сущности, этот вектор атаки опирается на использование символической ссылки (симлинка) при создании RAR-архива, которая содержит смесь слешей и обратных слешей, например — ..\..\..\tmp/shell. При таком использовании злоумышленнику удаётся обойти проверки и извлечь файлы за пределы директории назначения.

«Единственное условие для успешной атаки — факт установленного UnRAR на сервере», — подытоживает Скэннелл.

Подпишитесь на новости

Зоопарк остаётся: 54% зрителей AM Live управляют ИТ лишь частично

Разные производители, одна система управления — звучит удобно, но пока встречается редко. В голосовании зрителей AM Live лишь 3% выбрали такой вариант для своей компании. У 54% управление разнородной инфраструктурой объединено только частично.

Результаты обсудили в эфире «ИТ-экосистемы: удобство, экономия или зависимость?».

Ещё 23% участников сообщили об отдельных платформах с собственным управлением, 16% — о единой экосистеме одного производителя.

Интерес к единым платформам зрители объяснили прежде всего потребностью в автоматизации и централизованном управлении — 78%. Ещё 64% назвали необходимость сокращать затраты на ИТ, 61% — проблемы с совместимостью и обновлениями, 53% — дефицит специалистов для поддержки разных систем.

Сергей Рычихин назвал наиболее распространённую ситуацию зоопарком, с которым можно жить.

Главным критерием при развитии инфраструктуры 72% зрителей назвали совместимость с существующими системами, 63% — единое управление и автоматизацию, 58% — надёжность и совместимость обновлений.

При этом собрать продукты под одним логотипом недостаточно. Александр Гавриленко выделил признаки экосистемы: технологическую стыковку, единообразный пользовательский опыт, понятное масштабирование и единое окно поддержки.

Обратная сторона удобства — зависимость от поставщика. Рычихин рекомендовал подробно закреплять в договоре требования к интеграции и условия выхода.

RSS: Новости на портале Anti-Malware.ru