


Android-троян HOOK получил функциональность вымогателя

Android-троян HOOK получил функциональность вымогателя

Android-троян HOOK получил функциональность вымогателя

Исследователи в области кибербезопасности зафиксировали новую версию Android-трояна HOOK, которая получила крайне тревожное обновление — возможность показывать пользователю полноэкранное вымогательское сообщение в стиле ransomware.

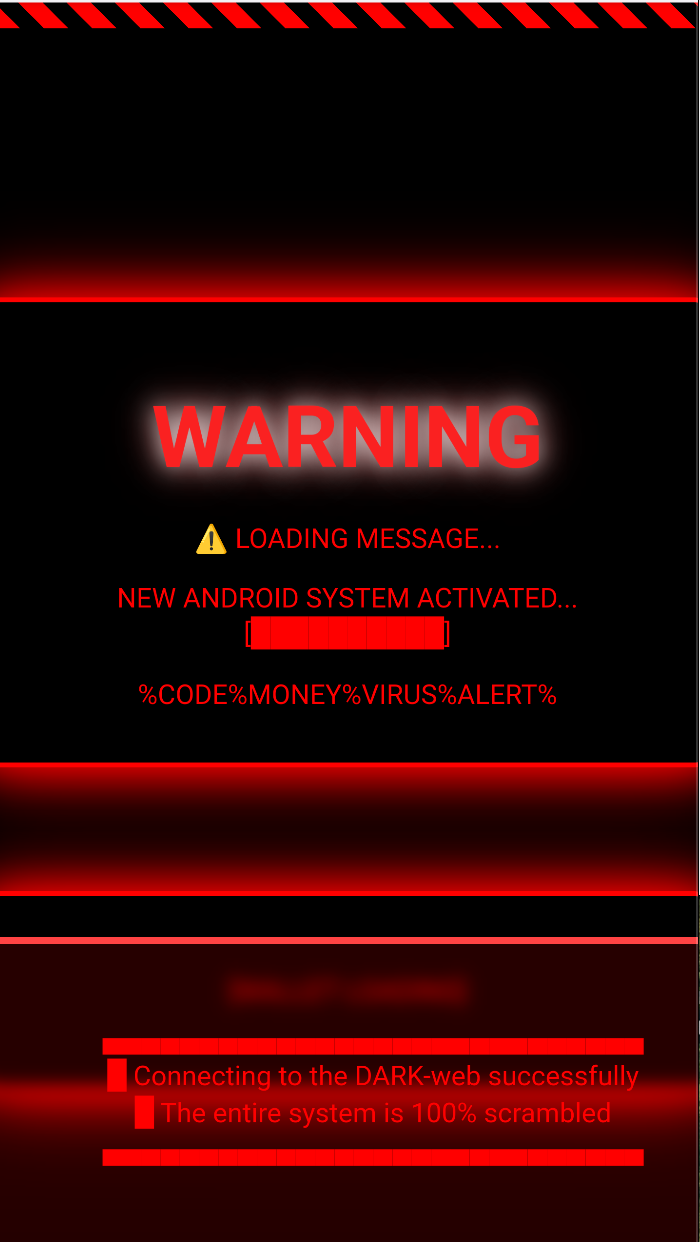
По данным Zimperium, при команде с серверов C&C троян выводит поверх всех окон экран с надписью «WARNING», суммой и криптовалютным кошельком для перевода.

Как только жертва платит или злоумышленники решат, что пора свернуть атаку, они могут убрать сообщение удалённой командой.


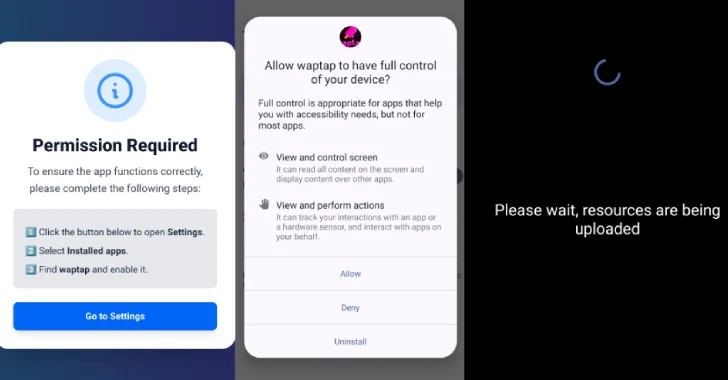
HOOK считается ответвлением трояна ERMAC, исходный код которого ранее утёк в открытый доступ. Как и другие банковские зловреды, он умеет показывать поддельные экраны поверх приложений банков и финсервисов, красть учётные данные и использовать сервисы доступности Android, чтобы полностью контролировать устройство.

Новая версия выглядит гораздо опаснее:

  • поддерживает 107 удалённых команд, из них 38 новых;
  • умеет записывать жесты через прозрачные оверлеи,
  • подсовывать фальшивые экраны NFC-сканирования,
  • имитировать ввод ПИН-кода блокировки,
  • выдавать себя за Google Pay и собирать данные карт.


Помимо этого, троян способен отправлять СМС, транслировать экран жертвы, включать фронтальную камеру и красть cookies или сид-фразы от криптокошельков. Распространяется HOOK через фишинговые сайты и поддельные репозитории GitHub.

Эксперты подчёркивают: границы между банковскими троянами, шпионскими программами и вымогателями постепенно стираются, и HOOK — наглядный пример такой эволюции.

Параллельно Zscaler сообщает о росте активности ещё одного зловреда — Anatsa, который уже атакует более 830 банковских и криптосервисов по всему миру. Для маскировки злоумышленники публикуют вредоносные приложения-дропперы даже в Google Play, где они набирают миллионы установок.

Итог один: Android-зловреды становятся всё функциональнее, а значит, пользователям стоит крайне осторожно относиться к установке приложений из неизвестных источников и внимательнее проверять даже те, что скачаны из официальных магазинов.

Подпишитесь на новости

Lazarus рядом с КриптоПро: кому Bybit запретила отправлять криптовалюту

Криптобиржа Bybit разослала пользователям предупреждение о переводах в адрес санкционных организаций. Отправлять им криптовалюту или получать средства от них запрещено, причём как напрямую, так и через посредников. Сумма значения не имеет: комплаенс не растрогает даже перевод на пару долларов.

Биржа опубликовала перечень Restricted Counterparties, который может обновляться в любой момент.

Список получился интересным: среди его участников соседствуют северокорейская киберпреступная группировка Lazarus и российский разработчик средств криптографической защиты «КриптоПро».

Роднит их в данном случае только присутствие в санкционных перечнях? никаких связей между организациями Bybit не заявляет.


Исходящий перевод запрещённому контрагенту биржа отклонит, а поступившие от него или связанных с ним адресов активы может заморозить. Вернуть деньги отправителю получится не всегда: законодательство способно потребовать удерживать их неопределённое время. Вдобавок аккаунт пользователя могут приостановить или окончательно закрыть.

Bybit напоминает, что блокчейн публичен, поэтому маршрут средств виден без признательных показаний владельца кошелька. Причём перечень не считается исчерпывающим: биржа оставляет за собой право остановить операцию даже с пока не указанным в нём контрагентом.

Ограничения закреплены в условиях обслуживания Bybit, которые позволяют прекращать обслуживание лиц и организаций из санкционных списков США, ЕС и Великобритании.

RSS: Новости на портале Anti-Malware.ru