


Пиратские репаки разносят HijackLoader, обходя uBlock и защиту Windows

Пиратские репаки разносят HijackLoader, обходя uBlock и защиту Windows

Пиратские репаки разносят HijackLoader, обходя uBlock и защиту Windows

Киберисследователи зафиксировали новую кампанию с использованием HijackLoader — модульного загрузчика, который распространяется через сайты с пиратскими играми. На форумах такие ресурсы вроде Dodi Repacks часто называют «безопасными», особенно если использовать uBlock Origin, но на деле они становятся источником заражений, а блокировщики рекламы и SmartScreen от Microsoft тут не спасают.

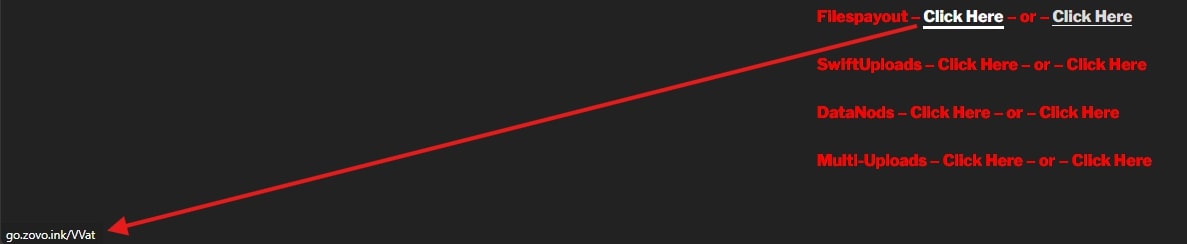
Схема, по данным Trellix, выглядит так: пользователь кликает по ссылке на пиратскую игру, попадает на промежуточные домены вроде zovo[.]ink или downf[.]lol и скачивает архив с MEGA.

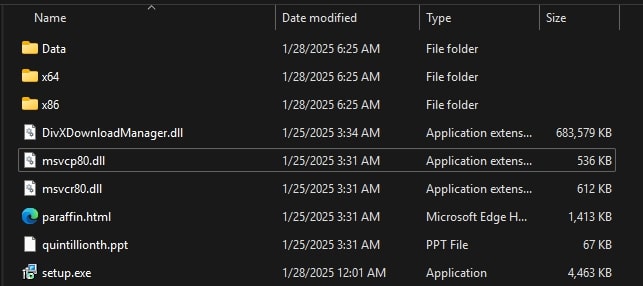
Внутри — цепочка из ZIP и 7z, где в итоге прячется вредоносный DLL, маскирующийся под легитимный компонент. Размер таких файлов специально делают большим, чтобы песочницы не могли загрузить их на проверку.


Дальше идёт многоуровневая техника обхода защиты: HijackLoader подменяет системные DLL, шифрует конфиги, проверяет, не запущен ли код в виртуалке или отладчике, и запускается только на «живых» машинах. Архитектура у него модульная — до 40 компонентов. Среди них, например, модуль для скрытой работы с API, обхода EDR и подмены системных вызовов.

Для закрепления на системе зловред создаёт ярлыки в автозагрузке, планировщики задач или BITS-трансферы, а иногда поднимает права через известные трюки с UAC. Дальше — внедрение в легитимные процессы вроде choice.exe или даже подписанные бинарники от Qihoo 360. При этом активно используются техники hollowing, отключение WOW64-редиректа, антиотладочные проверки по таймерам и «чистка» системных библиотек от хуков.


Цель у всего этого — развернуть полезную нагрузку, чаще всего воришки вроде LummaC2. В финале зловред расшифровывает полезный код и запускает его в процессе жертвы.

Важно, что кампания не ограничивается только игровыми торрентами. Исследователи нашли такие же вредоносные архивы даже по ссылкам из TIDAL-плейлистов и сторонних файловых хостингов. Это говорит о том, что злоумышленники активно эксплуатируют поисковые запросы вроде «crack» и «free download», заманивая пользователей на подменённые ресурсы.

HijackLoader продолжает развиваться: новые версии модулей усложняют анализ и улучшают обход защит. Ранее его уже связывали с семействами Remcos, Vidar и Redline Stealer.

Подпишитесь на новости

В России предложили создать общий кодекс против деструктивного контента

Уполномоченный по правам человека в России Яна Лантратова предложила Евразийскому альянсу омбудсменов разработать общий кодекс этики регулирования деструктивного контента. Документ должен защищать детей и подростков в интернете. С предложением она выступила 16 ноября на XI заседании альянса в Москве.

Выступление омбудсмена приводит РАПСИ. По словам Лантратовой, в российском законодательстве до сих пор нет определения деструктивного контента, и это мешает блокировать опасные материалы.

Национальные системы защиты в разных странах сильно отличаются, а цифровые платформы работают поверх границ, поэтому нужны общие подходы. Кодекс мог бы закрепить общее определение деструктивного контента, критерии его оценки и принципы защиты детей. Омбудсмен также предложила создать банк лучших практик разных стран.

Лантратова насчитала не меньше семи направлений деструктивного контента, среди них нормализация насилия, склонение к суициду, кибербуллинг, мошенничество и вербовка подростков в террористические и экстремистские группы.

По ее данным, число уголовных дел о терроризме в отношении подростков, которые Следственный комитет направил в суд, выросло с 86 в 2024 году до 239 в 2025-м. Отдельно она упомянула дипфейки, с помощью которых шантажируют детей.

Самым перспективным омбудсмен назвала подход, основанный на работе с платформами. Запретительная модель, по ее словам, несет риски, потому что запреты вызывают у детей интерес, а возрастные ограничения на регистрацию в соцсетях подростки обходят.

В заседании участвовали омбудсмены Бахрейна, Ирана, Казахстана, Киргизии, Монголии, Таджикистана, Узбекистана и Шри-Ланки, представители Сербии и Армении подключились по видеосвязи.

RSS: Новости на портале Anti-Malware.ru