


FIDO-ключи можно обойти через перевод на слабую аутентификацию

FIDO-ключи можно обойти через перевод на слабую аутентификацию

FIDO-ключи можно обойти через перевод на слабую аутентификацию

Новые исследования Proofpoint показывают: даже «устойчивые к фишингу» FIDO-ключи не всегда неприступны. Эксперты описали сценарий так называемой даунгрейд-атаки, при которой защиту можно обойти, заставив пользователя перейти на более слабый способ аутентификации.

FIDO-ключи по-прежнему считаются одним из лучших способов защиты от кражи учётных данных и захвата аккаунтов.

Но уязвимость появляется, если злоумышленник использует модифицированный фишлет — конфигурацию для продвинутых фишинговых наборов вроде Evilginx.

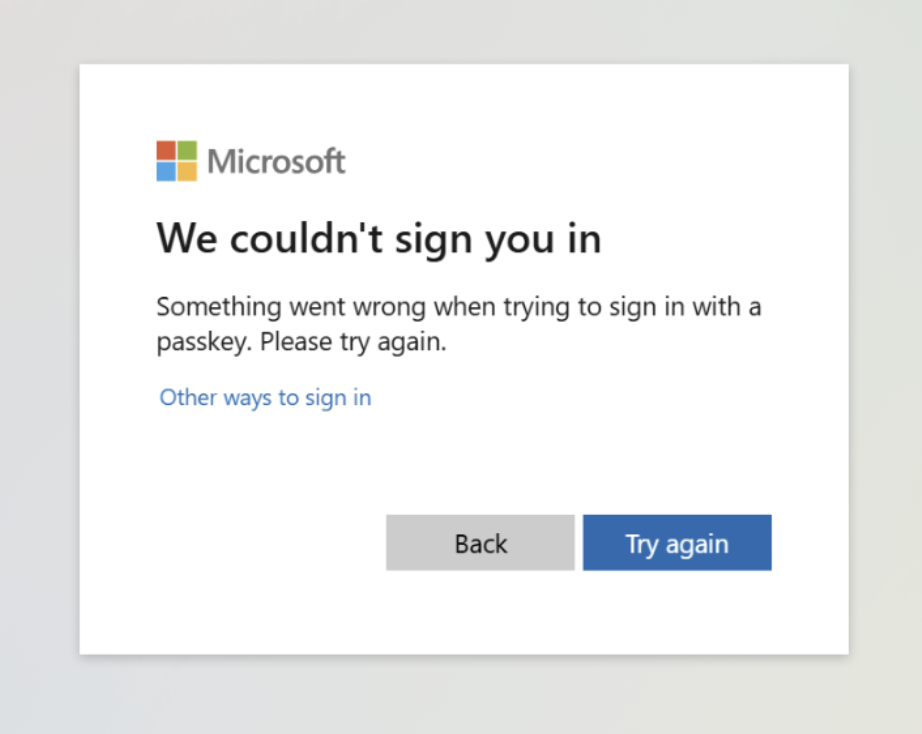
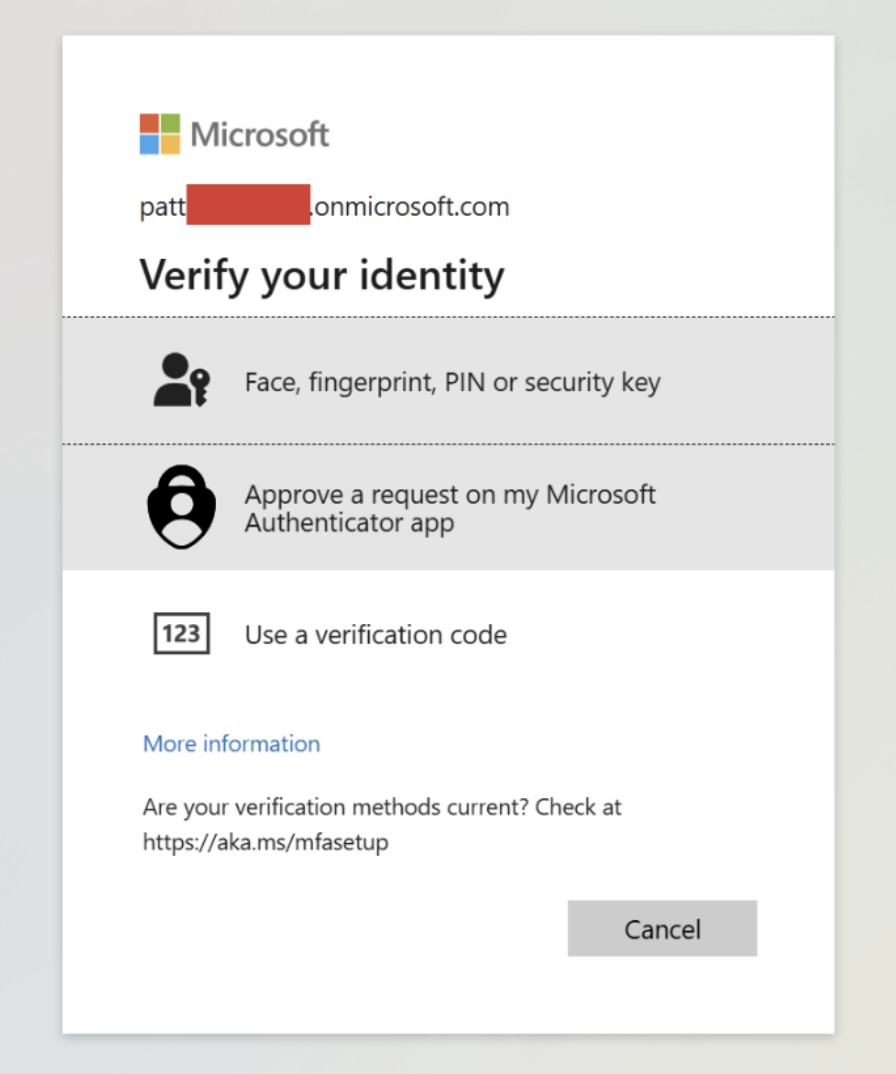
Вместо того чтобы выдавать ошибку при попытке атаковать FIDO-аккаунт, такой скрипт имитирует вход с «несовместимого» браузера и вынуждает жертву выбрать другой метод входа — например, через Microsoft Authenticator или СМС-код.


Дальше схема стандартная для атак «человек посередине»:

  • жертве присылают фишинговую ссылку или запрос на доступ,
  • сайт показывает сообщение об ошибке и предлагает альтернативный способ входа,
  • злоумышленники перехватывают введённые данные и сессионный cookie,
  • cookie импортируется в браузер атакующего — и доступ к аккаунту получен без повторной аутентификации.

Proofpoint отмечает, что пока нет данных о массовом использовании таких атак. Вероятно, большинство преступников предпочитает более простые методы, нацеленные на аккаунты с устаревшей или вовсе без MFA-защиты. Но в перспективе, предупреждают эксперты, технически подкованные группы или APT могут взять этот приём на вооружение.

По мере развития фишинговых наборов и сервисов Phishing-as-a-Service (PhaaS) возможность автоматического «понижения» защиты FIDO вполне может появиться в будущих версиях таких инструментов.

Подпишитесь на новости

ЦОД судного дня предложили разместить в Арктике

У отработанных арктических шахт может появиться новая специальность — хранить данные вместо полезных ископаемых. Такие подземные сооружения предложили использовать для ЦОДа судного дня, который поможет восстанавливать сервисы при потере основной инфраструктуры.

Идею в разговоре с РИА Новости озвучил координатор экспертного совета проектного офиса развития Арктики, доцент РАНХиГС Александр Воротников. Среди потенциальных площадок он выделил шахты Воркуты.

По мнению эксперта, под землей можно размещать не только резервные, но и основные дата-центры. В частности, они могли бы обслуживать задачи Северного морского пути — помогать отслеживать и контролировать обстановку.

Еще один аргумент Воротникова — арктический холод, который способен сократить эксплуатационные расходы.

Поводом для обсуждения стало заявление зампреда правления «Ростелекома» Валерия Ермакова о необходимости резервной площадки судного дня — места, откуда можно восстановить работу сервисов, если основные мощности станут недоступны.

В приведённом сообщении нет ни выбранной шахты, ни бюджета, ни сроков строительства. Пригодность конкретных объектов ещё предстоит оценить.

RSS: Новости на портале Anti-Malware.ru